Un aviso de filtración, una alerta de «contraseña comprometida» en tu teléfono o una noticia sobre credenciales robadas plantean la misma pregunta: ¿está mi cuenta entre ellas? Esta guía te muestra cómo revisar tu dirección de correo y tus contraseñas con herramientas gratuitas y legítimas, qué significa realmente cada resultado y qué hacer en la primera hora si aparece algo. Comprobamos cada ruta de menú con las páginas de ayuda de los fabricantes el 19 de noviembre de 2026, e incluimos los pasos siguientes para EE. UU. y el Reino Unido.
Lo esencial
- Busca tu correo en Have I Been Pwned y luego ejecuta la revisión integrada en tu gestor de contraseñas.
- Pwned Passwords envía solo los primeros 5 caracteres de un hash SHA-1, así que tu contraseña sigue siendo privada.
- El informe de la dark web de Google terminó el 16 de febrero de 2026; usa Password Checkup en su lugar.
- Si hay coincidencia, cambia las contraseñas reutilizadas, añade 2FA o una passkey y revisa las reglas de reenvío y los dispositivos.
Respuesta rápida
- Dirección de correo: búscala en Have I Been Pwned (HIBP). Es gratis y muestra qué filtraciones conocidas incluyeron esa dirección.
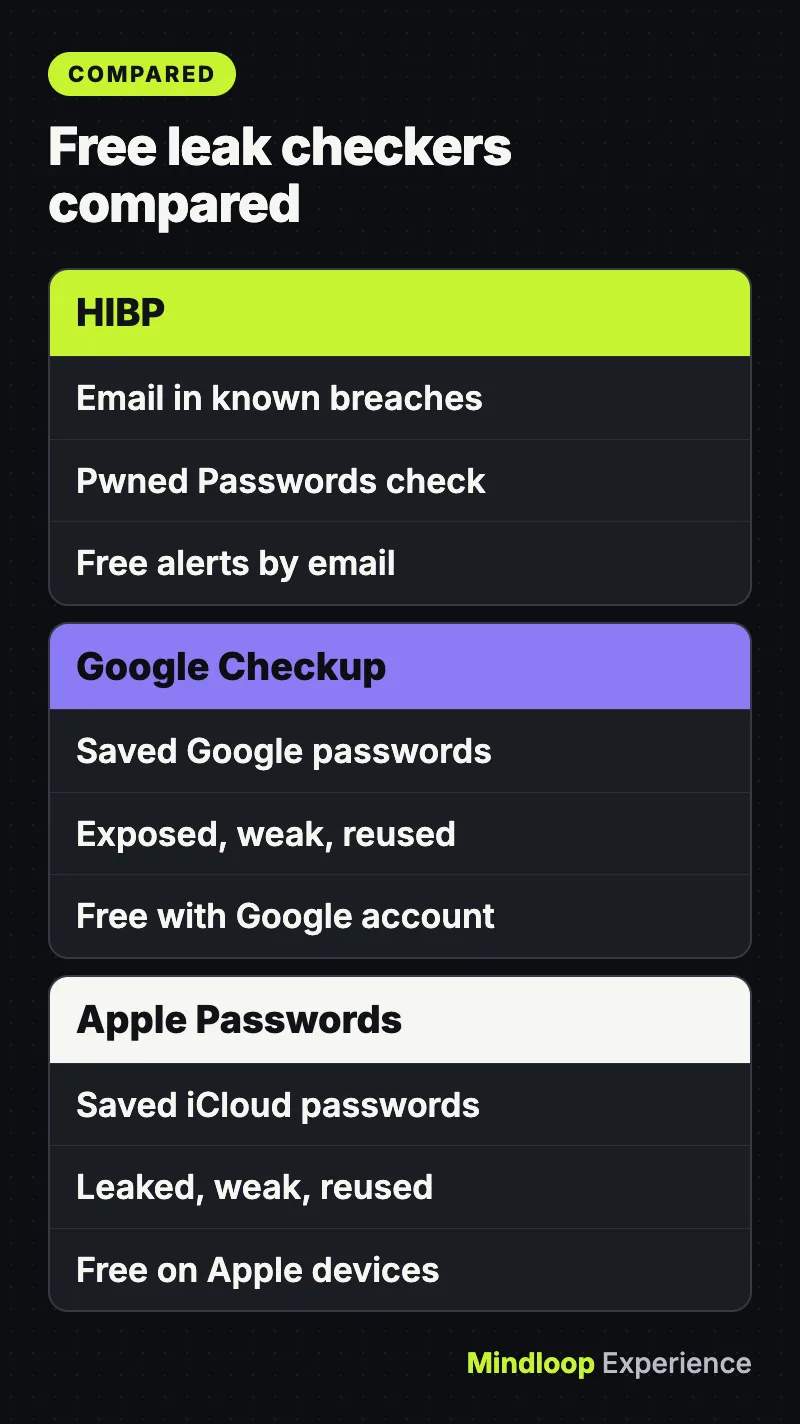
- Contraseñas: ejecuta el verificador integrado en el gestor de contraseñas que ya usas: Google Password Checkup, la app Passwords de Apple, 1Password Watchtower o los informes de Bitwarden. Comparan de una sola vez todas tus contraseñas guardadas con filtraciones conocidas.
- Alertas continuas: suscríbete a las notificaciones de HIBP o a Mozilla Monitor; ambos son gratuitos.
- Si encuentras una coincidencia: cambia esa contraseña en todos los sitios donde la usaste, activa la autenticación en dos pasos o una passkey y revisa la cuenta en busca de reglas de reenvío y dispositivos desconocidos.
El informe de la dark web de Google, que muchas guías antiguas todavía recomiendan, ya no existe. La página de ayuda de Google indica que los análisis de nuevas filtraciones se detuvieron el 15 de enero de 2026 y que el informe dejó de estar disponible el 16 de febrero de 2026. Ahora Google remite a Password Checkup.
Lo que necesitas
- Las direcciones de correo que realmente usas, incluidas las antiguas que todavía reciben mensajes.
- Acceso a tu gestor de contraseñas: una cuenta de Google, un iPhone, iPad o Mac, o una cuenta de 1Password o Bitwarden.
- Unos minutos para las comprobaciones, y algo más si tienes que cambiar varias contraseñas.
Nunca escribas una contraseña en un sitio al que llegaste desde un enlace en un correo o un SMS.
Paso 1: busca tu correo en Have I Been Pwned
- Entra en haveibeenpwned.com y escribe tu dirección de correo.
- Lee la lista de filtraciones y los tipos de datos que expuso cada una.
- Anota cualquier filtración que incluyera contraseñas y que ocurriera cuando todavía usabas esa contraseña. Esas van primero en tu lista de cosas por arreglar.
Las preguntas frecuentes de HIBP explican algunas cosas que la mayoría de las guías omiten:
- La búsqueda pública devuelve resultados de una dirección a la vez, y HIBP afirma que no se registra explícitamente nada sobre las búsquedas.
- Algunas filtraciones están marcadas como sensibles. Solo las ve el propietario verificado de la dirección, que debe iniciar sesión en el panel de HIBP para consultarlas. Un resultado público limpio no las descarta.
- HIBP también indexa registros de stealers: credenciales robadas por malware en equipos infectados. Se pueden consultar a través de su servicio de notificaciones y de una API específica.
Para las cuentas antiguas que ya olvidaste, nuestra guía para encontrar todas las cuentas que usan tu nombre de usuario te ayuda a armar la lista de cuentas que debes revisar.
¿Sabías que…?
Algunas filtraciones en Have I Been Pwned están marcadas como sensibles y solo aparecen para el propietario verificado de la dirección de correo después de iniciar sesión, así que una búsqueda pública limpia no las descarta.
Paso 2: comprueba una contraseña sin revelarla
El servicio Pwned Passwords de HIBP te dice si una contraseña ha aparecido en una filtración. Es seguro gracias a un modelo llamado k-anonimato: tu dispositivo calcula el hash SHA-1 de la contraseña y envía solo los primeros 5 caracteres de ese hash. El servicio devuelve todos los sufijos de hash que empiezan por esos caracteres, y tu dispositivo hace la comparación final de forma local. HIBP nunca ve el hash completo, y mucho menos la contraseña.
La documentación de la API indica que el endpoint de rangos es gratuito y no requiere clave de API ni suscripción. En una terminal de Mac o Linux puedes hacer la comprobación tú mismo. Si escribes la contraseña en un prompt oculto, no queda en el historial de tu shell:
read -s PW
H=$(printf '%s' "$PW" | shasum -a 1 | awk '{print toupper($1)}'); unset PW
curl -s "https://api.pwnedpasswords.com/range/${H:0:5}" | grep "${H:5}"
En Linux, usa sha1sum en lugar de shasum -a 1. Si el comando no imprime nada, la contraseña no está en el conjunto de datos. Si imprime una línea, el número después de los dos puntos indica cuántas veces aparece. Lo ejecutamos el 19 de noviembre de 2026 con la contraseña de prueba desechable password, y la API devolvió:
1E4C9B93F3F0682250B6CF8331B7EE68FD8:52373976Son 52,373,976 apariciones. El consejo de HIBP es tajante: una contraseña que aparece en el conjunto no debería usarse nunca, y si es una de las tuyas, cámbiala de inmediato. Un resultado «no encontrada» solo significa que esa contraseña exacta no está en los datos, no que sea segura.
En cifras
5 caracteresdel hash enviados a HIBP
52,373,976apariciones de «password»
Paso 3: ejecuta la revisión integrada de tu gestor de contraseñas
Tu gestor de contraseñas puede revisar todos tus inicios de sesión guardados a la vez.
Gestor de contraseñas de Google (Password Checkup). Según la página de ayuda de Google, Password Checkup señala las contraseñas expuestas, poco seguras o usadas en más de una cuenta.
- En Chrome en un ordenador, selecciona More (Más), luego Passwords and autofill (Contraseñas y autocompletar) y después Google Password Manager (Gestor de contraseñas de Google).
- A la izquierda, selecciona Checkup (Revisión).
En cualquier otro navegador, o en tu teléfono, entra en passwords.google.com y selecciona Go to Password Checkup (Ir a Revisión de contraseñas) y luego Check passwords (Revisar contraseñas).
App Passwords de Apple (Llavero de iCloud). El Manual de uso del iPhone de Apple lo explica para las versiones actuales de iOS.
- Abre la app Passwords (Contraseñas) y toca Security (Seguridad). Un mensaje en cada cuenta señalada explica el problema.
- Toca una cuenta y luego Change Password (Cambiar contraseña) para actualizarla en el sitio web o en la app. Si el sitio ofrece una passkey o Sign in with Apple, Apple sugiere cambiar a esa opción.
- Para asegurarte de que la vigilancia de filtraciones está activada, ve a Settings (Ajustes), luego Apps, luego Passwords y activa Detect Compromised Passwords (Detectar contraseñas comprometidas).
En iOS 17 y versiones anteriores no existe la app Passwords. La guía de seguridad personal de Apple indica la ruta antigua: Settings, luego Passwords y después Security Recommendations (Recomendaciones de seguridad).
1Password Watchtower. La página de soporte de 1Password indica que Watchtower muestra los sitios web comprometidos (sitios con una filtración reportada en los que no has cambiado la contraseña desde entonces), las contraseñas vulnerables que aparecieron en una filtración, las contraseñas reutilizadas y débiles, y los inicios de sesión que admiten 2FA o passkeys que todavía no usas. Selecciona Watchtower en la barra lateral de la app o entra en watchtower.1password.com.
Bitwarden. Los informes de salud de la bóveda de Bitwarden incluyen Exposed Passwords, Reused Passwords, Weak Passwords, Inactive 2FA y un informe Data Breach. El informe Data Breach, que usa HIBP, es gratuito para todos los usuarios. La mayoría de los demás informes requieren Premium o una organización de pago. Bitwarden afirma que la comprobación de contraseñas expuestas envía solo los primeros cinco caracteres del hash y hace la comparación de forma local.
Paso 4: activa alertas para futuras filtraciones
Para enterarte de la próxima filtración:
- Notificaciones de HIBP. Suscríbete en haveibeenpwned.com. Las alertas solo se envían a la dirección vigilada, así que nadie puede vigilar una dirección que no controla.
- Mozilla Monitor. El artículo de soporte de Mozilla (actualizado por última vez en marzo de 2026) indica que el servicio de pago Monitor Plus para eliminar datos de los data brokers cerró el 17 de diciembre. Las alertas gratuitas de filtraciones continúan y ahora cubren hasta 20 direcciones de correo por usuario. Los análisis de data brokers desaparecieron, también los gratuitos.
¿Sabías que…?
Mozilla cerró su servicio de pago Monitor Plus el 17 de diciembre, pero las alertas gratuitas de filtraciones de Mozilla Monitor continúan y ahora cubren hasta 20 direcciones de correo por usuario.
¿Qué verificador de filtraciones deberías usar?
| Herramienta | Qué revisa | Costo | ¿Requiere cuenta? |
|---|---|---|---|
| Have I Been Pwned (búsqueda de correo) | Tu correo en filtraciones conocidas | Gratis | No, pero las filtraciones sensibles requieren iniciar sesión |
| HIBP Pwned Passwords | Una contraseña a la vez | Gratis, la API no requiere clave | No |
| Google Password Checkup | Contraseñas guardadas: expuestas, débiles, reutilizadas | Gratis | Cuenta de Google |
| App Passwords de Apple | Contraseñas guardadas: filtradas, débiles, reutilizadas | Gratis en dispositivos Apple | Dispositivo Apple |
| Mozilla Monitor | Hasta 20 correos, alertas continuas | Gratis | Sí, para las alertas |
| 1Password Watchtower | Bóveda: sitios filtrados, débiles, reutilizadas, 2FA | Incluido en un plan de 1Password | Cuenta de 1Password |
| Informes de Bitwarden | Data Breach (HIBP), expuestas, reutilizadas | Data Breach gratis, los demás Premium | Cuenta de Bitwarden |
| Informe de la dark web de Google | Descontinuado el 16 de febrero de 2026 | n/a | n/a |
Para la mayoría de las personas, basta con una búsqueda en HIBP y tu gestor de contraseñas.
¿Encontraste una filtración? Tu lista de pasos siguientes
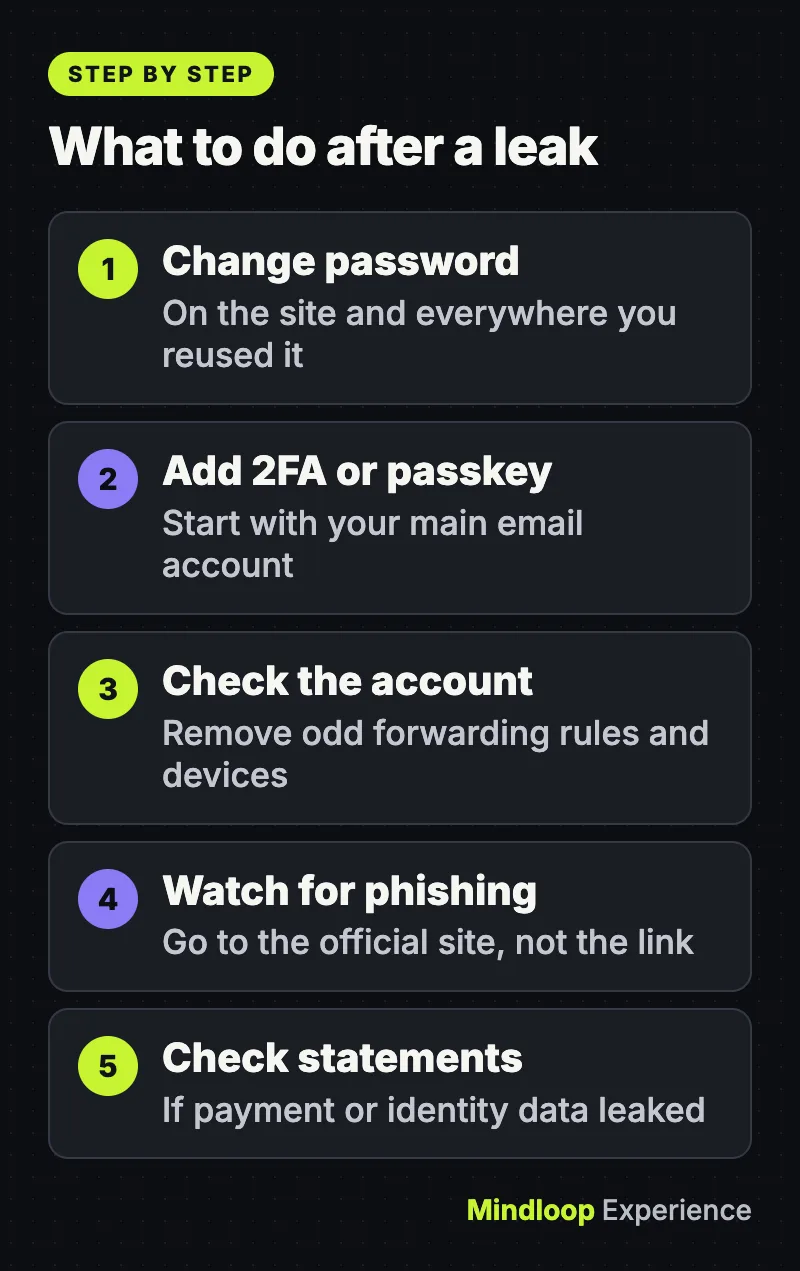
Empieza por tu cuenta de correo principal, ya que con ella se pueden restablecer todas las demás contraseñas. Si una empresa te avisó por correo de una filtración, nuestra guía sobre las primeras 24 horas tras un aviso de filtración de datos trata esa situación con más detalle.
- Cambia la contraseña filtrada, y cámbiala en todos los sitios donde la reutilizaste. Los atacantes prueban pares de correo y contraseña filtrados en otros sitios. Usa una contraseña distinta para cada sitio y deja que tu gestor de contraseñas la genere.
- Activa la verificación en dos pasos o una passkey. El NCSC del Reino Unido considera la 2SV una de las formas más eficaces de proteger tus cuentas, incluso si los delincuentes conocen tu contraseña. Su guía sobre filtraciones de datos también recomienda usar una passkey cuando esté disponible.
- Revisa reglas de reenvío, filtros y dispositivos desconocidos. La guía de Google para cuentas hackeadas indica que debes eliminar los dispositivos que no reconozcas y cualquier etiqueta, filtro o regla de reenvío que no hayas creado, y revisar el reenvío automático y la delegación del correo. Si eres desarrollador, revisa también tus sesiones, tokens y claves de GitHub.
- Cuidado con el phishing. El NCSC advierte que los delincuentes usan los datos de las filtraciones, y las noticias sobre filtraciones recientes, para que sus mensajes fraudulentos parezcan reales, incluidos falsos correos de «verifica tu cuenta». Contacta con la empresa a través de su sitio web oficial, nunca mediante un enlace del mensaje. Nuestra guía sobre cómo detectar un correo, SMS o llamada de phishing muestra las señales de alerta.
- Revisa tus extractos bancarios y de tarjetas si la filtración incluyó datos de pago o de identidad.
EE. UU.: congelación de crédito e IdentityTheft.gov
Si la filtración incluyó tu número de Seguro Social u otros datos de identidad, protege también tu historial de crédito. La página sobre congelación de crédito de la FTC indica:
- Activar y levantar una congelación de crédito es gratis. No afecta tu puntaje de crédito y dura hasta que la levantes.
- Tienes que contactar tú mismo con las tres agencias de crédito: Equifax, Experian y TransUnion.
- Una alerta de fraude inicial dura un año. Contactas con una agencia y esta avisa a las otras dos. Una alerta de fraude extendida, para víctimas de robo de identidad con un informe de la FTC o de la policía, dura siete años.
IdentityTheft.gov tiene una lista de comprobación para filtraciones de datos. Eliges cada tipo de dato expuesto, como un inicio de sesión, un número de Seguro Social o una tarjeta, y obtienes los pasos para cada uno. Si alguien ya usó tu información, denúncialo allí para recibir un plan de recuperación personalizado.
Reino Unido: Report Fraud y los pasos del NCSC
En el Reino Unido, los pasos principales vienen de la guía sobre filtraciones de datos del NCSC:
- Confirma si te afecta contactando con la organización a través de su sitio web oficial o sus redes sociales.
- Cambia la contraseña si todavía la usas, y también en cualquier cuenta donde la hayas reutilizado.
- Revisa tus cuentas en busca de actividad no autorizada, ajustes de seguridad modificados o inicios de sesión desde lugares u horas inusuales.
- Reenvía los correos sospechosos al Suspicious Email Reporting Service del NCSC (la dirección está en la página del NCSC) y los SMS sospechosos al 7726, que es gratuito.
- Si perdiste dinero, avisa a tu banco y denúncialo en Report Fraud, el servicio nacional de denuncia de ciberdelitos y fraudes para Inglaterra, Gales e Irlanda del Norte (0300 123 2040). En Escocia, llama a Police Scotland al 101.
Errores comunes
- Tomar «no se encontraron filtraciones» como luz verde. HIBP solo conoce las filtraciones que ha cargado, y las sensibles están ocultas en la búsqueda pública.
- Cambiar solo la contraseña del sitio filtrado. Si la reutilizaste, todas las cuentas con esa contraseña están en riesgo.
- Hacer clic en el enlace de una alerta de filtración. Los avisos falsos de filtraciones son un clásico cebo de phishing. Abre el sitio o la app por tu cuenta.
En resumen
Comprobarlo lleva minutos. La protección real viene después: una contraseña única por cuenta, 2FA o passkeys en tu correo y un vistazo a las reglas de reenvío y a los dispositivos. Para más guías como esta, visita nuestra sección de Seguridad.
Preguntas frecuentes
¿Es seguro escribir mi contraseña en Have I Been Pwned?
Pwned Passwords usa k-anonimato: tu dispositivo calcula el hash SHA-1 de la contraseña y envía solo los primeros 5 caracteres de ese hash. El servicio devuelve los sufijos coincidentes y la comparación final se hace en tu dispositivo, así que HIBP nunca ve tu contraseña.
¿Qué pasó con el informe de la dark web de Google?
Google dejó de buscar nuevas filtraciones en la dark web el 15 de enero de 2026 y retiró el informe el 16 de febrero de 2026. Ahora remite a Password Checkup, Security Checkup, el Gestor de contraseñas de Google y las passkeys.
¿Una congelación de crédito perjudica mi puntaje de crédito?
No. La FTC indica que activar y levantar una congelación de crédito es gratis, que no afecta tu puntaje de crédito y que dura hasta que la levantes. Tienes que contactar por separado con Equifax, Experian y TransUnion.
¿Dónde denuncio un fraude tras una filtración de datos en el Reino Unido?
Si perdiste dinero, avisa a tu banco y denúncialo en Report Fraud, el servicio para Inglaterra, Gales e Irlanda del Norte, en línea o en el 0300 123 2040. En Escocia, llama a Police Scotland al 101. Reenvía los SMS fraudulentos al 7726.
Test rápido
¿Qué parte del hash de tu contraseña envía Pwned Passwords?
- El hash completo
- Los primeros 5 caracteres
- Nada, envía la contraseña
La API de rangos solo recibe los primeros 5 caracteres del hash SHA-1, y tu dispositivo compara el resto de forma local.
En EE. UU., ¿con cuántas agencias de crédito debes contactar para congelar tu crédito?
- Con las tres
- Con una, ella avisa a las demás
- Con ninguna, lo hace la FTC
La FTC indica que debes contactar tú mismo con Equifax, Experian y TransUnion; solo las alertas de fraude se transmiten desde una agencia a las demás.
¿Qué herramienta se descontinuó en febrero de 2026?
- Las alertas de filtraciones de Mozilla Monitor
- Have I Been Pwned
- El informe de la dark web de Google
Google retiró el informe de la dark web el 16 de febrero de 2026; las alertas gratuitas de Mozilla y HIBP continúan.
Fuentes
Enlaces comprobados por última vez el 19 de noviembre de 2026.
- Have I Been Pwned: FAQs
- Have I Been Pwned: API v3 documentation (Pwned Passwords range API)
- Google Account Help: Change compromised passwords (Password Checkup)
- Google Search Help: Learn about updates to dark web report
- Apple iPhone User Guide: Change weak or compromised passwords
- Mozilla Support: Monitor Plus has shut down
- FTC: Credit Freezes and Fraud Alerts
- NCSC: Data breaches, guidance for individuals and families



Escribe una respuesta