إشعار باختراق، أو تحذير «كلمة مرور مخترقة» على هاتفك، أو خبر عن سرقة بيانات تسجيل الدخول، كلها تثير سؤالًا واحدًا: هل حسابي من بينها؟ يوضح لك هذا الدليل كيف تفحص عنوان بريدك الإلكتروني وكلمات مرورك بأدوات مجانية وموثوقة، وماذا تعني كل نتيجة فعلًا، وماذا تفعل في الساعة الأولى إذا ظهر شيء. راجعنا كل مسار في القوائم مقارنةً بصفحات المساعدة الرسمية للشركات في 19 نوفمبر 2026، مع خطوات تالية للمستخدمين في الولايات المتحدة والمملكة المتحدة.
أهم النقاط
- ابحث عن بريدك الإلكتروني في Have I Been Pwned، ثم شغّل الفحص المدمج في مدير كلمات المرور لديك.
- لا ترسل خدمة Pwned Passwords سوى أول 5 أحرف من تجزئة SHA-1، لذا تبقى كلمة مرورك خاصة.
- توقف تقرير الويب المظلم من Google في 16 فبراير 2026؛ استخدم Password Checkup بدلًا منه.
- إذا ظهرت نتيجة، غيّر كلمات المرور المكررة، وفعّل المصادقة الثنائية أو مفتاح المرور، وافحص قواعد إعادة التوجيه والأجهزة.
الإجابة السريعة
- عنوان البريد الإلكتروني: ابحث عنه في Have I Been Pwned (HIBP). الخدمة مجانية وتعرض الاختراقات المعروفة التي شملت هذا العنوان.
- كلمات المرور: شغّل أداة الفحص المدمجة في مدير كلمات المرور الذي تستخدمه أصلًا: Google Password Checkup، أو تطبيق Passwords من Apple، أو 1Password Watchtower، أو تقارير Bitwarden. تفحص هذه الأدوات كل كلمات المرور المحفوظة مقابل التسريبات المعروفة دفعة واحدة.
- تنبيهات مستمرة: اشترك في إشعارات HIBP أو في Mozilla Monitor، وكلاهما مجاني.
- إذا وجدت نتيجة: غيّر كلمة المرور تلك في كل مكان استخدمتها فيه، وفعّل المصادقة الثنائية أو مفتاح المرور، وافحص الحساب بحثًا عن قواعد إعادة توجيه وأجهزة غير معروفة.
تقرير الويب المظلم من Google، الذي ما زالت أدلة قديمة كثيرة توصي به، لم يعد موجودًا. تقول صفحة الدعم لدى Google إن البحث عن اختراقات جديدة توقف في 15 يناير 2026، وإن التقرير لم يعد متاحًا منذ 16 فبراير 2026. وتوجّه Google المستخدمين الآن إلى Password Checkup بدلًا منه.
ما تحتاج إليه
- عناوين البريد الإلكتروني التي تستخدمها فعلًا، بما فيها العناوين القديمة التي ما زالت تستقبل الرسائل.
- الوصول إلى مدير كلمات المرور لديك: حساب Google، أو iPhone أو iPad أو Mac، أو حساب 1Password أو Bitwarden.
- بضع دقائق لإجراء الفحوص، ووقت أطول إذا اضطررت إلى تغيير عدة كلمات مرور.
لا تكتب كلمة مرور أبدًا في موقع وصلت إليه عبر رابط في بريد إلكتروني أو رسالة نصية.
الخطوة 1: ابحث عن بريدك في Have I Been Pwned
- ادخل إلى haveibeenpwned.com وأدخل عنوان بريدك الإلكتروني.
- اقرأ قائمة الاختراقات وأنواع البيانات التي كشفها كل منها.
- دوّن أي اختراق شمل كلمات المرور ووقع حين كنت ما زلت تستخدم كلمة المرور تلك. هذه تأتي أولًا في قائمة الإصلاح.
يشرح قسم الأسئلة الشائعة في HIBP بعض الأمور التي تتجاهلها معظم الأدلة:
- يعرض البحث العام نتائج عنوان واحد في كل مرة، وتقول HIBP إنها لا تسجّل عمليات البحث صراحةً.
- تُصنَّف بعض الاختراقات على أنها حساسة. ولا تظهر هذه إلا للمالك الموثَّق للعنوان، الذي يجب أن يسجّل الدخول إلى لوحة تحكم HIBP لرؤيتها. لذا فالنتيجة العامة النظيفة لا تستبعدها.
- تفهرس HIBP أيضًا سجلات برامج سرقة البيانات (stealer logs): بيانات دخول سرقتها برمجيات خبيثة من أجهزة كمبيوتر مصابة. ويمكن البحث فيها عبر خدمة الإشعارات وواجهة API مخصصة.
أما الحسابات القديمة المنسية، فيساعدك دليلنا عن العثور على كل حساب يستخدم اسم المستخدم الخاص بك في إعداد قائمة الحسابات التي يجب فحصها.
هل تعلم؟
تُصنَّف بعض الاختراقات في Have I Been Pwned على أنها حساسة، ولا تظهر إلا للمالك الموثَّق لعنوان البريد بعد تسجيل الدخول، لذا فالبحث العام النظيف لا يستبعدها.
الخطوة 2: افحص كلمة مرور دون كشفها
تخبرك خدمة Pwned Passwords من HIBP إن كانت كلمة مرور ما قد ظهرت في اختراق. واستخدامها آمن بفضل نموذج يُسمى إخفاء الهوية k (k-anonymity): يجزّئ جهازك كلمة المرور بخوارزمية SHA-1 ويرسل أول 5 أحرف فقط من التجزئة. فتعيد الخدمة كل لواحق التجزئات التي تبدأ بهذه الأحرف، ويُجري جهازك المطابقة النهائية محليًا. لا ترى HIBP التجزئة الكاملة أبدًا، فضلًا عن كلمة المرور نفسها.
تقول وثائق واجهة API إن نقطة نهاية النطاق (range) مجانية ولا تتطلب مفتاح API أو اشتراكًا. ويمكنك تشغيل الفحص بنفسك في طرفية Mac أو Linux. وكتابة كلمة المرور في موجّه مخفي تُبقيها خارج سجل الأوامر في الطرفية:
read -s PW
H=$(printf '%s' "$PW" | shasum -a 1 | awk '{print toupper($1)}'); unset PW
curl -s "https://api.pwnedpasswords.com/range/${H:0:5}" | grep "${H:5}"
على Linux، استخدم sha1sum بدلًا من shasum -a 1. إذا لم يطبع الأمر شيئًا، فكلمة المرور غير موجودة في مجموعة البيانات. وإذا طبع سطرًا، فالرقم بعد النقطتين هو عدد مرات ظهورها. شغّلناه في 19 نوفمبر 2026 بكلمة مرور تجريبية للاستخدام مرة واحدة هي password، فأعادت واجهة API:
1E4C9B93F3F0682250B6CF8331B7EE68FD8:52373976أي 52,373,976 ظهورًا. ونصيحة HIBP صريحة: لا ينبغي أبدًا استخدام كلمة مرور موجودة في المجموعة، وإن كانت إحدى كلماتك فغيّرها فورًا. ونتيجة «غير موجودة» تعني فقط أن كلمة المرور هذه بالضبط ليست في البيانات، لا أنها قوية.
بالأرقام
5 أحرفمن التجزئة تُرسل إلى HIBP
52,373,976ظهورًا لكلمة password
الخطوة 3: شغّل الفحص المدمج في مدير كلمات المرور
يستطيع مدير كلمات المرور فحص كل بيانات الدخول المحفوظة دفعة واحدة.
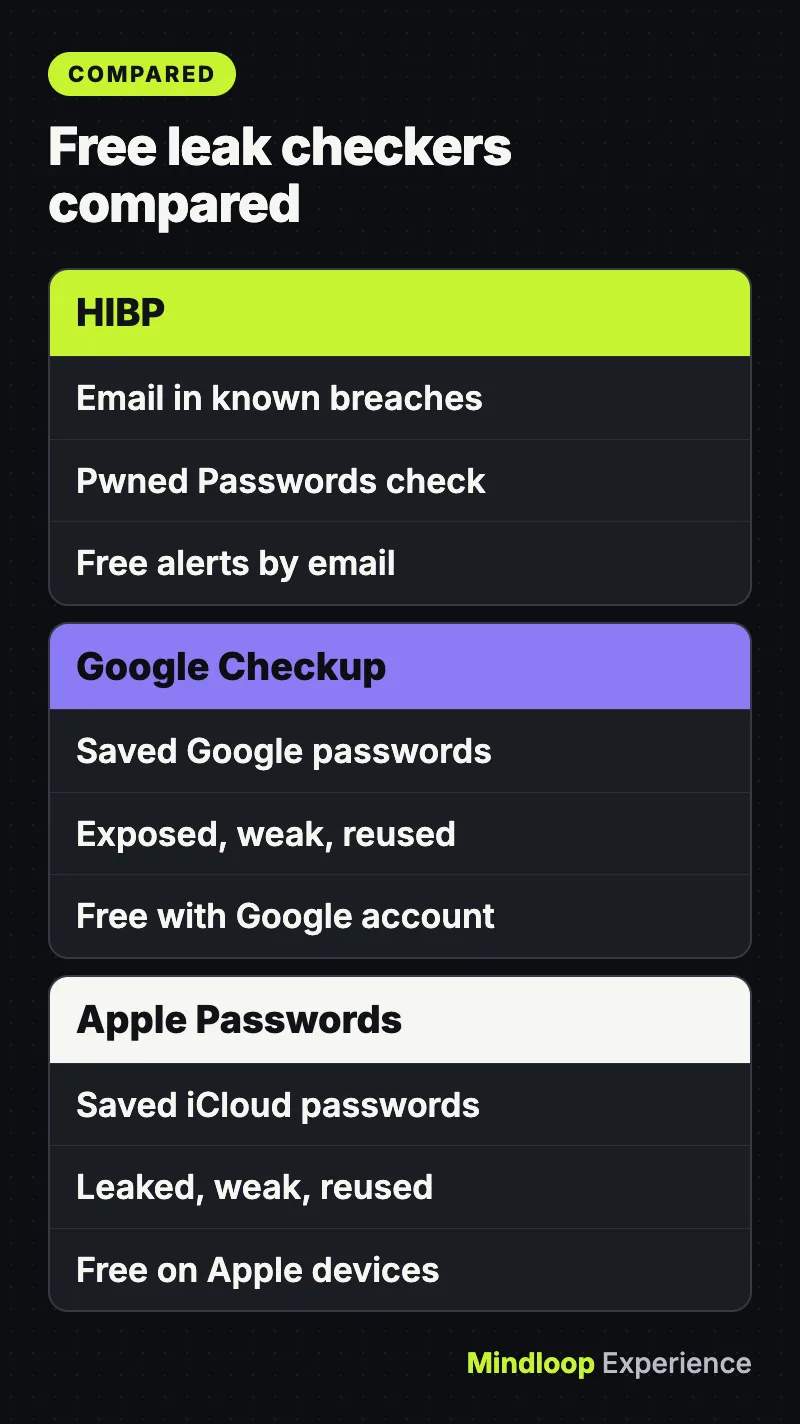
مدير كلمات المرور من Google (Password Checkup). بحسب صفحة المساعدة من Google، يميّز Password Checkup كلمات المرور المكشوفة أو الضعيفة أو المستخدمة في أكثر من حساب.
- في Chrome على الكمبيوتر، اختر More (المزيد)، ثم Passwords and autofill (كلمات المرور والملء التلقائي)، ثم Google Password Manager.
- على اليسار، اختر Checkup (الفحص).
في أي متصفح آخر أو على هاتفك، ادخل إلى passwords.google.com واختر Go to Password Checkup، ثم Check passwords (فحص كلمات المرور).
تطبيق Passwords من Apple (iCloud Keychain). يشرح دليل مستخدم iPhone من Apple ذلك لإصدارات iOS الحالية.
- افتح تطبيق Passwords واضغط على Security (الأمان). تشرح رسالة على كل حساب مُعلَّم المشكلة.
- اضغط على حساب، ثم على Change Password (تغيير كلمة المرور) لتحديثها في الموقع أو التطبيق. وإذا كان الموقع يدعم مفتاح المرور أو Sign in with Apple، تقترح Apple التحول إليه.
- للتأكد من تشغيل مراقبة التسريبات، اذهب إلى Settings (الإعدادات)، ثم Apps، ثم Passwords، وفعّل Detect Compromised Passwords (اكتشاف كلمات المرور المخترقة).
في iOS 17 والإصدارات الأقدم لا يوجد تطبيق Passwords. ويقدّم دليل السلامة الشخصية من Apple المسار الأقدم: Settings، ثم Passwords، ثم Security Recommendations (توصيات الأمان).
1Password Watchtower. تقول صفحة الدعم لدى 1Password إن Watchtower يعرض المواقع المخترقة (مواقع أُبلغ عن اختراقها ولم تغيّر كلمة المرور فيها منذ ذلك الحين)، وكلمات المرور المعرّضة للخطر التي ظهرت في اختراق، وكلمات المرور المكررة والضعيفة، وبيانات الدخول التي تدعم المصادقة الثنائية أو مفاتيح المرور ولم تستخدمها بعد. اختر Watchtower من الشريط الجانبي للتطبيق أو ادخل إلى watchtower.1password.com.
Bitwarden. تشمل تقارير سلامة الخزنة في Bitwarden تقارير Exposed Passwords وReused Passwords وWeak Passwords وInactive 2FA وتقرير Data Breach. وتقرير Data Breach، الذي يعتمد على HIBP، مجاني لجميع المستخدمين. أما معظم التقارير الأخرى فتتطلب Premium أو مؤسسة مدفوعة. وتقول Bitwarden إن فحص كلمات المرور المكشوفة لا يرسل سوى أول خمسة أحرف من التجزئة ويُجري المقارنة محليًا.
الخطوة 4: فعّل التنبيهات للاختراقات المستقبلية
لتعرف بالاختراق التالي:
- إشعارات HIBP. اشترك عبر haveibeenpwned.com. تُرسل التنبيهات إلى العنوان الخاضع للمراقبة فقط، فلا يستطيع أحد مراقبة عنوان لا يملكه.
- Mozilla Monitor. تقول مقالة الدعم من Mozilla (آخر تحديث في مارس 2026) إن خدمة Monitor Plus المدفوعة لإزالة البيانات من وسطاء البيانات أُغلقت في 17 ديسمبر. وتستمر تنبيهات الاختراق المجانية، وأصبحت تغطي حتى 20 عنوان بريد إلكتروني لكل مستخدم. أما فحوص وسطاء البيانات فقد توقفت، بما فيها المجانية.
هل تعلم؟
أغلقت Mozilla خدمتها المدفوعة Monitor Plus في 17 ديسمبر، لكن تنبيهات الاختراق المجانية في Mozilla Monitor مستمرة وأصبحت تغطي حتى 20 عنوان بريد إلكتروني لكل مستخدم.
أي أداة فحص للتسريبات تستخدم؟
| الأداة | ما الذي تفحصه | التكلفة | تحتاج إلى حساب |
|---|---|---|---|
| Have I Been Pwned (البحث عن البريد) | بريدك في الاختراقات المعروفة | مجانية | لا، لكن الاختراقات الحساسة تتطلب تسجيل الدخول |
| HIBP Pwned Passwords | كلمة مرور واحدة في كل مرة | مجانية، وواجهة API بلا مفتاح | لا |
| Google Password Checkup | كلمات المرور المحفوظة: المكشوفة والضعيفة والمكررة | مجانية | حساب Google |
| تطبيق Passwords من Apple | كلمات المرور المحفوظة: المسرّبة والضعيفة والمكررة | مجانية على أجهزة Apple | جهاز Apple |
| Mozilla Monitor | حتى 20 عنوان بريد، وتنبيهات مستمرة | مجانية | نعم، للتنبيهات |
| 1Password Watchtower | الخزنة: المواقع المخترقة، والضعيفة، والمكررة، والمصادقة الثنائية | ضمن اشتراك 1Password | حساب 1Password |
| تقارير Bitwarden | Data Breach (HIBP)، والمكشوفة، والمكررة | Data Breach مجاني، والبقية Premium | حساب Bitwarden |
| تقرير الويب المظلم من Google | توقف في 16 فبراير 2026 | n/a | n/a |
بالنسبة إلى معظم الناس، يكفي البحث في HIBP مع مدير كلمات المرور.
وجدت تسريبًا؟ قائمة المتابعة الخاصة بك
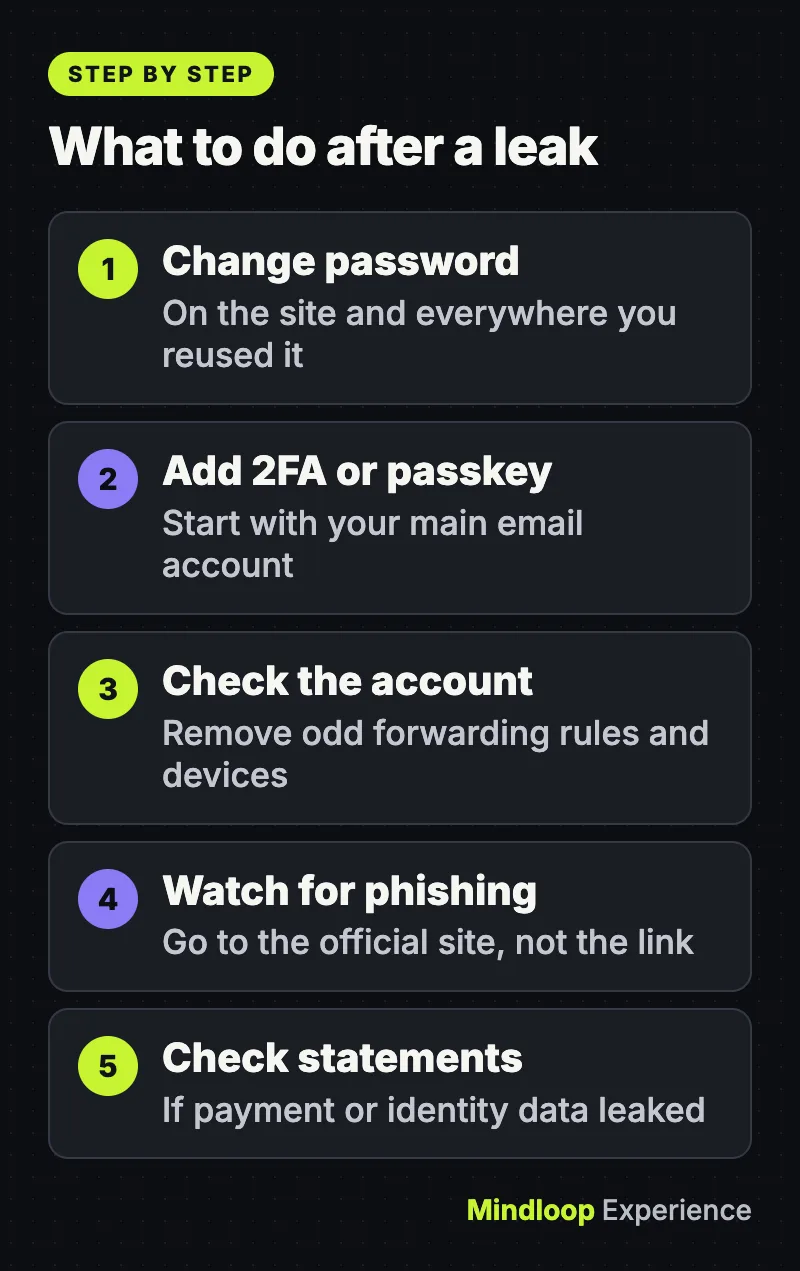
ابدأ بحساب بريدك الإلكتروني الرئيسي، لأنه قادر على إعادة تعيين كل كلمات المرور الأخرى. وإذا راسلتك شركة بشأن اختراق، فإن دليلنا عن أول 24 ساعة بعد إشعار اختراق البيانات يتناول هذا الموقف بتفصيل أكبر.
- غيّر كلمة المرور المسرّبة، وغيّرها في كل مكان أعدت استخدامها فيه. يجرّب المهاجمون أزواج البريد وكلمة المرور المسرّبة على مواقع أخرى. خصّص لكل موقع كلمة مرور خاصة به، ودع مدير كلمات المرور يولّدها.
- فعّل التحقق بخطوتين أو مفتاح المرور. يصف المركز الوطني للأمن السيبراني في المملكة المتحدة (NCSC) التحقق بخطوتين (2SV) بأنه من أكثر الطرق فعالية لحماية حساباتك، حتى لو عرف المجرمون كلمة مرورك. كما تقترح إرشاداته بشأن اختراق البيانات استخدام مفتاح المرور حيثما توفر.
- افحص قواعد إعادة التوجيه والفلاتر والأجهزة غير المعروفة. يقول دليل Google للحسابات المخترقة بإزالة الأجهزة غير المألوفة وأي تصنيفات أو فلاتر أو قواعد إعادة توجيه لم تُنشئها أنت، وبفحص إعادة التوجيه التلقائي للبريد وتفويض البريد. وعلى المطورين أيضًا مراجعة الجلسات والرموز المميزة والمفاتيح في GitHub.
- احذر التصيد الاحتيالي. يحذّر NCSC من أن المجرمين يستخدمون بيانات الاختراقات، وأخبار الاختراقات الجديدة، لجعل رسائل الاحتيال تبدو حقيقية، ومنها رسائل مزيفة تطلب «توثيق حسابك». تواصل مع الشركة عبر موقعها الرسمي، ولا تستخدم أبدًا رابطًا في الرسالة. ويوضح دليلنا عن كيفية كشف رسائل التصيد الإلكترونية والنصية ومكالمات الاحتيال العلامات التحذيرية.
- راجع كشوف حسابك المصرفي وبطاقتك إذا كان الاختراق قد شمل أي بيانات دفع أو هوية.
الولايات المتحدة: تجميد الائتمان وIdentityTheft.gov
إذا شمل التسريب رقم الضمان الاجتماعي أو بيانات هوية أخرى، فاحمِ ملفك الائتماني أيضًا. تقول صفحة تجميد الائتمان لدى لجنة التجارة الفيدرالية (FTC):
- تجميد الائتمان مجاني عند فرضه ورفعه. ولا يؤثر في درجتك الائتمانية، ويستمر حتى ترفعه.
- عليك التواصل بنفسك مع مكاتب الائتمان الثلاثة كلها: Equifax وExperian وTransUnion.
- يستمر تنبيه الاحتيال الأولي عامًا واحدًا. تتواصل مع مكتب واحد، فيُخطر المكتبين الآخرين. أما تنبيه الاحتيال الممتد، المخصص لضحايا سرقة الهوية الذين لديهم بلاغ لدى FTC أو الشرطة، فيستمر سبع سنوات.
يوفّر IdentityTheft.gov قائمة مراجعة لاختراقات البيانات. تختار كل نوع من البيانات المكشوفة، مثل بيانات الدخول أو رقم الضمان الاجتماعي أو البطاقة، وتحصل على خطوات لكل منها. وإذا كان أحد قد استخدم معلوماتك بالفعل، فأبلغ عن ذلك هناك لتحصل على خطة تعافٍ شخصية.
المملكة المتحدة: Report Fraud وخطوات NCSC
في المملكة المتحدة، تأتي الخطوات الرئيسية من إرشادات NCSC بشأن اختراق البيانات:
- تأكد من أنك متأثر بالتواصل مع الجهة عبر موقعها الرسمي أو قنواتها على وسائل التواصل الاجتماعي.
- غيّر كلمة المرور إن كنت ما زلت تستخدمها، وكذلك في أي حساب أعدت استخدامها فيه.
- افحص حساباتك بحثًا عن نشاط غير مصرّح به، أو إعدادات أمان تغيّرت، أو عمليات تسجيل دخول من أماكن أو أوقات غير معتادة.
- أعد توجيه الرسائل الإلكترونية المشبوهة إلى خدمة الإبلاغ عن الرسائل المشبوهة (Suspicious Email Reporting Service) التابعة لـ NCSC (العنوان موجود في صفحة NCSC)، والرسائل النصية المشبوهة إلى الرقم 7726، وهي خدمة مجانية.
- إذا خسرت أموالًا، فأخبر مصرفك وأبلغ عن ذلك عبر Report Fraud، وهي الخدمة الوطنية للإبلاغ عن الجرائم الإلكترونية والاحتيال في إنجلترا وويلز وأيرلندا الشمالية (0300 123 2040). وفي اسكتلندا، اتصل بشرطة اسكتلندا على الرقم 101.
أخطاء شائعة
- اعتبار «لم يُعثر على اختراقات» إشارة أمان كاملة. لا تعرف HIBP إلا الاختراقات التي حمّلتها، والاختراقات الحساسة مخفية عن البحث العام.
- تغيير كلمة المرور في الموقع المخترق فقط. إذا أعدت استخدامها، فكل حساب يحمل كلمة المرور تلك في خطر.
- الضغط على الرابط في تنبيه الاختراق. إشعارات الاختراق المزيفة طُعم تصيد كلاسيكي. افتح الموقع أو التطبيق بنفسك.
الخلاصة
الفحص يستغرق دقائق. أما الحماية الحقيقية فهي ما يليه: كلمة مرور فريدة لكل حساب، والمصادقة الثنائية أو مفاتيح المرور على بريدك، ونظرة على قواعد إعادة التوجيه والأجهزة. ولمزيد من الأدلة المشابهة، تصفّح قسم الأمان لدينا.
الأسئلة الشائعة
هل كتابة كلمة مروري في Have I Been Pwned آمنة؟
تستخدم Pwned Passwords نموذج إخفاء الهوية k (k-anonymity): يجزّئ جهازك كلمة المرور بخوارزمية SHA-1 ويرسل أول 5 أحرف فقط من التجزئة. تعيد الخدمة اللواحق المطابقة وتتم المقارنة النهائية على جهازك، لذا لا ترى HIBP كلمة مرورك أبدًا.
ماذا حدث لتقرير الويب المظلم من Google؟
توقفت Google عن البحث عن اختراقات جديدة في الويب المظلم في 15 يناير 2026، وأزالت التقرير في 16 فبراير 2026. وهي توجّه المستخدمين الآن إلى Password Checkup وSecurity Checkup وGoogle Password Manager ومفاتيح المرور.
هل يضر تجميد الائتمان بدرجتي الائتمانية؟
لا. تقول FTC إن تجميد الائتمان مجاني عند فرضه ورفعه، ولا يؤثر في درجتك الائتمانية، ويستمر حتى ترفعه. وعليك التواصل مع Equifax وExperian وTransUnion كلٍّ على حدة.
أين أبلغ عن الاحتيال بعد اختراق البيانات في المملكة المتحدة؟
إذا خسرت أموالًا، فأخبر مصرفك وأبلغ عن ذلك عبر Report Fraud، الخدمة المعنية بإنجلترا وويلز وأيرلندا الشمالية، عبر الإنترنت أو على الرقم 0300 123 2040. وفي اسكتلندا، اتصل بشرطة اسكتلندا على الرقم 101. وأعد توجيه الرسائل النصية الاحتيالية إلى 7726.
اختبار سريع
ما الجزء الذي ترسله Pwned Passwords من تجزئة كلمة مرورك؟
- التجزئة كاملة
- أول 5 أحرف
- لا شيء، بل ترسل كلمة المرور
لا تستقبل واجهة النطاق (range API) سوى أول 5 أحرف من تجزئة SHA-1، ويطابق جهازك الباقي محليًا.
في الولايات المتحدة، كم مكتب ائتمان يجب أن تتواصل معه لتجميد ائتمانك؟
- المكاتب الثلاثة كلها
- مكتب واحد، وهو يُخطر الآخرين
- لا شيء، فـ FTC تتولى ذلك
تقول FTC إن عليك التواصل مع Equifax وExperian وTransUnion بنفسك؛ وتنبيهات الاحتيال وحدها هي التي ينقلها مكتب واحد إلى الآخرين.
أي أداة توقفت في فبراير 2026؟
- تنبيهات الاختراق في Mozilla Monitor
- Have I Been Pwned
- تقرير الويب المظلم من Google
أزالت Google تقرير الويب المظلم في 16 فبراير 2026؛ بينما تستمر تنبيهات Mozilla المجانية وخدمة HIBP.
المصادر
آخر مراجعة للروابط في 19 نوفمبر 2026.
- Have I Been Pwned: FAQs
- Have I Been Pwned: API v3 documentation (Pwned Passwords range API)
- Google Account Help: Change compromised passwords (Password Checkup)
- Google Search Help: Learn about updates to dark web report
- Apple iPhone User Guide: Change weak or compromised passwords
- Mozilla Support: Monitor Plus has shut down
- FTC: Credit Freezes and Fraud Alerts
- NCSC: Data breaches, guidance for individuals and families



اكتب ردًّا