Een melding over een datalek, een waarschuwing over een ‘gelekt wachtwoord’ op je telefoon of een nieuwsbericht over gestolen inloggegevens: ze roepen allemaal dezelfde vraag op. Zit mijn account ertussen? In deze gids lees je hoe je je e-mailadres en wachtwoorden controleert met gratis, betrouwbare tools, wat elke uitkomst echt betekent en wat je in het eerste uur doet als er iets opduikt. Elk menupad is op 19 november 2026 gecontroleerd aan de hand van de helppagina’s van de leveranciers, met vervolgstappen voor de VS en het VK.
De belangrijkste punten
- Zoek je e-mailadres op in Have I Been Pwned en voer daarna de controle uit die in je wachtwoordmanager zit.
- Pwned Passwords verstuurt alleen de eerste 5 tekens van een SHA-1-hash, dus je wachtwoord blijft privé.
- Het dark web-rapport van Google is op 16 februari 2026 gestopt; gebruik in plaats daarvan Password Checkup.
- Na een treffer: wijzig hergebruikte wachtwoorden, zet 2FA of een passkey aan en controleer doorstuurregels en apparaten.
Het korte antwoord
- E-mailadres: zoek het op in Have I Been Pwned (HIBP). Dat is gratis en laat zien in welke bekende datalekken dat adres voorkwam.
- Wachtwoorden: gebruik de controle die in je huidige wachtwoordmanager zit: Google Password Checkup, de Passwords-app van Apple, 1Password Watchtower of de rapporten van Bitwarden. Die vergelijken al je opgeslagen wachtwoorden in één keer met bekende lekken.
- Doorlopende meldingen: meld je aan voor de meldingen van HIBP of Mozilla Monitor; allebei gratis.
- Een treffer gevonden? Wijzig dat wachtwoord overal waar je het hebt gebruikt, zet tweestapsverificatie of een passkey aan en controleer het account op doorstuurregels en onbekende apparaten.
Het dark web-rapport van Google, dat veel oudere gidsen nog aanraden, bestaat niet meer. Volgens de supportpagina van Google stopten de scans op nieuwe lekken op 15 januari 2026 en is het rapport sinds 16 februari 2026 niet meer beschikbaar. Google verwijst nu naar Password Checkup.
Wat je nodig hebt
- De e-mailadressen die je echt gebruikt, ook oude adressen waar nog mail op binnenkomt.
- Toegang tot je wachtwoordmanager: een Google-account, een iPhone, iPad of Mac, of een account bij 1Password of Bitwarden.
- Een paar minuten voor de controles, en wat langer als je meerdere wachtwoorden moet wijzigen.
Typ nooit een wachtwoord in op een site die je via een link in een e-mail of sms hebt geopend.
Stap 1: zoek je e-mailadres op in Have I Been Pwned
- Ga naar haveibeenpwned.com en vul je e-mailadres in.
- Bekijk de lijst met datalekken en welke soorten gegevens bij elk lek zijn uitgelekt.
- Noteer elk lek waarbij wachtwoorden zijn buitgemaakt en dat plaatsvond terwijl je dat wachtwoord nog gebruikte. Die staan bovenaan je lijst om aan te pakken.
De FAQ van HIBP legt een paar dingen uit die de meeste gidsen overslaan:
- De openbare zoekfunctie geeft resultaten voor één adres tegelijk, en volgens HIBP wordt er niets expliciet over de zoekopdrachten gelogd.
- Sommige lekken zijn gemarkeerd als gevoelig. Die zie je alleen als geverifieerde eigenaar van het adres, en daarvoor moet je inloggen op het HIBP-dashboard. Een schone openbare uitkomst sluit ze dus niet uit.
- HIBP indexeert ook stealer logs: inloggegevens die malware van besmette computers heeft gestolen. Die zijn doorzoekbaar via de meldingsdienst en een aparte API.
Voor vergeten oude accounts helpt onze gids over alle accounts vinden die je gebruikersnaam gebruiken je om een lijst te maken van accounts die je moet controleren.
Wist je dat?
Sommige lekken op Have I Been Pwned zijn gemarkeerd als gevoelig en verschijnen pas na inloggen voor de geverifieerde eigenaar van het e-mailadres. Een schone openbare zoekopdracht sluit ze dus niet uit.
Stap 2: controleer een wachtwoord zonder het prijs te geven
De dienst Pwned Passwords van HIBP vertelt je of een wachtwoord in een datalek is opgedoken. Dat is veilig dankzij een model dat k-anonimiteit heet: je apparaat hasht het wachtwoord met SHA-1 en stuurt alleen de eerste 5 tekens van de hash door. De dienst stuurt alle hash-uitgangen terug die met die tekens beginnen, en je apparaat doet de laatste vergelijking lokaal. HIBP ziet de volledige hash dus nooit, laat staan je wachtwoord.
Volgens de API-documentatie is het range-endpoint gratis en heb je geen API-sleutel of abonnement nodig. In een terminal op een Mac of Linux kun je de controle zelf uitvoeren. Doordat je het wachtwoord bij een verborgen prompt typt, komt het niet in je shellgeschiedenis terecht:
read -s PW
H=$(printf '%s' "$PW" | shasum -a 1 | awk '{print toupper($1)}'); unset PW
curl -s "https://api.pwnedpasswords.com/range/${H:0:5}" | grep "${H:5}"
Gebruik op Linux sha1sum in plaats van shasum -a 1. Print het commando niets, dan staat het wachtwoord niet in de dataset. Print het een regel, dan geeft het getal na de dubbele punt aan hoe vaak het voorkomt. Wij voerden het op 19 november 2026 uit met het wegwerp-testwachtwoord password, en de API gaf terug:
1E4C9B93F3F0682250B6CF8331B7EE68FD8:52373976Dat is 52.373.976 keer. Het advies van HIBP is duidelijk: een wachtwoord dat in de set staat, moet je nooit gebruiken, en als het een van jouw wachtwoorden is, wijzig je het meteen. Een uitkomst ‘niet gevonden’ betekent alleen dat precies dat wachtwoord niet in de gegevens staat, niet dat het sterk is.
In cijfers
5 tekensvan de hash gaan naar HIBP
52.373.976keer dat ‘password’ is gezien
Stap 3: gebruik de ingebouwde controle van je wachtwoordmanager
Je wachtwoordmanager kan al je opgeslagen logins in één keer controleren.
Google Wachtwoordmanager (Password Checkup). Volgens de helppagina van Google markeert Password Checkup wachtwoorden die gelekt, zwak of voor meer dan één account gebruikt zijn.
- Selecteer in Chrome op een computer More (Meer), dan Passwords and autofill (Wachtwoorden en automatisch invullen) en dan Google Password Manager.
- Selecteer links Checkup.
Ga in een andere browser of op je telefoon naar passwords.google.com en selecteer Go to Password Checkup en daarna Check passwords.
Passwords-app van Apple (iCloud-sleutelhanger). De iPhone-gebruikershandleiding van Apple beschrijft dit voor de huidige iOS-versies.
- Open de app Passwords (Wachtwoorden) en tik op Security (Beveiliging). Bij elk gemarkeerd account legt een melding uit wat er mis is.
- Tik op een account en daarna op Change Password om het op de website of in de app aan te passen. Biedt de site een passkey of Sign in with Apple, dan raadt Apple aan daarop over te stappen.
- Wil je zeker weten dat de lekbewaking aanstaat? Ga naar Settings (Instellingen), dan Apps, dan Passwords, en zet Detect Compromised Passwords aan.
Op iOS 17 en ouder bestaat de Passwords-app niet. De handleiding voor persoonlijke veiligheid van Apple geeft het oudere pad: Settings, dan Passwords, dan Security Recommendations.
1Password Watchtower. Volgens de supportpagina van 1Password toont Watchtower gecompromitteerde websites (sites met een gemeld lek waar je het wachtwoord sindsdien niet hebt gewijzigd), kwetsbare wachtwoorden die in een lek zijn opgedoken, hergebruikte en zwakke wachtwoorden, en logins die 2FA of passkeys ondersteunen die je nog niet gebruikt. Selecteer Watchtower in de zijbalk van de app of ga naar watchtower.1password.com.
Bitwarden. De vault health reports van Bitwarden omvatten Exposed Passwords, Reused Passwords, Weak Passwords, Inactive 2FA en een Data Breach-rapport. Het Data Breach-rapport, dat HIBP gebruikt, is gratis voor alle gebruikers. Voor de meeste andere rapporten heb je Premium of een betaalde organisatie nodig. Volgens Bitwarden stuurt de controle op gelekte wachtwoorden alleen de eerste vijf tekens van de hash door en gebeurt de vergelijking lokaal.
Stap 4: zet meldingen aan voor toekomstige lekken
Zo hoor je het bij het volgende lek:
- HIBP-meldingen. Meld je aan op haveibeenpwned.com. Meldingen gaan alleen naar het adres dat wordt bewaakt, dus niemand kan een adres in de gaten houden dat niet van hem is.
- Mozilla Monitor. Volgens het supportartikel van Mozilla (laatst bijgewerkt in maart 2026) is de betaalde dienst Monitor Plus, die gegevens bij databrokers liet verwijderen, op 17 december gestopt. De gratis lekmeldingen blijven bestaan en dekken nu tot 20 e-mailadressen per gebruiker. Databroker-scans zijn verdwenen, ook de gratis variant.
Wist je dat?
Mozilla stopte op 17 december met de betaalde dienst Monitor Plus, maar de gratis lekmeldingen van Mozilla Monitor gaan door en dekken nu tot 20 e-mailadressen per gebruiker.
Welke lekchecker kun je het beste gebruiken?
| Tool | Wat het controleert | Kosten | Account nodig |
|---|---|---|---|
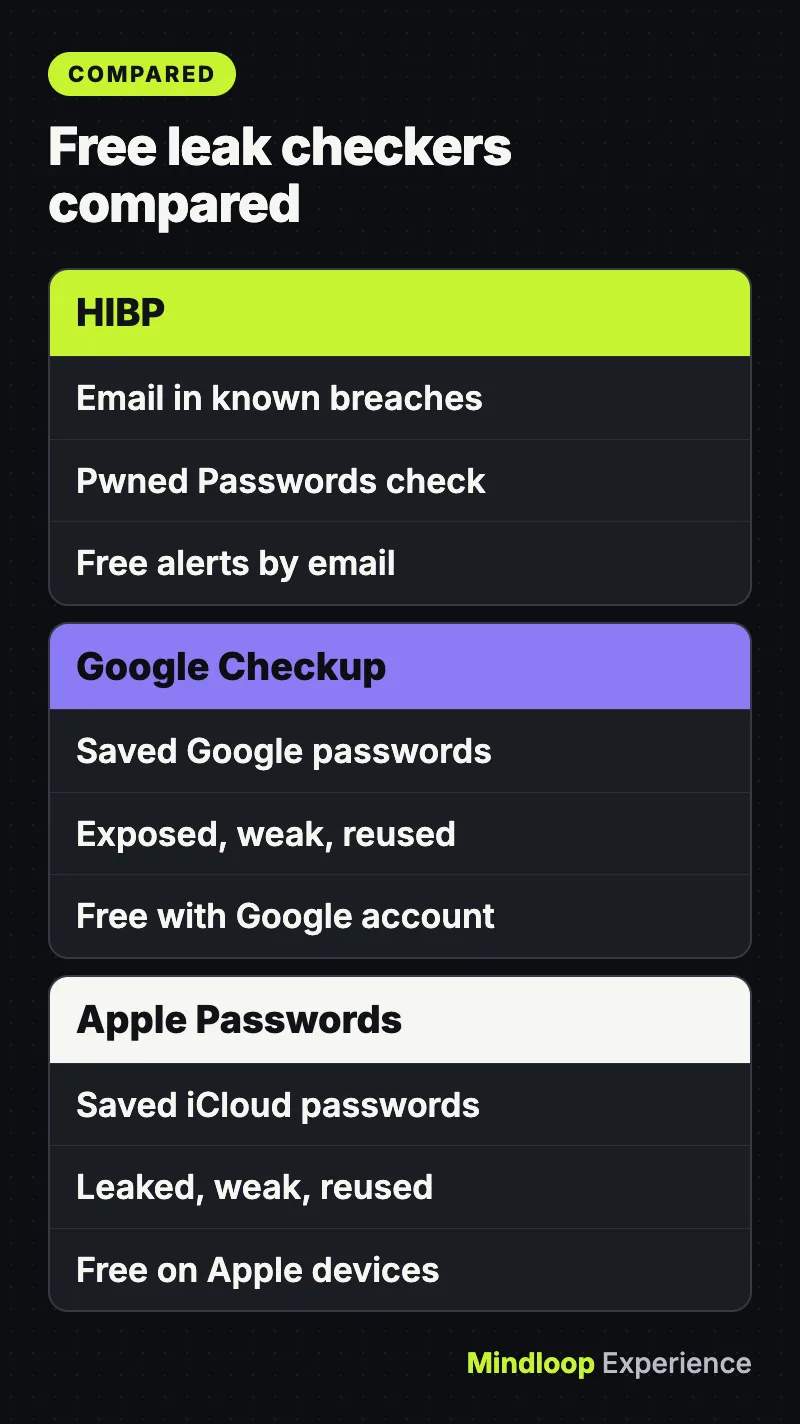
| Have I Been Pwned (zoeken op e-mail) | Je e-mailadres in bekende lekken | Gratis | Nee, maar voor gevoelige lekken moet je inloggen |
| HIBP Pwned Passwords | Eén wachtwoord tegelijk | Gratis, API zonder sleutel | Nee |
| Google Password Checkup | Opgeslagen wachtwoorden: gelekt, zwak, hergebruikt | Gratis | Google-account |
| Passwords-app van Apple | Opgeslagen wachtwoorden: gelekt, zwak, hergebruikt | Gratis op Apple-apparaten | Apple-apparaat |
| Mozilla Monitor | Tot 20 e-mailadressen, doorlopende meldingen | Gratis | Ja, voor meldingen |
| 1Password Watchtower | Kluis: gelekte sites, zwak, hergebruikt, 2FA | Onderdeel van een 1Password-abonnement | 1Password-account |
| Bitwarden-rapporten | Data Breach (HIBP), gelekt, hergebruikt | Data Breach gratis, overige Premium | Bitwarden-account |
| Dark web-rapport van Google | Gestopt op 16 februari 2026 | n/a | n/a |
Voor de meeste mensen volstaat een zoekopdracht in HIBP plus je wachtwoordmanager.
Een lek gevonden? Je checklist voor de volgende stappen
Begin met je belangrijkste e-mailaccount, want daarmee kun je elk ander wachtwoord resetten. Heeft een bedrijf je gemaild over een datalek, dan behandelt onze gids over de eerste 24 uur na een melding van een datalek die situatie uitgebreider.
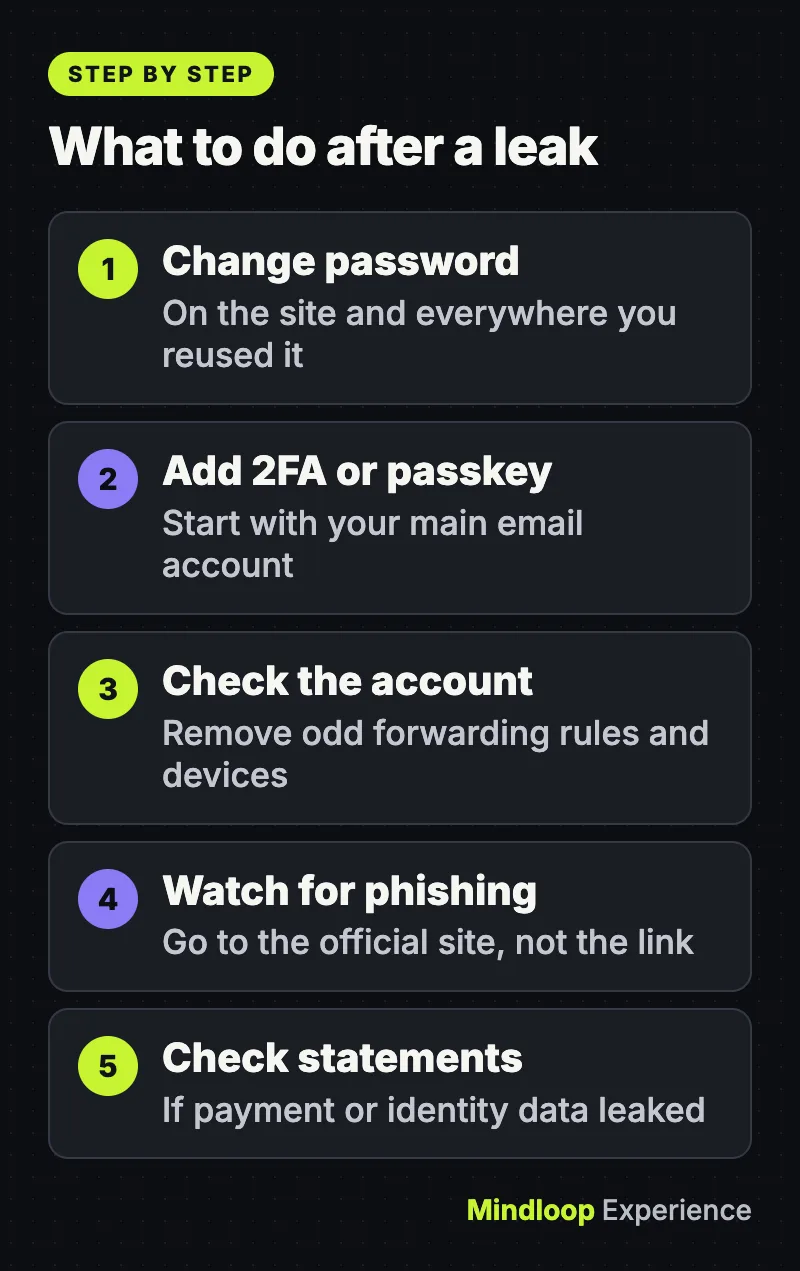
- Wijzig het gelekte wachtwoord, en doe dat overal waar je het hebt hergebruikt. Aanvallers proberen gelekte combinaties van e-mailadres en wachtwoord uit op andere sites. Geef elke site een eigen wachtwoord en laat je wachtwoordmanager het aanmaken.
- Zet tweestapsverificatie of een passkey aan. Het Britse NCSC noemt 2SV een van de meest effectieve manieren om je accounts te beschermen, zelfs als criminelen je wachtwoord kennen. In de richtlijnen bij datalekken raadt het ook een passkey aan waar die beschikbaar is.
- Controleer op doorstuurregels, filters en onbekende apparaten. Volgens de gids van Google voor gehackte accounts verwijder je onbekende apparaten en alle labels, filters of doorstuurregels die je niet zelf hebt ingesteld, en controleer je automatisch doorsturen en maildelegatie. Ontwikkelaars kunnen ook beter hun GitHub-sessies, tokens en sleutels nalopen.
- Pas op voor phishing. Het NCSC waarschuwt dat criminelen gegevens uit datalekken, en nieuws over verse lekken, gebruiken om nepberichten echt te laten lijken, zoals neppe ‘verifieer je account’-mails. Neem contact op met het bedrijf via de officiële website, nooit via een link in het bericht. Onze gids over hoe je een phishingmail, -sms of oplichtersgesprek herkent laat de waarschuwingssignalen zien.
- Controleer je bank- en creditcardafschriften als er betaal- of identiteitsgegevens in het lek zaten.
VS: credit freeze en IdentityTheft.gov
Zat je Social Security-nummer of andere identiteitsinformatie in het lek, bescherm dan ook je kredietdossier. Op de pagina over credit freezes van de FTC staat:
- Een credit freeze (bevriezing van je kredietdossier) is gratis in te stellen en op te heffen. Het heeft geen invloed op je kredietscore en blijft gelden tot je het zelf opheft.
- Je moet alle drie de kredietbureaus zelf benaderen: Equifax, Experian en TransUnion.
- Een eerste fraudewaarschuwing (fraud alert) geldt een jaar. Je neemt contact op met één bureau en dat brengt de andere twee op de hoogte. Een verlengde fraudewaarschuwing, voor slachtoffers van identiteitsdiefstal met een aangifte bij de FTC of de politie, geldt zeven jaar.
IdentityTheft.gov heeft een checklist voor datalekken. Je kiest per soort uitgelekte gegevens, zoals een login, Social Security-nummer of kaart, en krijgt voor elk de stappen. Heeft iemand je gegevens al misbruikt, meld het daar dan om een persoonlijk herstelplan te krijgen.
VK: Report Fraud en de stappen van het NCSC
In het VK komen de belangrijkste stappen uit de richtlijnen bij datalekken van het NCSC:
- Controleer of je getroffen bent door contact op te nemen met de organisatie via de officiële website of sociale media.
- Wijzig het wachtwoord als je het nog gebruikt, en ook bij elk account waar je het hebt hergebruikt.
- Controleer je accounts op ongeautoriseerde activiteit, gewijzigde beveiligingsinstellingen of logins vanaf ongebruikelijke plaatsen of tijdstippen.
- Stuur verdachte e-mails door naar de Suspicious Email Reporting Service van het NCSC (het adres staat op de pagina van het NCSC) en verdachte sms’jes naar 7726; dat is gratis.
- Ben je geld kwijt, licht dan je bank in en meld het bij Report Fraud, het nationale meldpunt voor cybercrime en fraude voor Engeland, Wales en Noord-Ierland (0300 123 2040). Bel in Schotland Police Scotland op 101.
Veelgemaakte fouten
- ‘Geen lekken gevonden’ zien als alles veilig. HIBP kent alleen de lekken die het heeft ingeladen, en gevoelige lekken zijn verborgen voor de openbare zoekfunctie.
- Alleen het wachtwoord van de gelekte site wijzigen. Als je het hebt hergebruikt, loopt elk account met dat wachtwoord risico.
- Op de link in een lekmelding klikken. Neppe lekmeldingen zijn een klassiek phishinglokmiddel. Open de site of app zelf.
Kort samengevat
Controleren kost een paar minuten. De echte bescherming zit in wat daarna komt: een uniek wachtwoord per account, 2FA of passkeys op je e-mail, en een blik op doorstuurregels en apparaten. Meer gidsen zoals deze vind je in onze rubriek Security.
Veelgestelde vragen
Is het veilig om mijn wachtwoord in te typen op Have I Been Pwned?
Pwned Passwords gebruikt k-anonimiteit: je apparaat hasht het wachtwoord met SHA-1 en stuurt alleen de eerste 5 tekens van de hash door. De dienst stuurt overeenkomende uitgangen terug en de laatste vergelijking gebeurt op je apparaat, dus HIBP ziet je wachtwoord nooit.
Wat is er gebeurd met het dark web-rapport van Google?
Google stopte op 15 januari 2026 met scannen op nieuwe dark web-lekken en haalde het rapport op 16 februari 2026 weg. Google verwijst nu naar Password Checkup, Security Checkup, Google Wachtwoordmanager en passkeys.
Schaadt een credit freeze mijn kredietscore?
Nee. Volgens de FTC is een credit freeze gratis in te stellen en op te heffen, heeft het geen invloed op je kredietscore en geldt het tot je het opheft. Je moet Equifax, Experian en TransUnion elk apart benaderen.
Waar meld ik fraude na een datalek in het VK?
Ben je geld kwijt, licht dan je bank in en meld het bij Report Fraud, het meldpunt voor Engeland, Wales en Noord-Ierland, online of via 0300 123 2040. Bel in Schotland Police Scotland op 101. Stuur nep-sms’jes door naar 7726.
Snelle quiz
Hoeveel van de hash van je wachtwoord stuurt Pwned Passwords door?
- De hele hash
- De eerste 5 tekens
- Niets, het stuurt het wachtwoord
De range-API ontvangt alleen de eerste 5 tekens van de SHA-1-hash en je apparaat vergelijkt de rest lokaal.
Hoeveel kredietbureaus moet je in de VS benaderen om je kredietdossier te bevriezen?
- Alle drie
- Eén, dat licht de andere in
- Geen, de FTC regelt het
Volgens de FTC benader je Equifax, Experian en TransUnion zelf; alleen fraudewaarschuwingen worden door één bureau doorgegeven.
Welke tool is in februari 2026 gestopt?
- De lekmeldingen van Mozilla Monitor
- Have I Been Pwned
- Het dark web-rapport van Google
Google haalde het dark web-rapport op 16 februari 2026 weg; de gratis meldingen van Mozilla en HIBP gaan door.
Bronnen
Links voor het laatst gecontroleerd op 19 november 2026.
- Have I Been Pwned: FAQs
- Have I Been Pwned: API v3 documentation (Pwned Passwords range API)
- Google Account Help: Change compromised passwords (Password Checkup)
- Google Search Help: Learn about updates to dark web report
- Apple iPhone User Guide: Change weak or compromised passwords
- Mozilla Support: Monitor Plus has shut down
- FTC: Credit Freezes and Fraud Alerts
- NCSC: Data breaches, guidance for individuals and families



Schrijf een reactie