Te llega un SMS que dice que tu paquete está retenido en el almacén y que hay que pagar 1,45 $ por volver a enviarlo. Un correo de «tu banco» avisa de que un dispositivo nuevo ha iniciado sesión y que debes confirmar tus datos en 24 horas. Alguien que dice llamar del equipo antifraude sabe tu nombre y los últimos cuatro dígitos de tu tarjeta. Los tres son phishing de manual, y los tres funcionan porque llegan en un momento de prisa y piden una sola acción rápida.
Lo esencial
- El phishing fue la denuncia por delito en línea más común ante el FBI en 2025, con 191.561 denuncias de phishing y suplantación.
- Ahora que la IA escribe mensajes impecables, fíjate en la presión: autoridad, urgencia, emoción, escasez y actualidad.
- Previsualiza el enlace y lee el dominio real, o ignora el mensaje y contacta con la empresa por otra vía.
- En el Reino Unido, reenvía los correos fraudulentos a report@phishing.gov.uk y los SMS al 7726; en EE. UU., usa ReportFraud.ftc.gov e ic3.gov.
Las estafas siguen patrones, y esos patrones se repiten tanto si el anzuelo llega por correo, por SMS o por teléfono. Aquí tienes las señales de alerta que siguen importando ahora que los mensajes fraudulentos suelen estar perfectamente escritos, cómo comprobar un enlace sin hacer clic, qué hacer si ya hiciste clic y dónde denunciarlo en el Reino Unido y en EE. UU.
El tamaño del problema
El phishing es la denuncia más habitual que recibe el FBI sobre delitos en internet. Su Internet Crime Report 2025 registró 191.561 denuncias de phishing y suplantación, más que cualquier otro tipo de delito. Las pérdidas declaradas en esa categoría alcanzaron unos 215,8 millones de dólares en 2025, aproximadamente el triple que en 2024. Sumando todos los tipos de delito, el Internet Crime Complaint Center del FBI recibió 1.008.597 denuncias y registró 20.877 millones de dólares en pérdidas.
La Comisión Federal de Comercio (FTC) ve el mismo panorama desde el lado del consumidor. En una comparecencia ante el Congreso en marzo de 2026, afirmó que había recibido 3 millones de denuncias de fraude en 2025, con 15.900 millones de dólares en pérdidas declaradas, frente a 2,6 millones de denuncias y más de 12.000 millones el año anterior. Las estafas de suplantación, en las que alguien se hace pasar por un banco, una empresa o un organismo público, fueron el fraude más denunciado, con más de 1 millón de denuncias.
En el Reino Unido, el National Cyber Security Centre (NCSC) gestiona un servicio para denunciar correos y webs fraudulentos. A octubre de 2026 había recibido más de 60,5 millones de denuncias, que permitieron retirar 267.300 estafas repartidas en 472.300 direcciones web. Las empresas también son objetivo: la Cyber Security Breaches Survey 2025/2026 del Gobierno, publicada en abril de 2026, concluyó que el phishing era, con diferencia, el ataque más común, sufrido por el 38 % de las empresas británicas el año anterior.
En cifras
191.561denuncias de phishing y suplantación ante el FBI
1.008.597denuncias ante el FBI, todos los delitos
38 %de empresas británicas sufrieron phishing
Tres vías por las que llega el anzuelo
El FBI define el phishing como correos, SMS y llamadas no solicitados que fingen venir de una empresa legítima para obtener datos personales, financieros o de acceso.
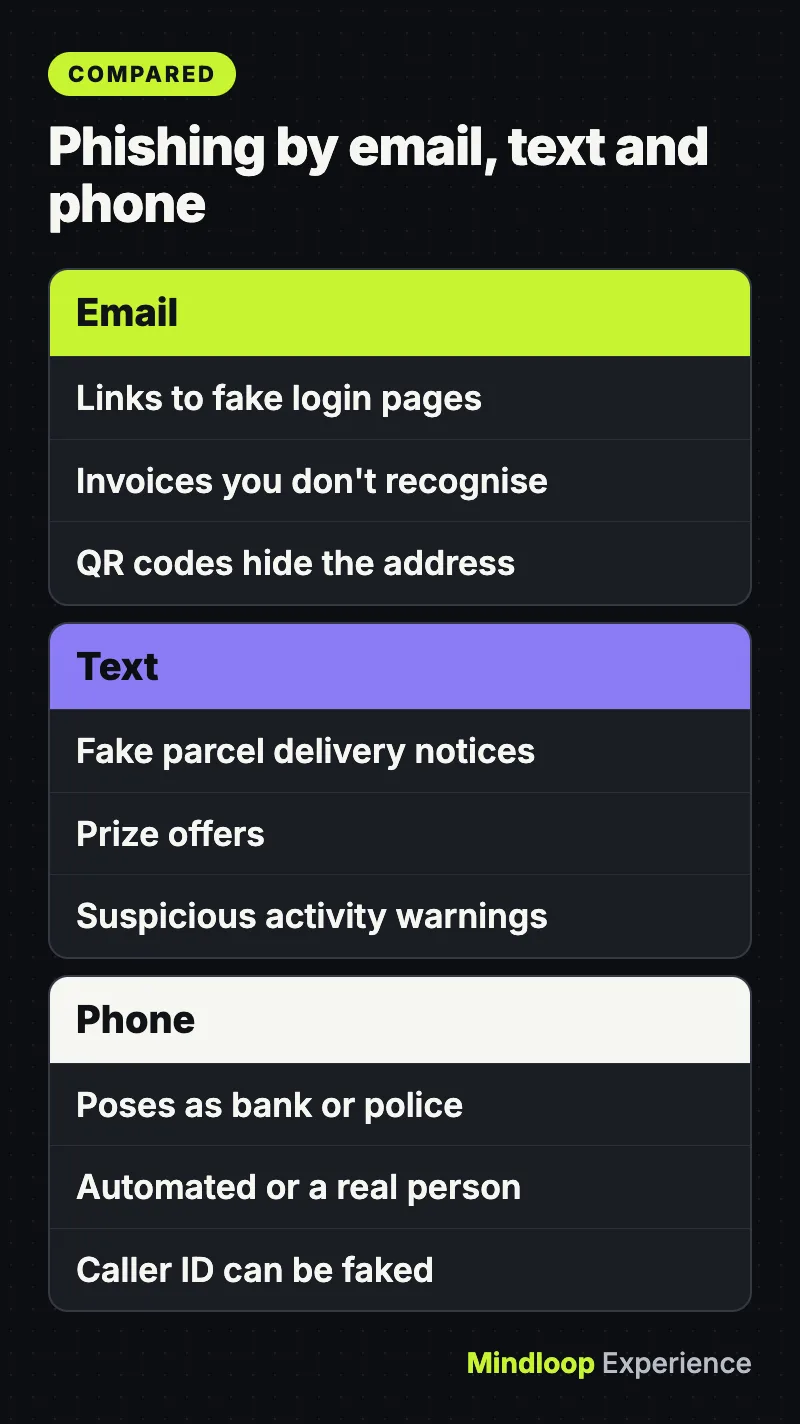
Correo electrónico
El phishing por correo suele buscar que hagas clic en un enlace a una página de inicio de sesión falsa o que abras un archivo adjunto. La FTC enumera las historias que suelen contar los estafadores: dicen que hay un problema con tu cuenta o tus datos de pago, que han detectado intentos de inicio de sesión sospechosos, adjuntan una factura que no reconoces u ofrecen un reembolso o un cupón gratis.
El NCSC también advierte de que los delincuentes meten cada vez más códigos QR dentro de los correos de phishing. El código oculta la dirección web hasta que lo escaneas, normalmente con el móvil, donde es más difícil revisarla.
SMS (smishing)
Entre los ejemplos de SMS fraudulentos que da la FTC están las falsas notificaciones de entrega de paquetes, facturas desconocidas, premios y avisos de actividad sospechosa en tu cuenta.
Llamadas (vishing)
Según el NCSC, los estafadores telefónicos llaman sin avisar haciéndose pasar por una entidad de confianza, como tu banco o la policía. La llamada puede ser automática o de una persona real, y el objetivo suele ser conseguir tus datos bancarios o convencerte de mover dinero. El identificador de llamadas se puede falsificar, así que ver un número conocido en pantalla no demuestra nada.
Las señales de alerta que siguen funcionando
Antes, las faltas de ortografía delataban el engaño. Ahora la Cybersecurity and Infrastructure Security Agency (CISA) de EE. UU. señala que, en la era de la inteligencia artificial, algunos correos tendrán una gramática y una ortografía perfectas, así que hay que buscar otras pistas. Las más fiables tienen que ver con la presión, no con la presentación.
El NCSC agrupa las señales delatoras así:
- Autoridad. El mensaje dice venir de alguien oficial: tu banco, un médico, un abogado o un organismo público.
- Urgencia. Tienes «24 horas» o debes actuar «de inmediato», a menudo con la amenaza de una multa o del cierre de la cuenta.
- Emoción. El texto está pensado para provocarte pánico, esperanza o curiosidad.
- Escasez. Ofrece algo que escasea, como entradas, dinero o una cura.
- Actualidad. Se aprovecha de las noticias o de la época del año, como los plazos de impuestos.
La CISA añade tres comprobaciones prácticas más: peticiones de enviar datos personales o financieros, enlaces acortados poco fiables y direcciones o enlaces que están casi bien, como «amaz a n.com».
Hay una regla que resuelve casi todo. El NCSC dice que tu banco, o cualquier otra fuente oficial, nunca te pedirá datos personales por correo electrónico ni te llamará para que confirmes los datos de tu cuenta bancaria. La FTC dice que las empresas legítimas no envían correos ni SMS con un enlace para actualizar tus datos de pago.
¿Sabías que…?
Las faltas de ortografía ya no son una pista fiable. La CISA advierte de que, en la era de la inteligencia artificial, algunos correos de phishing tienen una gramática y una ortografía perfectas, así que fíjate en la presión.
Cómo revisar un enlace o un remitente sin hacer clic
Lee la dirección real del remitente
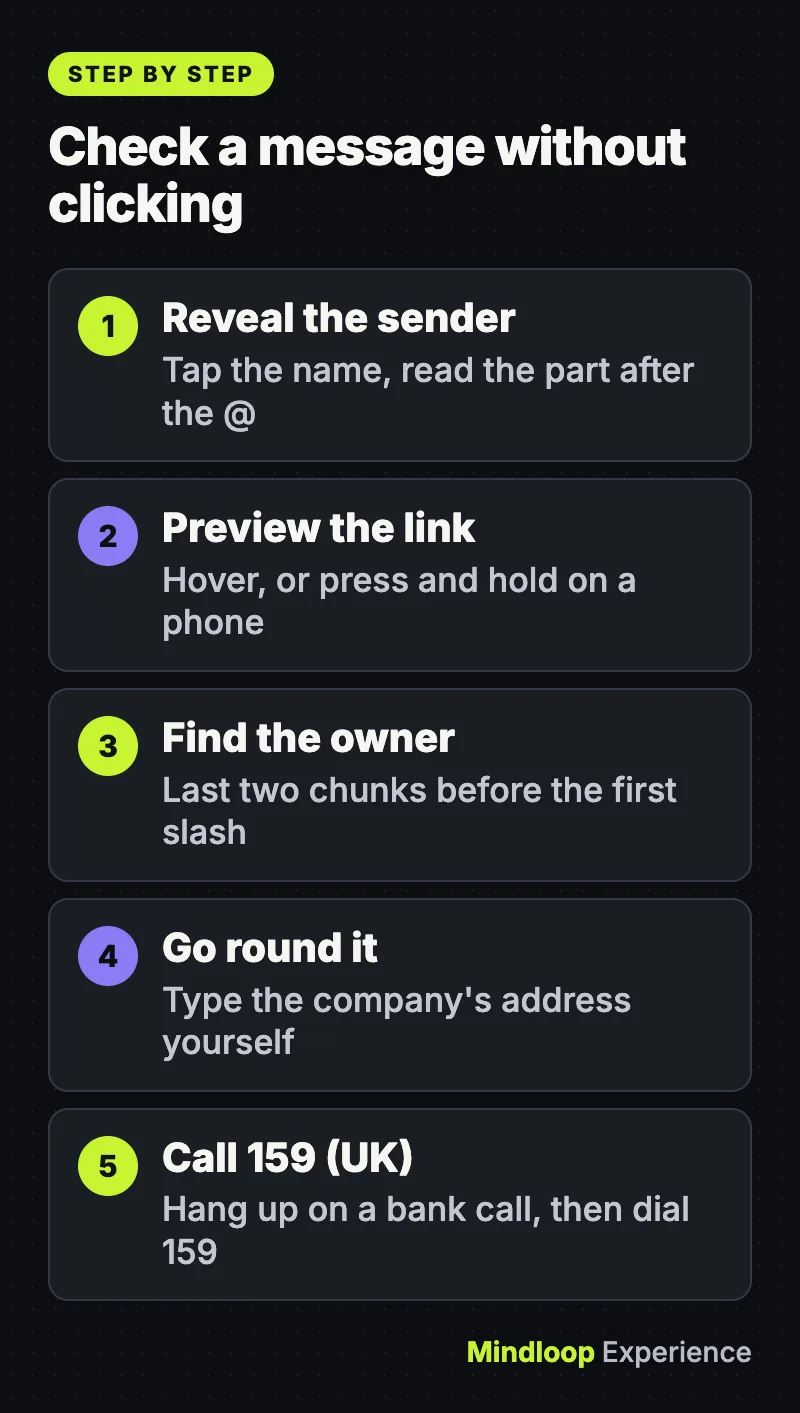
Tu app de correo muestra un nombre visible que cualquiera puede configurar como «PayPal Support» o «HMRC». Toca o haz clic en el nombre para ver la dirección real que hay detrás. Lo que importa es lo que va después de la @. Un mensaje de una gran empresa enviado desde una cuenta de correo gratuita, o desde un dominio con palabras añadidas, es una señal de alerta clara.
Encuentra el dominio real de un enlace
En el ordenador, pasa el cursor por encima del enlace y el destino real aparecerá en la parte inferior de la ventana del navegador. En el móvil, mantén pulsado el enlace para previsualizarlo sin abrirlo.
Después, lee bien el dominio. La parte que cuenta está justo antes de la primera barra simple, y son los dos últimos fragmentos los que dicen quién es el dueño. En paypal.com.account-check.example/login, el dueño es account-check.example, no PayPal. En login.yourbank.co.uk/help, el dueño es yourbank.co.uk, porque .co.uk funciona como una sola terminación. Los estafadores cuentan con que la gente lee de izquierda a derecha y se detiene en cuanto ve un nombre conocido.
Rodea el mensaje en lugar de atravesarlo
La comprobación más segura es ignorar el mensaje por completo. Si crees que puede ser auténtico, la CISA aconseja buscar otra forma de contactar con la empresa o la persona: escribe tú mismo la dirección web o usa un buscador, y si un amigo te manda algo raro, llámale o escríbele a un número que ya tengas.
Si en el Reino Unido recibes una llamada sobre dinero, cuelga y marca el 159. Stop Scams UK, la entidad del sector que lo gestiona, dice que este número conecta a los clientes de más del 99 % de las cuentas corrientes de la banca minorista británica directamente con su banco y que no se puede falsificar. Si no, usa el número que aparece en el dorso de tu tarjeta.
Si ya hiciste clic
Que la vergüenza no te frene; lo que más importa es la rapidez. La guía del NCSC sobre qué hacer si has compartido información sensible se resume en estos pasos:
- ¿Diste datos bancarios o de tu tarjeta? Llama a tu banco de inmediato al número de tu tarjeta o de su web oficial.
- ¿Escribiste una contraseña? Cámbiala en esa cuenta y en cualquier otra que use la misma contraseña. El NCSC sugiere pasarte a una llave de acceso (passkey) cuando esté disponible.
- ¿Abriste un adjunto o instalaste algo? Haz un análisis completo con tu antivirus y deja que elimine lo que encuentre. La FTC da el mismo consejo: actualiza tu software de seguridad y luego haz un análisis.
- ¿Era un dispositivo del trabajo? Avisa ya a tu equipo de TI.
- ¿Perdiste dinero? Avisa a tu banco y denúncialo como delito (ver más abajo).
En EE. UU., si un estafador puede tener tu número de la Seguridad Social, de tarjeta de crédito o de cuenta bancaria, la FTC remite a las víctimas a IdentityTheft.gov para seguir un plan de recuperación paso a paso. También conviene comprobar qué cuentas antiguas siguen usando tu nombre de usuario.
Dónde denunciarlo
En el Reino Unido
- Correos fraudulentos: reenvíalos a report@phishing.gov.uk. El NCSC dice que puedes enviar los que te parezcan sospechosos aunque no estés seguro, y que no hace falta reenviar los que ya están en la carpeta de spam.
- SMS fraudulentos: reenvíalos gratis al 7726, que admiten la mayoría de las operadoras británicas, para que tu red pueda investigar y bloquear al remitente.
- Si perdiste dinero o te hackearon: en Inglaterra, Gales e Irlanda del Norte, denúncialo en Report Fraud en línea o en el 0300 123 2040. En Escocia, llama a Police Scotland al 101.
En EE. UU.
- SMS fraudulentos: reenvíalos al 7726 (SPAM), denúncialos en tu app de mensajería y comunícalos a la FTC en ReportFraud.ftc.gov.
- Correos fraudulentos: usa el botón de denuncia de tu app de correo, como recomienda la CISA, y reenvía el mensaje al Anti-Phishing Working Group en reportphishing@apwg.org. El APWG pide usar «Forward as attachment» (reenviar como adjunto) si tu app lo permite, porque le da más detalles para rastrear la web fraudulenta.
- Delitos en línea con pérdidas: presenta una denuncia ante el Internet Crime Complaint Center del FBI en ic3.gov.
Recognize and Report Phishing (YouTube)
Ponles las cosas más difíciles
Activa la verificación en dos pasos y luego pásate a las llaves de acceso
La FTC recomienda la autenticación multifactor, que pide una segunda prueba, como un código de un solo uso o una huella dactilar, para que una contraseña robada no baste para entrar. Pero no todos los métodos son iguales: la CISA recomienda la MFA resistente al phishing como la opción más sólida. Un código de un solo uso escrito en una página falsa convincente puede llegar directamente a manos del delincuente.
Las llaves de acceso cierran ese hueco. En abril de 2026, el NCSC anunció que dejaría de recomendar a los particulares usar contraseñas cuando haya llaves de acceso disponibles, y las describió como muy resistentes al phishing. Su informe técnico concluyó que las llaves de acceso son al menos tan seguras como la contraseña más robusta combinada con verificación en dos pasos, y en general más. Basadas en el estándar FIDO2, las llaves de acceso no se pueden interceptar, reutilizar ni robar como las contraseñas, y apruebas cada inicio de sesión con tu cara, tu huella o el PIN del dispositivo. Busca «passkey» en los ajustes de seguridad de tus cuentas.
Mantén tus dispositivos actualizados y comparte menos en internet
La FTC aconseja configurar el móvil y el ordenador para que se actualicen automáticamente. Los navegadores importan tanto como cualquier otra cosa, como muestra nuestra guía sobre los zero-days de Chrome y cómo comprobar si estás protegido. El NCSC también señala que los delincuentes usan lo que publicas en redes sociales para que sus mensajes resulten más creíbles, así que merece la pena revisar rápido tus ajustes de privacidad.
¿Sabías que…?
En abril de 2026, el NCSC anunció que dejaría de recomendar a los particulares usar contraseñas cuando haya llaves de acceso disponibles, y las describió como muy resistentes al phishing.
Preguntas frecuentes
Abrir el mensaje casi nunca es el problema. El peligro está en hacer clic en enlaces, abrir adjuntos, escanear códigos QR o responder, así que si solo lo has leído, denúncialo y bórralo.
No. La CISA aconseja borrar los mensajes sospechosos sin hacer clic en nada, tampoco en el enlace para darse de baja. En un correo fraudulento, ese enlace es solo otro enlace controlado por el remitente.
No necesariamente. Los datos del remitente se pueden falsificar, así que juzga la petición, no el nombre. Si te pide hacer clic, pagar o confirmar datos, contacta con la entidad a través de su web o app oficial.
Los estafadores suelen tener retazos de información real procedentes de filtraciones o de redes sociales. Que sepan tu nombre o parte del número de tu tarjeta no demuestra nada, así que cuelga y vuelve a llamar a un número de confianza.
Cuando algo parezca urgente, frena. Un banco de verdad seguirá ahí dentro de diez minutos.
Test rápido
¿Qué número pueden marcar los clientes del Reino Unido para contactar con su banco tras una llamada sospechosa?
- 101
- 7726
- 159
Stop Scams UK dice que el 159 conecta a los clientes de más del 99 % de las cuentas corrientes de la banca minorista británica directamente con su banco.
En paypal.com.account-check.example/login, ¿quién es el dueño del dominio?
- PayPal
- account-check.example
- login
Los dos últimos fragmentos antes de la primera barra simple indican el dueño, aquí account-check.example.
¿Por qué el NCSC prefiere ahora las llaves de acceso a las contraseñas?
- Son muy resistentes al phishing
- Nunca necesitan un dispositivo
- Se saltan cualquier verificación de acceso
El NCSC describe las llaves de acceso como muy resistentes al phishing porque no se pueden interceptar, reutilizar ni robar como las contraseñas.
Fuentes
Enlaces revisados por última vez el 15 de noviembre de 2026.
- FBI Internet Crime Complaint Center: 2025 Internet Crime Report
- FTC Testifies before the Joint Economic Committee on Agency’s Efforts to Combat Fraud | Federal Trade Commission
- Phishing scams: how to spot and report them | National Cyber Security Centre
- Cyber security breaches survey 2025/2026 – GOV.UK
- How To Recognize and Avoid Phishing Scams | Consumer Advice
- Phishing scams: how to spot and report them | How to spot a scam email, text message or call | National Cyber Security Centre
- How to Recognize and Report Spam Text Messages | Consumer Advice
- Phishing scams: how to spot and report them | Report a scam phone call | National Cyber Security Centre
- Recognize and Report Phishing | CISA
- 159 Phone number – Stop Scams UK
- Phishing scams: how to spot and report them | Phishing scams: If you’ve shared sensitive information | National Cyber Security Centre
- Phishing scams: how to spot and report them | Report a scam email | National Cyber Security Centre



Escribe una respuesta