Eine SMS behauptet, dein Paket stecke im Depot fest und brauche eine Zustellgebühr von 1,45 $. Eine E-Mail von „deiner Bank“ meldet, ein neues Gerät habe sich angemeldet, und du müsstest deine Daten innerhalb von 24 Stunden bestätigen. Ein Anrufer, angeblich vom Betrugsteam, kennt deinen Namen und die letzten vier Ziffern deiner Karte. Alle drei sind klassisches Phishing, und alle drei funktionieren, weil sie in einem hektischen Moment kommen und nur eine schnelle Handlung verlangen.
Das Wichtigste in Kürze
- Phishing war 2025 die häufigste Beschwerde über Onlinekriminalität beim FBI, mit 191.561 Beschwerden zu Phishing und Spoofing.
- Weil KI fehlerfreie Nachrichten schreibt, achte stattdessen auf Druck: Autorität, Dringlichkeit, Emotion, Knappheit und aktuelle Ereignisse.
- Sieh dir die Linkvorschau an und lies die echte Domain, oder ignoriere die Nachricht und kontaktiere das Unternehmen auf anderem Weg.
- In Großbritannien leitest du Betrugsmails an report@phishing.gov.uk und SMS an 7726 weiter; in den USA nutzt du ReportFraud.ftc.gov und ic3.gov.
Betrug folgt Mustern, und diese Muster gelten, egal ob der Köder per E-Mail, SMS oder Telefon kommt. Hier erfährst du, welche Warnsignale noch zählen, jetzt da Betrugsnachrichten oft fehlerfrei geschrieben sind, wie du einen Link prüfst, ohne zu klicken, was du tust, wenn du schon geklickt hast, und wo du es in Großbritannien und den USA meldest.
Wie groß das Problem ist
Phishing ist die häufigste Beschwerde, die das FBI zu Onlinekriminalität erhält. Sein Internet Crime Report 2025 verzeichnete 191.561 Beschwerden zu Phishing und Spoofing, mehr als bei jeder anderen Deliktart. Die gemeldeten Verluste in dieser Kategorie erreichten 2025 rund 215,8 Millionen US-Dollar, etwa das Dreifache des Werts von 2024. Über alle Deliktarten hinweg erhielt das Internet Crime Complaint Center des FBI 1.008.597 Beschwerden und verzeichnete Verluste von 20,877 Milliarden US-Dollar.
Die Federal Trade Commission (FTC) sieht auf Verbraucherseite dasselbe Bild. In einer Anhörung vor dem Kongress im März 2026 gab sie an, 2025 3 Millionen Betrugsmeldungen mit 15,9 Milliarden US-Dollar gemeldeten Verlusten erhalten zu haben, nach 2,6 Millionen Meldungen und über 12 Milliarden US-Dollar im Jahr davor. Betrug durch falsche Identitäten, bei dem sich jemand als Bank, Unternehmen oder Behörde ausgibt, war die am häufigsten gemeldete Betrugsart, mit mehr als 1 Million Meldungen.
In Großbritannien betreibt das National Cyber Security Centre (NCSC) einen Meldedienst für Betrugsmails und -websites. Bis Oktober 2026 waren dort mehr als 60,5 Millionen Meldungen eingegangen, die dazu führten, dass 267.300 Betrugsmaschen auf 472.300 Webadressen entfernt wurden. Auch Unternehmen sind Ziele: Der im April 2026 veröffentlichte Cyber Security Breaches Survey 2025/2026 der Regierung ergab, dass Phishing mit Abstand der häufigste Angriff war und 38 % der britischen Unternehmen im Vorjahr traf.
In Zahlen
191.561Phishing- und Spoofing-Beschwerden beim FBI
1.008.597FBI-Beschwerden, alle Deliktarten
38 %britische Unternehmen von Phishing betroffen
Drei Wege, auf denen der Köder kommt
Das FBI definiert Phishing als unerwünschte E-Mails, SMS und Anrufe, die vorgeben, von einem seriösen Unternehmen zu stammen, um an persönliche, finanzielle oder Anmeldedaten zu kommen.
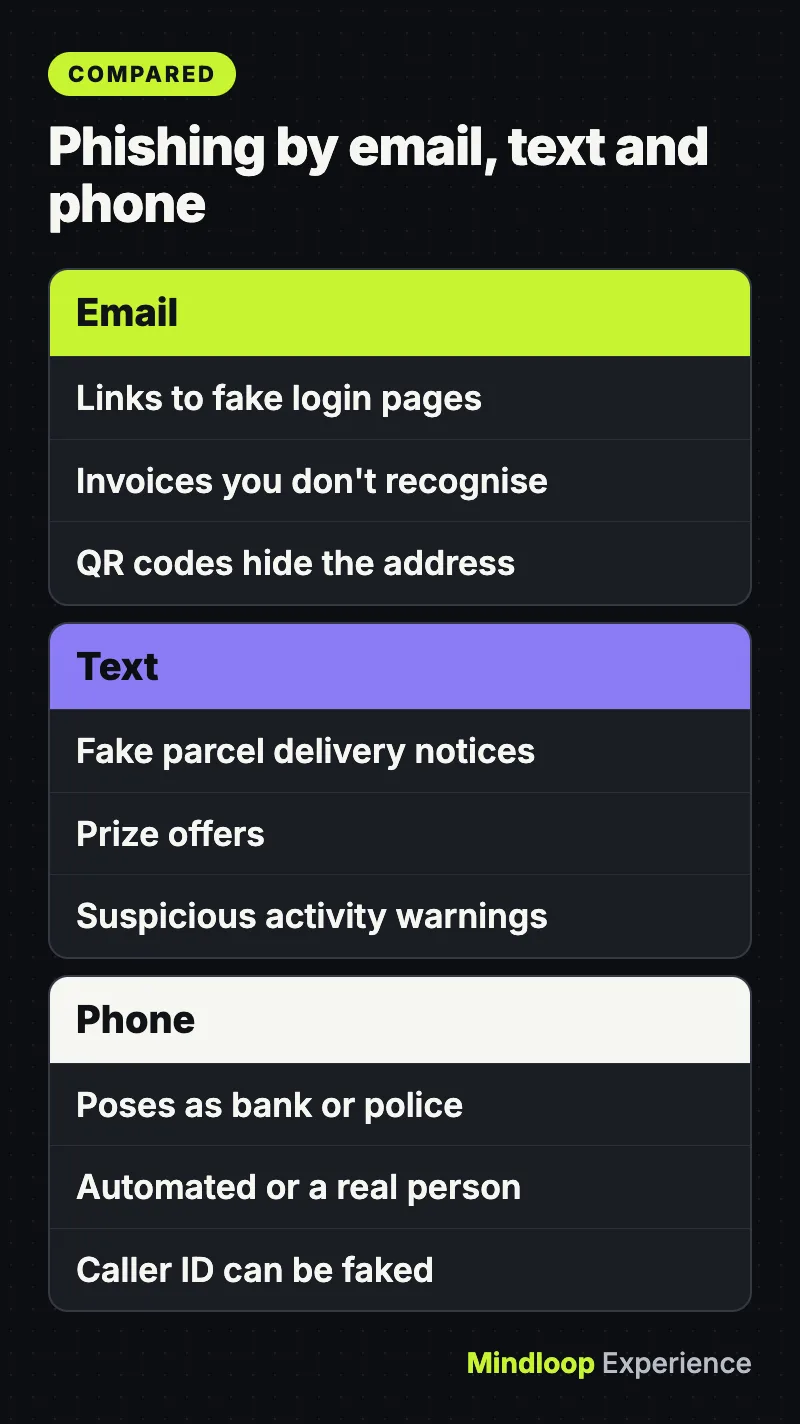
Phishing per E-Mail will meist, dass du auf einen Link zu einer gefälschten Anmeldeseite klickst oder einen Anhang öffnest. Die FTC listet die Geschichten auf, die Betrüger häufig erzählen: Sie behaupten, es gebe ein Problem mit deinem Konto oder deinen Zahlungsdaten, sagen, sie hätten verdächtige Anmeldeversuche bemerkt, hängen eine Rechnung an, die du nicht kennst, oder bieten eine Rückerstattung oder einen Gratisgutschein an.
Das NCSC warnt außerdem, dass Kriminelle immer öfter QR-Codes in Phishing-Mails packen. Ein Code verbirgt die Webadresse, bis du ihn scannst, meist mit dem Handy, wo sich die Adresse schwerer prüfen lässt.
SMS (Smishing)
Zu den Beispielen der FTC für Betrugs-SMS gehören gefälschte Paketbenachrichtigungen, unbekannte Rechnungen, Gewinnversprechen und Warnungen vor verdächtigen Aktivitäten auf deinem Konto.
Anrufe (Vishing)
Laut NCSC rufen Telefonbetrüger unerwartet an und geben sich als eine Stelle aus, der du vertraust, etwa deine Bank oder die Polizei. Der Anruf kann automatisiert sein oder von einem echten Menschen kommen, und meist geht es darum, an deine Bankdaten zu kommen oder dich zu einer Überweisung zu überreden. Die Rufnummernanzeige lässt sich fälschen, eine vertraute Nummer auf dem Display beweist also nichts.
Die Warnsignale, die noch funktionieren
Früher verrieten Rechtschreibfehler den Betrug. Heute weist die US-Behörde Cybersecurity and Infrastructure Security Agency (CISA) darauf hin, dass im Zeitalter künstlicher Intelligenz manche E-Mails perfekte Grammatik und Rechtschreibung haben, und du deshalb auf andere Zeichen achten musst. Die zuverlässigsten betreffen den Druck, nicht die Aufmachung.
Das NCSC ordnet die typischen Anzeichen so:
- Autorität. Die Nachricht gibt vor, von offizieller Stelle zu kommen: deiner Bank, einem Arzt, einem Anwalt oder einer Behörde.
- Dringlichkeit. Du hast „24 Stunden“ oder musst „sofort“ handeln, oft mit angedrohter Strafe oder Kontosperrung.
- Emotion. Die Formulierung soll dich in Panik versetzen, Hoffnung wecken oder neugierig machen.
- Knappheit. Angeboten wird etwas Knappes, etwa Tickets, Geld oder ein Heilmittel.
- Aktuelle Ereignisse. Die Nachricht hängt sich an Nachrichten oder die Jahreszeit an, zum Beispiel an Steuerfristen.
Die CISA nennt drei weitere praktische Prüfpunkte: Aufforderungen, persönliche oder finanzielle Daten zu senden, nicht vertrauenswürdige Kurzlinks und Adressen oder Links, die fast richtig sind, wie „amaz a n.com“.
Eine Regel klärt fast alles. Das NCSC sagt, dass deine Bank oder eine andere offizielle Stelle dich niemals per E-Mail nach persönlichen Daten fragen wird oder anruft, damit du deine Kontodaten bestätigst. Die FTC sagt, dass seriöse Unternehmen keine E-Mails oder SMS mit einem Link zum Aktualisieren deiner Zahlungsdaten schicken.
Schon gewusst?
Rechtschreibfehler sind kein verlässliches Zeichen mehr. Die CISA warnt, dass manche Phishing-Mails im Zeitalter künstlicher Intelligenz perfekte Grammatik und Rechtschreibung haben, also achte lieber auf Druck.
Link oder Absender prüfen, ohne zu klicken
Lies die echte Absenderadresse
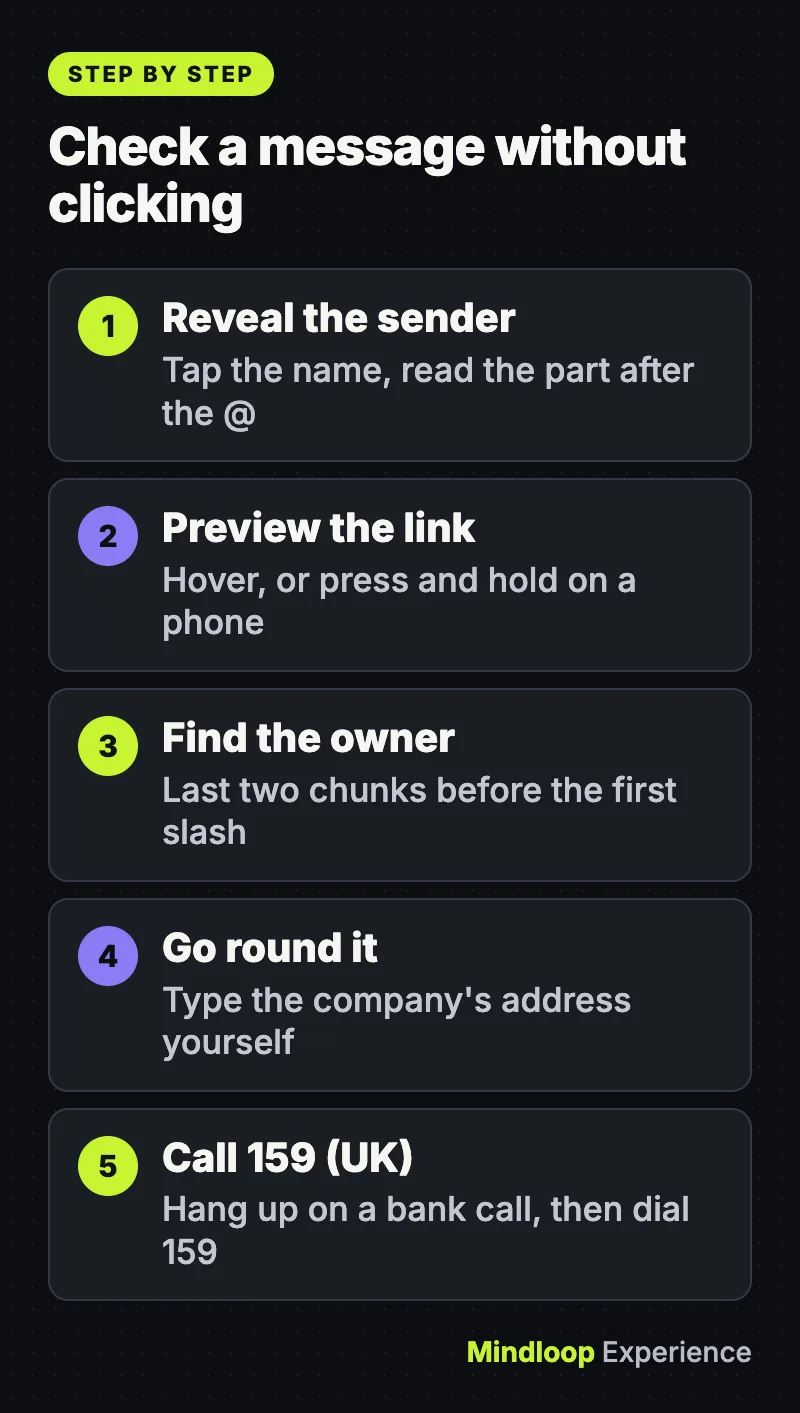
Deine Mail-App zeigt einen Anzeigenamen, den jeder auf „PayPal Support“ oder „HMRC“ setzen kann. Tippe oder klicke auf den Namen, um die tatsächliche Adresse dahinter zu sehen. Entscheidend ist der Teil nach dem @. Eine Nachricht eines großen Unternehmens von einem kostenlosen Webmail-Konto oder von einer Domain mit angehängten Extrawörtern ist ein starkes Warnsignal.
Finde die echte Domain in einem Link
Am Computer fährst du mit der Maus über den Link, dann erscheint das tatsächliche Ziel unten im Browserfenster. Am Handy hältst du den Link gedrückt, um eine Vorschau zu sehen, ohne ihn zu öffnen.
Dann lies die Domain richtig. Der entscheidende Teil steht direkt vor dem ersten einzelnen Schrägstrich, und die letzten beiden Teile verraten, wem sie gehört. Bei paypal.com.account-check.example/login ist der Inhaber account-check.example, nicht PayPal. Bei login.yourbank.co.uk/help ist es yourbank.co.uk, weil .co.uk als eine einzige Endung gilt. Betrüger setzen darauf, dass Menschen von links nach rechts lesen und aufhören, sobald sie einen bekannten Namen sehen.
Geh um die Nachricht herum statt durch sie hindurch
Die sicherste Prüfung lässt die Nachricht komplett links liegen. Wenn du glaubst, sie könnte echt sein, rät die CISA, einen anderen Weg zu suchen, das Unternehmen oder die Person zu kontaktieren: Tippe die Webadresse selbst ein oder nutze eine Suchmaschine, und wenn dir ein Freund etwas Seltsames schickt, ruf ihn an oder schreib ihm unter einer Nummer, die du schon hast.
Bei Anrufen rund ums Geld legst du in Großbritannien auf und wählst die 159. Stop Scams UK, der Branchenverband dahinter, sagt, die Nummer verbindet Kunden von mehr als 99 % der Girokonten britischer Privatkundenbanken direkt mit ihrer Bank und lässt sich nicht fälschen. Ansonsten nimm die Nummer auf der Rückseite deiner Karte.
Wenn du schon geklickt hast
Lass dich nicht von Scham bremsen; Tempo ist am wichtigsten. Die Hinweise des NCSC dazu, was du tun solltest, wenn du sensible Daten preisgegeben hast, lassen sich so zusammenfassen:
- Bank- oder Kartendaten angegeben? Ruf sofort deine Bank an, unter der Nummer auf deiner Karte oder der offiziellen Website.
- Ein Passwort eingetippt? Ändere es bei diesem Konto und bei allen anderen Konten mit demselben Passwort. Das NCSC empfiehlt, auf einen Passkey umzusteigen, wo das möglich ist.
- Einen Anhang geöffnet oder etwas installiert? Führe mit deinem Virenschutz einen vollständigen Scan durch und lass ihn entfernen, was er findet. Die FTC rät dasselbe: Aktualisiere deine Sicherheitssoftware und starte dann einen Scan.
- War es ein Arbeitsgerät? Sag sofort deinem IT-Team Bescheid.
- Geld verloren? Informiere deine Bank und zeig es als Straftat an (siehe unten).
Wenn in den USA ein Betrüger deine Social-Security-, Kreditkarten- oder Kontonummer haben könnte, verweist die FTC Betroffene auf IdentityTheft.gov mit einem Wiederherstellungsplan Schritt für Schritt. Es lohnt sich auch, zu prüfen, welche alten Konten noch deinen Benutzernamen verwenden.
Wo du es meldest
In Großbritannien
- Betrugsmails: Leite sie an report@phishing.gov.uk weiter. Laut NCSC kannst du verdächtig wirkende E-Mails auch schicken, wenn du dir nicht sicher bist, und Mails, die schon im Spam-Ordner liegen, musst du nicht weiterleiten.
- Betrugs-SMS: Leite sie kostenlos an die 7726 weiter, die die meisten britischen Mobilfunkanbieter unterstützen, damit dein Netz den Absender prüfen und sperren kann.
- Wenn du Geld verloren hast oder gehackt wurdest: In England, Wales und Nordirland meldest du es bei Report Fraud online oder unter 0300 123 2040. In Schottland rufst du Police Scotland unter 101 an.
In den USA
- Betrugs-SMS: Leite sie an 7726 (SPAM) weiter, melde sie in deiner Messaging-App und bei der FTC unter ReportFraud.ftc.gov.
- Betrugsmails: Nutze den Melde-Button deiner Mail-App, wie die CISA empfiehlt, und leite die Nachricht an die Anti-Phishing Working Group unter reportphishing@apwg.org weiter. Die APWG bittet darum, „Forward as attachment“ (als Anhang weiterleiten) zu nutzen, wenn deine App das kann, weil sie so mehr Details hat, um die Betrugsseite aufzuspüren.
- Onlinekriminalität mit Schaden: Reiche beim Internet Crime Complaint Center des FBI unter ic3.gov eine Beschwerde ein.
Recognize and Report Phishing (YouTube)
Mach es Angreifern schwerer
Schalte die Zwei-Faktor-Authentifizierung ein und steig dann auf Passkeys um
Die FTC empfiehlt die Mehr-Faktor-Authentifizierung, die einen zweiten Nachweis verlangt, etwa einen Einmalcode oder einen Fingerabdruck, damit ein gestohlenes Passwort allein nicht reicht. Doch nicht jede Methode ist gleich gut: Die CISA empfiehlt phishingresistente MFA als stärkste Option. Ein Einmalcode, den du in eine überzeugende Fake-Seite eintippst, kann direkt an Kriminelle weitergereicht werden.
Passkeys schließen diese Lücke. Im April 2026 erklärte das NCSC, es werde Privatpersonen nicht mehr empfehlen, Passwörter zu nutzen, wo Passkeys verfügbar sind, und bezeichnete sie als hochgradig resistent gegen Phishing. Sein technischer Bericht kam zu dem Schluss, dass Passkeys mindestens so sicher sind wie das stärkste Passwort mit Zwei-Faktor-Authentifizierung und in der Regel sicherer. Da sie auf dem FIDO2-Standard basieren, können Passkeys nicht wie Passwörter abgefangen, wiederverwendet oder gestohlen werden, und du bestätigst jede Anmeldung mit Gesicht, Fingerabdruck oder Geräte-PIN. Such in den Sicherheitseinstellungen deiner Konten nach „Passkey“.
Halte deine Geräte aktuell und gib online weniger preis
Die FTC rät, Handy und Computer so einzustellen, dass sie sich automatisch aktualisieren. Browser sind dabei genauso wichtig, wie unser Artikel über Chrome-Zero-Days und wie du prüfst, ob du gepatcht bist zeigt. Das NCSC weist außerdem darauf hin, dass Kriminelle das, was du in sozialen Medien postest, nutzen, um ihre Nachrichten glaubwürdiger zu machen. Ein kurzer Blick in deine Privatsphäre-Einstellungen lohnt sich also.
Schon gewusst?
Im April 2026 erklärte das NCSC, es werde Privatpersonen nicht mehr empfehlen, Passwörter zu nutzen, wo Passkeys verfügbar sind, und bezeichnete Passkeys als hochgradig resistent gegen Phishing.
Häufige Fragen
Das Öffnen ist selten das Problem. Gefährlich wird es, wenn du auf Links klickst, Anhänge öffnest, QR-Codes scannst oder antwortest. Wenn du sie nur gelesen hast, melde sie und lösche sie.
Nein. Die CISA rät, verdächtige Nachrichten zu löschen, ohne etwas anzuklicken, auch keinen Abmeldelink. In einer Betrugsmail ist dieser Link nur ein weiterer Link unter der Kontrolle des Absenders.
Nicht unbedingt. Absenderangaben lassen sich fälschen, also beurteile die Bitte, nicht den Namen. Wenn du klicken, bezahlen oder Daten bestätigen sollst, kontaktiere die Organisation lieber über ihre offizielle Website oder App.
Betrüger haben oft Bruchstücke echter Informationen aus Datenlecks oder sozialen Medien. Dass jemand deinen Namen oder einen Teil deiner Kartennummer kennt, beweist nichts. Leg auf und ruf unter einer Nummer zurück, der du vertraust.
Wenn sich etwas dringend anfühlt, mach langsam. Eine echte Bank ist auch in zehn Minuten noch da.
Kurzes Quiz
Welche Nummer können Kunden in Großbritannien nach einem verdächtigen Anruf wählen, um ihre eigene Bank zu erreichen?
- 101
- 7726
- 159
Laut Stop Scams UK verbindet die 159 Kunden von mehr als 99 % der Girokonten britischer Privatkundenbanken direkt mit ihrer Bank.
Wem gehört bei paypal.com.account-check.example/login die Domain?
- PayPal
- account-check.example
- login
Die letzten beiden Teile vor dem ersten einzelnen Schrägstrich zeigen den Inhaber, hier account-check.example.
Warum bevorzugt das NCSC jetzt Passkeys gegenüber Passwörtern?
- Sie sind hochgradig resistent gegen Phishing
- Sie brauchen nie ein Gerät
- Sie überspringen jede Anmeldeprüfung
Das NCSC bezeichnet Passkeys als hochgradig resistent gegen Phishing, weil sie nicht wie Passwörter abgefangen, wiederverwendet oder gestohlen werden können.
Quellen
Links zuletzt geprüft am 15. November 2026.
- FBI Internet Crime Complaint Center: 2025 Internet Crime Report
- FTC Testifies before the Joint Economic Committee on Agency’s Efforts to Combat Fraud | Federal Trade Commission
- Phishing scams: how to spot and report them | National Cyber Security Centre
- Cyber security breaches survey 2025/2026 – GOV.UK
- How To Recognize and Avoid Phishing Scams | Consumer Advice
- Phishing scams: how to spot and report them | How to spot a scam email, text message or call | National Cyber Security Centre
- How to Recognize and Report Spam Text Messages | Consumer Advice
- Phishing scams: how to spot and report them | Report a scam phone call | National Cyber Security Centre
- Recognize and Report Phishing | CISA
- 159 Phone number – Stop Scams UK
- Phishing scams: how to spot and report them | Phishing scams: If you’ve shared sensitive information | National Cyber Security Centre
- Phishing scams: how to spot and report them | Report a scam email | National Cyber Security Centre


Kommentar schreiben