एक SMS आता है कि आपका पार्सल डिपो में अटका है और दोबारा डिलीवरी के लिए 1.45 डॉलर की फ़ीस चाहिए। “आपके बैंक” का एक ईमेल कहता है कि किसी नए डिवाइस से लॉग-इन हुआ है और आपको 24 घंटे में अपनी जानकारी कन्फ़र्म करनी होगी। फ्रॉड टीम से होने का दावा करने वाला एक कॉलर आपका नाम और आपके कार्ड के आखिरी चार अंक जानता है। ये तीनों क्लासिक फ़िशिंग हैं, और तीनों इसलिए कामयाब होते हैं क्योंकि ये भागदौड़ के पल में आते हैं और बस एक फ़टाफ़ट काम करने को कहते हैं।
मुख्य बातें
- 2025 में FBI के पास ऑनलाइन अपराध की सबसे आम शिकायत फ़िशिंग थी, कुल 191,561 फ़िशिंग और स्पूफ़िंग शिकायतें।
- AI अब बिना गलती वाले मैसेज लिखता है, इसलिए दबाव पर ध्यान दें: अधिकार, जल्दबाज़ी, भावना, कमी और ताज़ा घटनाएँ।
- लिंक का प्रीव्यू देखें और असली डोमेन पढ़ें, या मैसेज को छोड़कर कंपनी से किसी और तरीके से संपर्क करें।
- UK में स्कैम ईमेल report@phishing.gov.uk पर और SMS 7726 पर फ़ॉरवर्ड करें; US में ReportFraud.ftc.gov और ic3.gov का इस्तेमाल करें।
ठगी के अपने पैटर्न होते हैं, और ये पैटर्न वही रहते हैं चाहे चारा ईमेल से आए, SMS से या फ़ोन से। यहाँ जानिए वे चेतावनी संकेत जो अब भी काम के हैं, जबकि स्कैम मैसेज अक्सर बिल्कुल सही लिखे होते हैं; बिना क्लिक किए लिंक कैसे जाँचें; अगर क्लिक कर दिया तो क्या करें; और UK व US में शिकायत कहाँ करें।
समस्या कितनी बड़ी है
ऑनलाइन अपराध के बारे में FBI को मिलने वाली सबसे आम शिकायत फ़िशिंग है। उसकी 2025 Internet Crime Report में 191,561 फ़िशिंग और स्पूफ़िंग शिकायतें दर्ज हुईं, जो किसी भी दूसरे अपराध से ज़्यादा हैं। इस श्रेणी में बताया गया नुकसान 2025 में लगभग 215.8 मिलियन डॉलर रहा, जो 2024 के आँकड़े का करीब तीन गुना है। सभी तरह के अपराधों को मिलाकर FBI के Internet Crime Complaint Center को 1,008,597 शिकायतें मिलीं और 20.877 बिलियन डॉलर का नुकसान दर्ज हुआ।
Federal Trade Commission (FTC) को उपभोक्ताओं की तरफ़ से भी यही तस्वीर दिखती है। मार्च 2026 में कांग्रेस के सामने दी गई गवाही में उसने बताया कि उसे 2025 में 3 मिलियन फ्रॉड रिपोर्ट मिलीं, जिनमें 15.9 बिलियन डॉलर का नुकसान बताया गया, जबकि उससे पिछले साल 2.6 मिलियन रिपोर्ट और 12 बिलियन डॉलर से ज़्यादा का नुकसान था। इम्पोस्टर स्कैम, जिनमें कोई बैंक, कंपनी या सरकारी एजेंसी होने का दिखावा करता है, सबसे ज़्यादा रिपोर्ट हुआ फ्रॉड था, 1 मिलियन से ज़्यादा रिपोर्ट के साथ।
UK में National Cyber Security Centre (NCSC) स्कैम ईमेल और वेबसाइटों की शिकायत के लिए एक सेवा चलाता है। अक्टूबर 2026 तक उसे 60.5 मिलियन से ज़्यादा रिपोर्ट मिल चुकी थीं, जिनसे 472,300 वेब पतों पर फैले 267,300 स्कैम हटाए गए। कारोबार भी निशाने पर हैं: अप्रैल 2026 में प्रकाशित सरकार के Cyber Security Breaches Survey 2025/2026 में पाया गया कि फ़िशिंग सबसे आम हमला था, और पिछले साल 38% UK कारोबारों ने इसे झेला।
आँकड़ों में
191,561FBI को फ़िशिंग और स्पूफ़िंग शिकायतें
1,008,597FBI शिकायतें, सभी तरह के अपराध
38%UK कारोबार फ़िशिंग का शिकार
चारा आने के तीन रास्ते
FBI के मुताबिक फ़िशिंग वे बिन माँगे ईमेल, SMS और कॉल हैं जो निजी, वित्तीय या लॉग-इन जानकारी पाने के लिए किसी असली कंपनी की ओर से होने का दिखावा करते हैं।
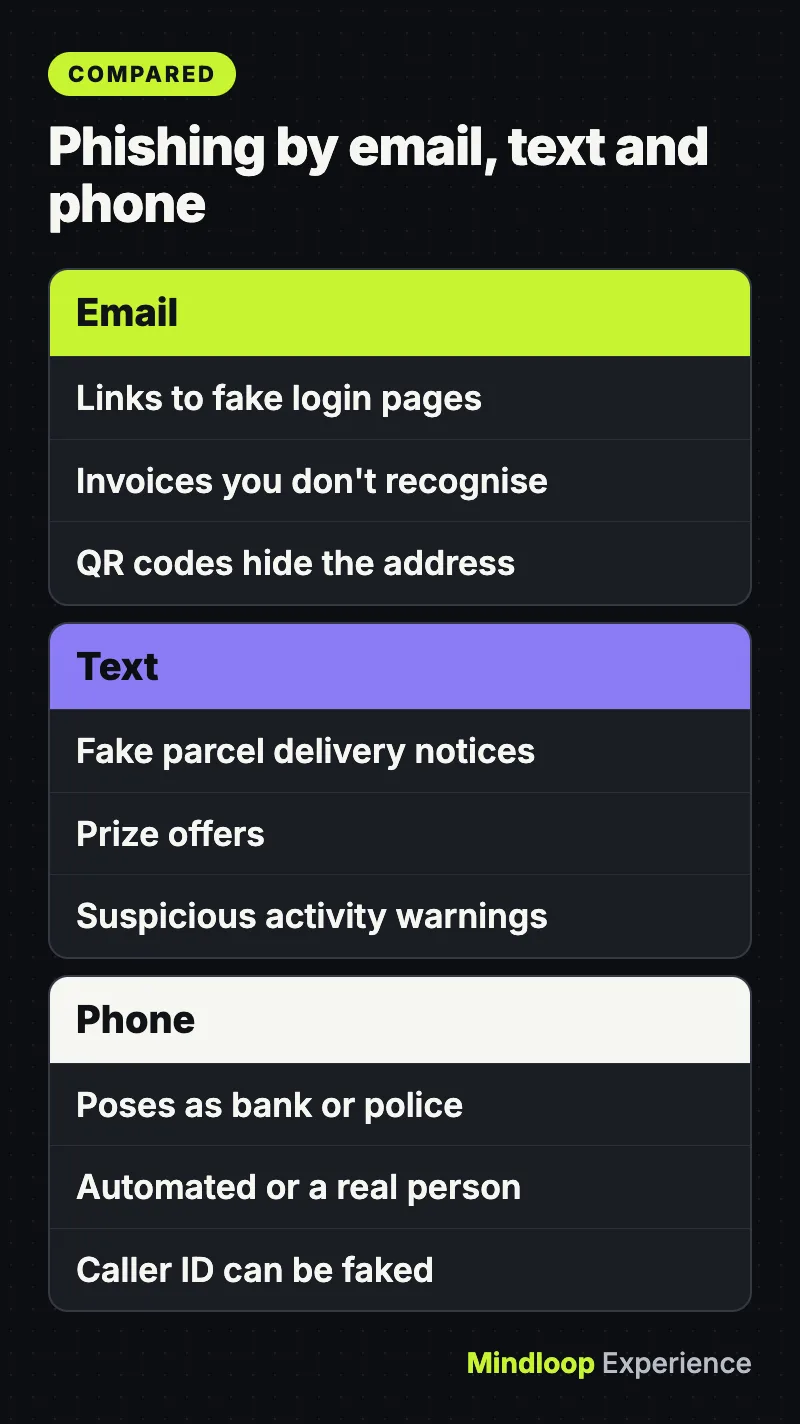
ईमेल
ईमेल फ़िशिंग आमतौर पर चाहती है कि आप किसी नकली लॉग-इन पेज के लिंक पर क्लिक करें या कोई अटैचमेंट खोलें। FTC उन कहानियों की सूची देता है जो ठग अक्सर सुनाते हैं: वे दावा करते हैं कि आपके अकाउंट या पेमेंट जानकारी में कोई समस्या है, कहते हैं कि उन्होंने संदिग्ध लॉग-इन कोशिशें देखी हैं, कोई अनजान इनवॉइस अटैच करते हैं, या रिफ़ंड या मुफ़्त कूपन का ऑफ़र देते हैं।
NCSC यह चेतावनी भी देता है कि अपराधी अब ज़्यादा से ज़्यादा फ़िशिंग ईमेल के अंदर QR कोड डाल रहे हैं। कोड वेब पता तब तक छिपाए रखता है जब तक आप उसे स्कैन न करें, और वह भी अक्सर फ़ोन पर, जहाँ पता जाँचना मुश्किल होता है।
SMS (स्मिशिंग)
FTC के बताए स्कैम SMS के उदाहरणों में नकली पार्सल डिलीवरी नोटिफ़िकेशन, अनजान इनवॉइस, इनाम के ऑफ़र और आपके अकाउंट में संदिग्ध गतिविधि की चेतावनियाँ शामिल हैं।
फ़ोन कॉल (विशिंग)
NCSC के मुताबिक फ़ोन ठग अचानक कॉल करते हैं और किसी भरोसेमंद संस्था, जैसे आपके बैंक या पुलिस, से होने का दिखावा करते हैं। कॉल ऑटोमेटेड भी हो सकती है और असली इंसान की भी, और मकसद आमतौर पर बैंकिंग जानकारी लेना या आपसे पैसे ट्रांसफ़र करवाना होता है। कॉलर ID नकली हो सकती है, इसलिए स्क्रीन पर जाना-पहचाना नंबर दिखना कुछ साबित नहीं करता।
खतरे के वे संकेत जो अब भी काम करते हैं
पहले खराब स्पेलिंग से पोल खुल जाती थी। अब US की Cybersecurity and Infrastructure Security Agency (CISA) बताती है कि आर्टिफ़िशियल इंटेलिजेंस के दौर में कुछ ईमेल का व्याकरण और स्पेलिंग बिल्कुल सही होगा, इसलिए आपको दूसरे संकेत देखने होंगे। सबसे भरोसेमंद संकेत दबाव से जुड़े हैं, दिखावट से नहीं।
NCSC पहचान के संकेतों को इस तरह बाँटता है:
- अधिकार। मैसेज किसी आधिकारिक व्यक्ति या संस्था की ओर से होने का दावा करता है: आपका बैंक, डॉक्टर, वकील या कोई सरकारी विभाग।
- जल्दबाज़ी। आपके पास “24 घंटे” हैं या आपको “तुरंत” कुछ करना है, अक्सर जुर्माने या अकाउंट बंद करने की धमकी के साथ।
- भावना। शब्द इस तरह चुने जाते हैं कि आप घबरा जाएँ, उम्मीद में आ जाएँ या उत्सुक हो जाएँ।
- कमी। ऐसी चीज़ का ऑफ़र जो कम उपलब्ध है, जैसे टिकट, पैसा या कोई इलाज।
- ताज़ा घटनाएँ। मैसेज खबरों या साल के किसी मौसम का फ़ायदा उठाता है, जैसे टैक्स की आखिरी तारीख।
CISA तीन और व्यावहारिक जाँच जोड़ती है: निजी या वित्तीय जानकारी भेजने की माँग, अविश्वसनीय छोटे किए गए लिंक, और ऐसे पते या लिंक जो लगभग सही हों, जैसे “amaz a n.com”।
एक नियम ज़्यादातर मामलों को सुलझा देता है। NCSC कहता है कि आपका बैंक या कोई भी दूसरा आधिकारिक स्रोत कभी भी ईमेल से आपकी निजी जानकारी नहीं माँगेगा, न ही कॉल करके बैंक अकाउंट की जानकारी कन्फ़र्म करने को कहेगा। FTC कहता है कि असली कंपनियाँ पेमेंट जानकारी अपडेट करने के लिंक वाला ईमेल या SMS नहीं भेजतीं।
क्या आप जानते हैं?
खराब स्पेलिंग अब भरोसेमंद संकेत नहीं रही। CISA चेतावनी देती है कि आर्टिफ़िशियल इंटेलिजेंस के दौर में कुछ फ़िशिंग ईमेल का व्याकरण और स्पेलिंग बिल्कुल सही होता है, इसलिए दबाव पर नज़र रखें।
बिना क्लिक किए लिंक या भेजने वाले की जाँच कैसे करें
भेजने वाले का असली पता पढ़ें
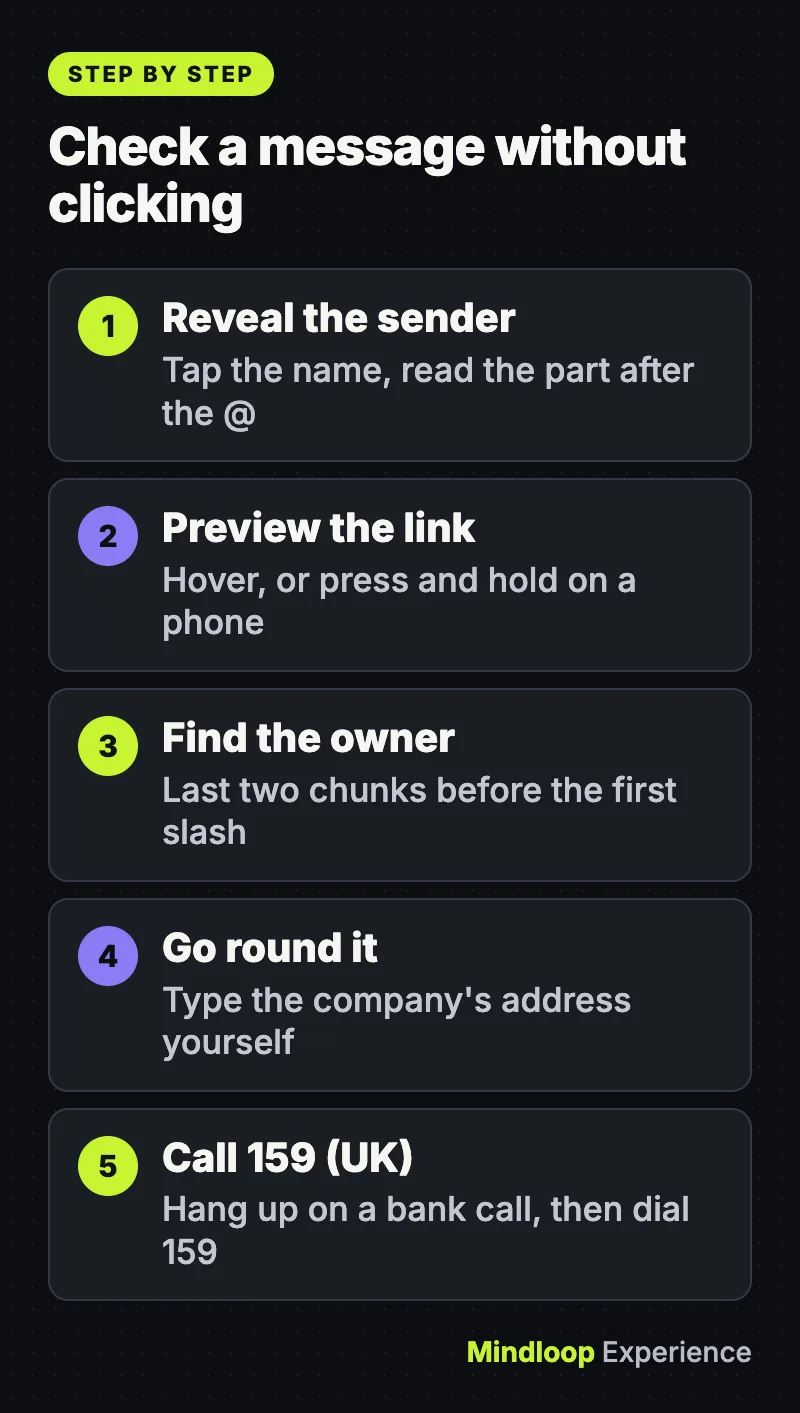
आपका ईमेल ऐप एक डिस्प्ले नेम दिखाता है, जिसे कोई भी “PayPal Support” या “HMRC” रख सकता है। नाम पर टैप या क्लिक करके उसके पीछे का असली पता देखें। असली बात @ के बाद वाला हिस्सा है। किसी बड़ी कंपनी का मैसेज अगर मुफ़्त वेबमेल अकाउंट से आया हो, या ऐसे डोमेन से जिसमें अलग से शब्द जोड़े गए हों, तो यह बड़ा खतरे का संकेत है।
लिंक में असली डोमेन ढूँढें
कंप्यूटर पर लिंक के ऊपर माउस ले जाएँ, असली मंज़िल ब्राउज़र विंडो के नीचे दिख जाएगी। फ़ोन पर लिंक को दबाकर रखें, ताकि वह खुले बिना उसका प्रीव्यू दिखे।
फिर डोमेन को ठीक से पढ़ें। काम का हिस्सा पहले अकेले फ़ॉरवर्ड स्लैश से ठीक पहले होता है, और उसके आखिरी दो टुकड़े बताते हैं कि मालिक कौन है। paypal.com.account-check.example/login में मालिक account-check.example है, PayPal नहीं। login.yourbank.co.uk/help में मालिक yourbank.co.uk है, क्योंकि .co.uk एक ही एंडिंग की तरह काम करता है। ठग इसी भरोसे रहते हैं कि लोग बाएँ से दाएँ पढ़ेंगे और जाना-पहचाना नाम दिखते ही रुक जाएँगे।
मैसेज के रास्ते नहीं, उसके बगल से जाएँ
सबसे सुरक्षित जाँच मैसेज को पूरी तरह छोड़ देना है। अगर आपको लगता है कि मैसेज असली हो सकता है, तो CISA सलाह देती है कि कंपनी या व्यक्ति से संपर्क का कोई दूसरा तरीका खोजें: वेबसाइट का पता खुद टाइप करें या सर्च इंजन इस्तेमाल करें, और अगर कोई दोस्त कुछ अजीब भेजे, तो उसे उस नंबर पर कॉल या मैसेज करें जो आपके पास पहले से है।
UK में पैसों से जुड़ी कॉल आए तो फ़ोन काटें और 159 डायल करें। इसे चलाने वाली इंडस्ट्री संस्था Stop Scams UK के मुताबिक यह नंबर UK के 99% से ज़्यादा रिटेल बैंक करंट अकाउंट के ग्राहकों को सीधे उनके बैंक से जोड़ता है और इसे स्पूफ़ नहीं किया जा सकता। वरना अपने कार्ड के पीछे लिखा नंबर इस्तेमाल करें।
अगर आप क्लिक कर चुके हैं
शर्मिंदगी की वजह से देर न करें; सबसे ज़रूरी है तेज़ी। संवेदनशील जानकारी शेयर हो जाने पर क्या करें, इस पर NCSC की सलाह इन कदमों में सिमटती है:
- बैंक या कार्ड की जानकारी दे दी? अपने कार्ड या आधिकारिक वेबसाइट पर दिए नंबर से तुरंत बैंक को कॉल करें।
- पासवर्ड टाइप कर दिया? उस अकाउंट में और उसी पासवर्ड वाले हर दूसरे अकाउंट में उसे बदलें। NCSC सुझाव देता है कि जहाँ उपलब्ध हो, वहाँ पासकी पर स्विच करें।
- कोई अटैचमेंट खोला या कुछ इंस्टॉल किया? अपने एंटीवायरस से फ़ुल स्कैन चलाएँ और जो मिले उसे हटाने दें। FTC भी यही सलाह देता है: अपना सिक्योरिटी सॉफ़्टवेयर अपडेट करें, फिर स्कैन चलाएँ।
- ऑफ़िस का डिवाइस था? अभी अपनी IT टीम को बताएँ।
- पैसे गए? अपने बैंक को बताएँ और इसे अपराध के तौर पर रिपोर्ट करें (नीचे देखें)।
US में, अगर किसी ठग के पास आपका Social Security, क्रेडिट कार्ड या बैंक अकाउंट नंबर हो सकता है, तो FTC पीड़ितों को कदम-दर-कदम रिकवरी प्लान के लिए IdentityTheft.gov पर भेजता है। यह भी जाँच लेना अच्छा है कि कौन-से पुराने अकाउंट अब भी आपका यूज़रनेम इस्तेमाल करते हैं।
शिकायत कहाँ करें
UK में
- स्कैम ईमेल: इन्हें report@phishing.gov.uk पर फ़ॉरवर्ड करें। NCSC कहता है कि संदिग्ध लगने वाले ईमेल आप पक्का न होने पर भी भेज सकते हैं, और जो ईमेल पहले से स्पैम फ़ोल्डर में हैं उन्हें फ़ॉरवर्ड करने की ज़रूरत नहीं।
- स्कैम SMS: इन्हें मुफ़्त में 7726 पर फ़ॉरवर्ड करें, जिसे UK की ज़्यादातर फ़ोन कंपनियाँ सपोर्ट करती हैं, ताकि आपका नेटवर्क जाँच करके भेजने वाले को ब्लॉक कर सके।
- अगर पैसे गए या अकाउंट हैक हुआ: इंग्लैंड, वेल्स और नॉर्दर्न आयरलैंड में Report Fraud पर ऑनलाइन या 0300 123 2040 पर रिपोर्ट करें। स्कॉटलैंड में Police Scotland को 101 पर कॉल करें।
US में
- स्कैम SMS: इन्हें 7726 (SPAM) पर फ़ॉरवर्ड करें, अपने मैसेजिंग ऐप में रिपोर्ट करें, और FTC को ReportFraud.ftc.gov पर रिपोर्ट करें।
- स्कैम ईमेल: CISA की सलाह के मुताबिक अपने ईमेल ऐप का रिपोर्ट बटन इस्तेमाल करें, और मैसेज Anti-Phishing Working Group को reportphishing@apwg.org पर फ़ॉरवर्ड करें। APWG कहता है कि अगर आपका ऐप सपोर्ट करे तो “Forward as attachment” (अटैचमेंट के रूप में फ़ॉरवर्ड) इस्तेमाल करें, क्योंकि इससे APWG को स्कैम साइट का पता लगाने के लिए ज़्यादा जानकारी मिलती है।
- नुकसान वाला ऑनलाइन अपराध: FBI के Internet Crime Complaint Center में ic3.gov पर शिकायत दर्ज करें।
Recognize and Report Phishing (YouTube)
खुद को मुश्किल निशाना बनाएँ
टू-स्टेप वेरिफ़िकेशन चालू करें, फिर पासकी अपनाएँ
FTC मल्टी-फ़ैक्टर ऑथेंटिकेशन की सलाह देता है, जो दूसरा सबूत माँगता है, जैसे वन-टाइम कोड या फ़िंगरप्रिंट, ताकि सिर्फ़ चोरी हुआ पासवर्ड अंदर घुसने के लिए काफ़ी न हो। लेकिन हर तरीका बराबर नहीं है: CISA लोगों को सबसे मज़बूत विकल्प के तौर पर फ़िशिंग-रोधी MFA की ओर ले जाती है। किसी असली जैसे दिखने वाले नकली पेज पर टाइप किया गया वन-टाइम कोड सीधे अपराधी तक पहुँचाया जा सकता है।
पासकी यह कमी पूरी करती हैं। अप्रैल 2026 में NCSC ने कहा कि वह जहाँ पासकी उपलब्ध हैं वहाँ लोगों को पासवर्ड इस्तेमाल करने की सलाह नहीं देगा, और पासकी को फ़िशिंग के खिलाफ़ बेहद मज़बूत बताया। उसकी तकनीकी रिपोर्ट में पाया गया कि पासकी टू-स्टेप वेरिफ़िकेशन के साथ सबसे मज़बूत पासवर्ड जितनी सुरक्षित तो हैं ही, और आमतौर पर उससे ज़्यादा सुरक्षित हैं। FIDO2 स्टैंडर्ड पर बनी पासकी को पासवर्ड की तरह बीच में पकड़ा, दोबारा इस्तेमाल या चुराया नहीं जा सकता, और हर लॉग-इन को आप अपने चेहरे, फ़िंगरप्रिंट या डिवाइस PIN से मंज़ूरी देते हैं। अपने अकाउंट की सिक्योरिटी सेटिंग्स में “passkey” खोजें।
डिवाइस अपडेट रखें और ऑनलाइन कम बताएँ
FTC सलाह देता है कि अपने फ़ोन और कंप्यूटर को अपने-आप अपडेट होने पर सेट करें। ब्राउज़र भी उतने ही अहम हैं, जैसा हमारे लेख Chrome ज़ीरो-डे और यह कैसे जाँचें कि आप पैच्ड हैं में बताया गया है। NCSC यह भी बताता है कि अपराधी आप सोशल मीडिया पर जो पोस्ट करते हैं उसका इस्तेमाल अपने मैसेज को ज़्यादा भरोसेमंद बनाने में करते हैं, इसलिए प्राइवेसी सेटिंग्स पर एक नज़र डालना फ़ायदेमंद है।
क्या आप जानते हैं?
अप्रैल 2026 में NCSC ने कहा कि वह जहाँ पासकी उपलब्ध हैं वहाँ लोगों को पासवर्ड इस्तेमाल करने की सलाह नहीं देगा, और पासकी को फ़िशिंग के खिलाफ़ बेहद मज़बूत बताया।
अक्सर पूछे जाने वाले सवाल
मैसेज खोलना शायद ही कभी समस्या होता है। खतरा लिंक पर क्लिक करने, अटैचमेंट खोलने, QR कोड स्कैन करने या जवाब देने से आता है, इसलिए अगर आपने उसे सिर्फ़ पढ़ा है, तो रिपोर्ट करें और डिलीट कर दें।
नहीं। CISA सलाह देती है कि संदिग्ध मैसेज कुछ भी क्लिक किए बिना डिलीट करें, अनसब्सक्राइब लिंक भी नहीं। स्कैम ईमेल में वह लिंक भी भेजने वाले के कंट्रोल वाला एक और लिंक ही है।
ज़रूरी नहीं। भेजने वाले की जानकारी नकली हो सकती है, इसलिए नाम नहीं, माँग को परखें। अगर मैसेज क्लिक करने, पेमेंट करने या जानकारी कन्फ़र्म करने को कहे, तो संस्था की आधिकारिक वेबसाइट या ऐप से संपर्क करें।
ठगों के पास अक्सर डेटा लीक या सोशल मीडिया से मिली असली जानकारी के टुकड़े होते हैं। आपका नाम या कार्ड नंबर का कुछ हिस्सा जानना कुछ साबित नहीं करता, इसलिए फ़ोन काटें और भरोसेमंद नंबर पर वापस कॉल करें।
जब कुछ बहुत ज़रूरी लगे, तो रुकें। असली बैंक दस मिनट बाद भी वहीं रहेगा।
छोटा क्विज़
संदिग्ध कॉल के बाद UK के ग्राहक अपने बैंक तक पहुँचने के लिए कौन-सा नंबर डायल कर सकते हैं?
- 101
- 7726
- 159
Stop Scams UK के मुताबिक 159 नंबर UK के 99% से ज़्यादा रिटेल बैंक करंट अकाउंट के ग्राहकों को सीधे उनके बैंक से जोड़ता है।
paypal.com.account-check.example/login में डोमेन का मालिक कौन है?
- PayPal
- account-check.example
- login
पहले अकेले स्लैश से पहले के आखिरी दो टुकड़े मालिक बताते हैं, यहाँ account-check.example।
NCSC अब पासवर्ड के बजाय पासकी को क्यों पसंद करता है?
- ये फ़िशिंग के खिलाफ़ बेहद मज़बूत हैं
- इन्हें कभी डिवाइस की ज़रूरत नहीं होती
- ये कोई भी लॉग-इन जाँच छोड़ देती हैं
NCSC पासकी को फ़िशिंग के खिलाफ़ बेहद मज़बूत बताता है, क्योंकि इन्हें पासवर्ड की तरह बीच में पकड़ा, दोबारा इस्तेमाल या चुराया नहीं जा सकता।
स्रोत
लिंक आखिरी बार 15 नवंबर 2026 को जाँचे गए।
- FBI Internet Crime Complaint Center: 2025 Internet Crime Report
- FTC Testifies before the Joint Economic Committee on Agency’s Efforts to Combat Fraud | Federal Trade Commission
- Phishing scams: how to spot and report them | National Cyber Security Centre
- Cyber security breaches survey 2025/2026 – GOV.UK
- How To Recognize and Avoid Phishing Scams | Consumer Advice
- Phishing scams: how to spot and report them | How to spot a scam email, text message or call | National Cyber Security Centre
- How to Recognize and Report Spam Text Messages | Consumer Advice
- Phishing scams: how to spot and report them | Report a scam phone call | National Cyber Security Centre
- Recognize and Report Phishing | CISA
- 159 Phone number – Stop Scams UK
- Phishing scams: how to spot and report them | Phishing scams: If you’ve shared sensitive information | National Cyber Security Centre
- Phishing scams: how to spot and report them | Report a scam email | National Cyber Security Centre



प्रतिक्रिया लिखें