Un SMS vous annonce que votre colis est bloqué au dépôt et qu’il faut payer 1,45 $ de frais de nouvelle livraison. Un e-mail de « votre banque » signale qu’un nouvel appareil s’est connecté et que vous devez confirmer vos coordonnées sous 24 heures. Un correspondant qui se dit du service antifraude connaît votre nom et les quatre derniers chiffres de votre carte. Ce sont trois cas classiques de phishing, et tous trois fonctionnent parce qu’ils arrivent à un moment chargé et ne demandent qu’une seule action rapide.
À retenir
- Le phishing a été la plainte pour cybercriminalité la plus fréquente auprès du FBI en 2025, avec 191 561 plaintes pour phishing et usurpation.
- Avec l’IA qui rédige des messages sans faute, cherchez plutôt la pression : autorité, urgence, émotion, rareté et actualité.
- Prévisualisez le lien et lisez le vrai domaine, ou ignorez le message et contactez l’entreprise par un autre moyen.
- Au Royaume-Uni, transférez les e-mails frauduleux à report@phishing.gov.uk et les SMS au 7726 ; aux États-Unis, utilisez ReportFraud.ftc.gov et ic3.gov.
Les arnaques suivent des schémas, et ces schémas tiennent que l’appât arrive par e-mail, par SMS ou par téléphone. Voici les signaux d’alerte qui comptent encore maintenant que les messages frauduleux sont souvent parfaitement rédigés, comment vérifier un lien sans cliquer, que faire si vous avez déjà cliqué et où le signaler au Royaume-Uni et aux États-Unis.
L’ampleur du problème
Le phishing est la plainte la plus fréquente que reçoit le FBI en matière de cybercriminalité. Son Internet Crime Report 2025 a recensé 191 561 plaintes pour phishing et usurpation, plus que pour tout autre type de délit. Les pertes déclarées dans cette catégorie ont atteint environ 215,8 millions de dollars en 2025, soit à peu près trois fois le chiffre de 2024. Tous délits confondus, l’Internet Crime Complaint Center du FBI a reçu 1 008 597 plaintes et enregistré 20,877 milliards de dollars de pertes.
La Federal Trade Commission (FTC) fait le même constat côté consommateurs. Lors d’une audition devant le Congrès en mars 2026, elle a indiqué avoir reçu 3 millions de signalements de fraude en 2025, pour 15,9 milliards de dollars de pertes déclarées, contre 2,6 millions de signalements et plus de 12 milliards l’année précédente. Les arnaques à l’usurpation d’identité, où quelqu’un se fait passer pour une banque, une entreprise ou une administration, ont été la fraude la plus signalée, avec plus de 1 million de signalements.
Au Royaume-Uni, le National Cyber Security Centre (NCSC) gère un service de signalement des e-mails et sites frauduleux. En octobre 2026, il avait reçu plus de 60,5 millions de signalements, qui ont permis de supprimer 267 300 arnaques réparties sur 472 300 adresses web. Les entreprises sont aussi visées : la Cyber Security Breaches Survey 2025/2026 du gouvernement, publiée en avril 2026, a montré que le phishing était de loin l’attaque la plus courante, subie par 38 % des entreprises britanniques l’année précédente.
En chiffres
191 561plaintes pour phishing et usurpation au FBI
1 008 597plaintes au FBI, tous délits confondus
38 %des entreprises britanniques touchées par le phishing
Trois façons dont l’appât arrive
Le FBI définit le phishing comme des e-mails, SMS et appels non sollicités qui prétendent venir d’une entreprise légitime pour obtenir des informations personnelles, financières ou de connexion.
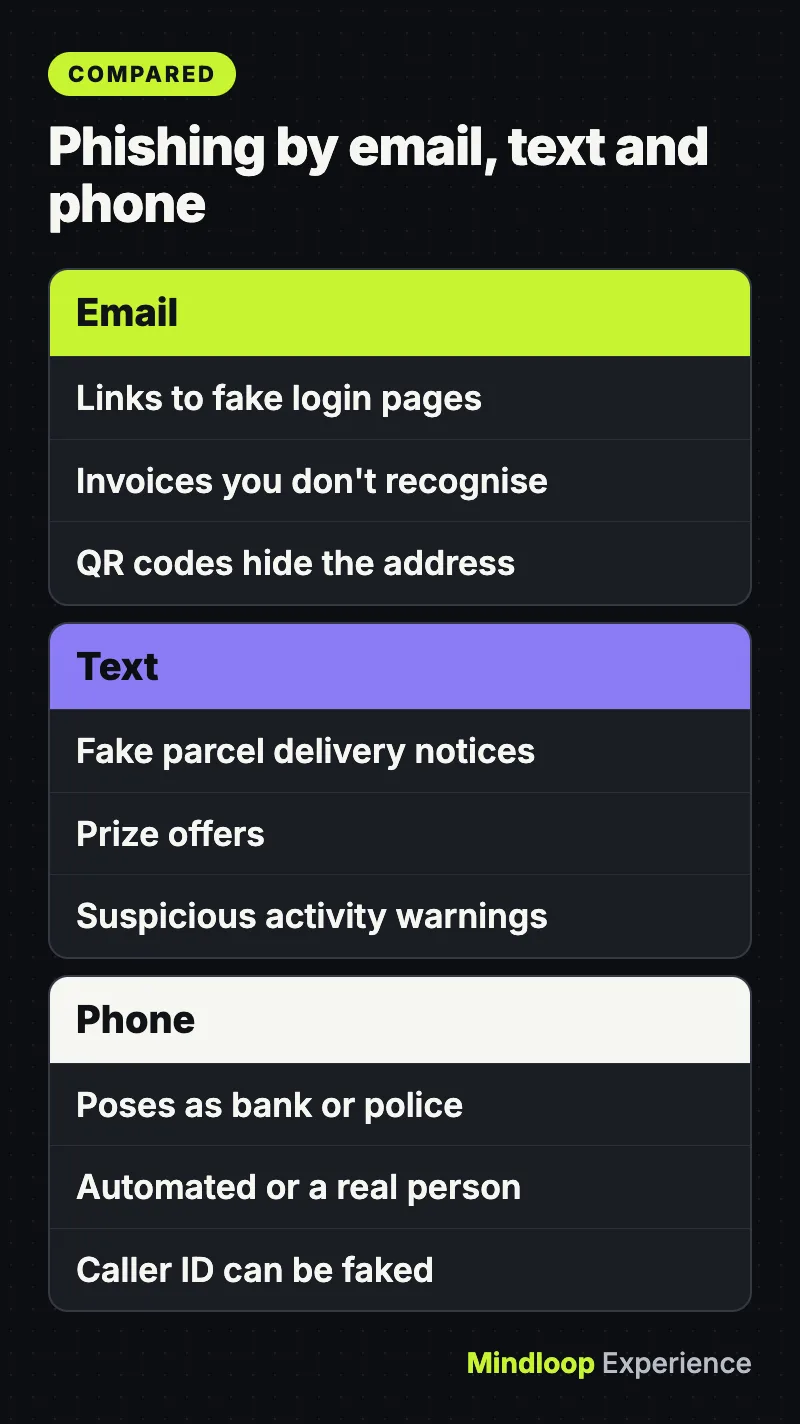
Le phishing par e-mail veut généralement que vous cliquiez sur un lien vers une fausse page de connexion ou que vous ouvriez une pièce jointe. La FTC énumère les histoires que racontent souvent les escrocs : ils prétendent qu’il y a un problème avec votre compte ou vos informations de paiement, disent avoir repéré des tentatives de connexion suspectes, joignent une facture que vous ne reconnaissez pas ou proposent un remboursement ou un bon gratuit.
Le NCSC avertit aussi que les criminels glissent de plus en plus de QR codes dans les e-mails de phishing. Le code masque l’adresse web jusqu’à ce que vous le scanniez, généralement avec un téléphone, où l’adresse est plus difficile à examiner.
SMS (smishing)
Parmi les exemples de SMS frauduleux cités par la FTC : fausses notifications de livraison de colis, factures inconnues, offres de lots et alertes d’activité suspecte sur votre compte.
Appels téléphoniques (vishing)
Selon le NCSC, les escrocs appellent à l’improviste en se faisant passer pour un organisme de confiance, comme votre banque ou la police. L’appel peut être automatisé ou passé par une vraie personne, et le but est généralement d’obtenir vos coordonnées bancaires ou de vous convaincre de déplacer de l’argent. L’identifiant de l’appelant peut être falsifié, donc un numéro familier à l’écran ne prouve rien.
Les signaux d’alerte qui marchent encore
Autrefois, les fautes d’orthographe trahissaient l’arnaque. Aujourd’hui, l’agence américaine Cybersecurity and Infrastructure Security Agency (CISA) souligne qu’à l’ère de l’intelligence artificielle, certains e-mails auront une grammaire et une orthographe parfaites, et qu’il faut donc chercher d’autres indices. Les plus fiables concernent la pression, pas la présentation.
Le NCSC regroupe les signes révélateurs ainsi :
- Autorité. Le message prétend venir d’une source officielle : votre banque, un médecin, un avocat ou une administration.
- Urgence. Vous avez « 24 heures » ou devez agir « immédiatement », souvent sous la menace d’une amende ou d’une fermeture de compte.
- Émotion. La formulation est conçue pour vous faire paniquer, vous donner de l’espoir ou piquer votre curiosité.
- Rareté. On vous propose quelque chose qui se fait rare, comme des billets, de l’argent ou un remède.
- Actualité. Le message surfe sur l’actualité ou la période de l’année, comme les dates limites des impôts.
La CISA ajoute trois vérifications pratiques : les demandes d’envoi d’informations personnelles ou financières, les liens raccourcis douteux et les adresses ou liens presque corrects, comme « amaz a n.com ».
Une règle suffit dans la plupart des cas. Le NCSC rappelle que votre banque, ou toute autre source officielle, ne vous demandera jamais de fournir des informations personnelles par e-mail ni ne vous appellera pour confirmer vos coordonnées bancaires. La FTC précise que les entreprises légitimes n’envoient pas d’e-mail ni de SMS contenant un lien pour mettre à jour vos informations de paiement.
Le saviez-vous ?
Les fautes d’orthographe ne sont plus un indice fiable. La CISA prévient qu’à l’ère de l’intelligence artificielle, certains e-mails de phishing ont une grammaire et une orthographe parfaites : surveillez plutôt la pression.
Vérifier un lien ou un expéditeur sans cliquer
Lisez la vraie adresse de l’expéditeur
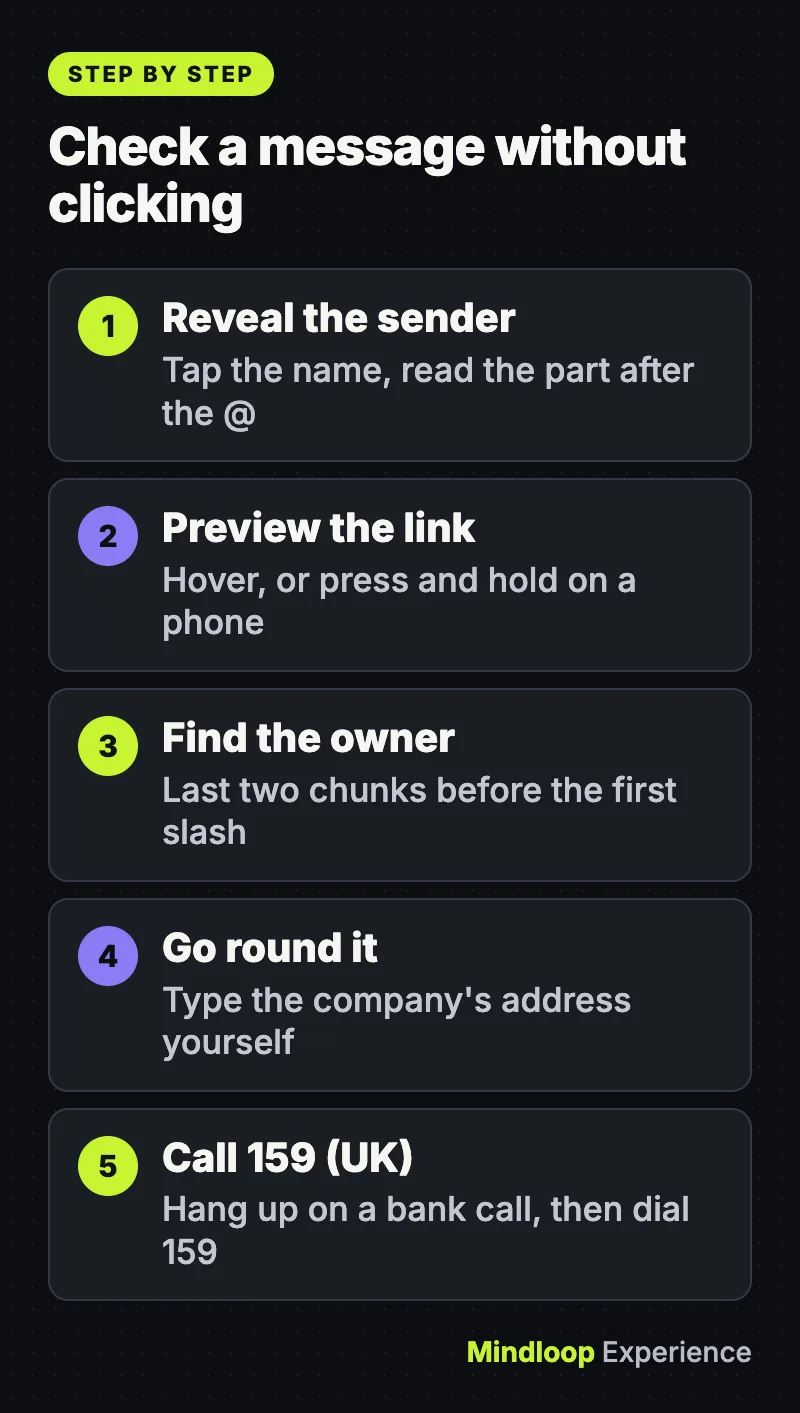
Votre application de messagerie affiche un nom d’expéditeur que n’importe qui peut régler sur « PayPal Support » ou « HMRC ». Touchez ou cliquez sur ce nom pour révéler l’adresse réelle. Ce qui compte, c’est la partie après le @. Un message d’une grande entreprise envoyé depuis une messagerie gratuite, ou depuis un domaine auquel on a accolé des mots en plus, est un signal d’alerte fort.
Trouvez le vrai domaine d’un lien
Sur ordinateur, survolez le lien : la vraie destination s’affiche en bas de la fenêtre du navigateur. Sur téléphone, appuyez longuement sur le lien pour le prévisualiser sans l’ouvrir.
Lisez ensuite le domaine correctement. La partie qui compte se trouve juste avant la première barre oblique simple, et ce sont les deux derniers morceaux qui indiquent le propriétaire. Dans paypal.com.account-check.example/login, le propriétaire est account-check.example, pas PayPal. Dans login.yourbank.co.uk/help, c’est yourbank.co.uk, car .co.uk fonctionne comme une seule terminaison. Les escrocs comptent sur le fait qu’on lit de gauche à droite et qu’on s’arrête dès qu’on voit un nom familier.
Contournez le message au lieu de le suivre
La vérification la plus sûre consiste à ignorer complètement le message. Si vous pensez qu’il pourrait être authentique, la CISA conseille de chercher un autre moyen de contacter l’entreprise ou la personne : tapez vous-même l’adresse du site ou passez par un moteur de recherche, et si un ami vous envoie quelque chose de bizarre, appelez-le ou écrivez-lui sur un numéro que vous avez déjà.
Au Royaume-Uni, pour un appel qui concerne de l’argent, raccrochez et composez le 159. Stop Scams UK, l’organisme professionnel qui le gère, indique que ce numéro met en relation les clients de plus de 99 % des comptes courants des banques de détail britanniques directement avec leur banque et ne peut pas être usurpé. Sinon, utilisez le numéro au dos de votre carte.
Si vous avez déjà cliqué
Ne laissez pas la gêne vous ralentir : la rapidité compte avant tout. Les conseils du NCSC sur que faire si vous avez partagé des informations sensibles se résument à ces étapes :
- Vous avez donné vos coordonnées bancaires ou de carte ? Appelez immédiatement votre banque au numéro figurant sur votre carte ou sur son site officiel.
- Vous avez saisi un mot de passe ? Changez-le sur ce compte et sur tous ceux qui utilisent le même mot de passe. Le NCSC suggère de passer à une clé d’accès (passkey) quand c’est possible.
- Vous avez ouvert une pièce jointe ou installé quelque chose ? Lancez une analyse complète avec votre antivirus et laissez-le supprimer ce qu’il trouve. La FTC donne le même conseil : mettez à jour votre logiciel de sécurité, puis lancez une analyse.
- C’était un appareil professionnel ? Prévenez votre service informatique tout de suite.
- Vous avez perdu de l’argent ? Prévenez votre banque et signalez-le comme un délit (voir ci-dessous).
Aux États-Unis, si un escroc peut avoir votre numéro de sécurité sociale, de carte de crédit ou de compte bancaire, la FTC oriente les victimes vers IdentityTheft.gov pour un plan de rétablissement étape par étape. Il vaut aussi la peine de vérifier quels anciens comptes utilisent encore votre nom d’utilisateur.
Où le signaler
Au Royaume-Uni
- E-mails frauduleux : transférez-les à report@phishing.gov.uk. Le NCSC précise que vous pouvez envoyer ceux qui vous semblent suspects même sans certitude, et qu’il est inutile de transférer ceux déjà dans votre dossier spam.
- SMS frauduleux : transférez-les gratuitement au 7726, pris en charge par la plupart des opérateurs britanniques, pour que votre réseau puisse enquêter et bloquer l’expéditeur.
- Si vous avez perdu de l’argent ou été piraté : en Angleterre, au pays de Galles et en Irlande du Nord, signalez-le à Report Fraud en ligne ou au 0300 123 2040. En Écosse, appelez Police Scotland au 101.
Aux États-Unis
- SMS frauduleux : transférez-les au 7726 (SPAM), signalez-les dans votre application de messagerie et à la FTC sur ReportFraud.ftc.gov.
- E-mails frauduleux : utilisez le bouton de signalement de votre messagerie, comme le recommande la CISA, et transférez le message à l’Anti-Phishing Working Group à reportphishing@apwg.org. L’APWG demande d’utiliser « Forward as attachment » (transférer en pièce jointe) si votre application le permet, car cela lui donne plus de détails pour remonter jusqu’au site frauduleux.
- Cybercriminalité avec pertes : déposez une plainte auprès de l’Internet Crime Complaint Center du FBI sur ic3.gov.
Recognize and Report Phishing (YouTube)
Devenez une cible plus difficile
Activez la validation en deux étapes, puis passez aux clés d’accès
La FTC recommande l’authentification multifacteur, qui demande une seconde preuve, comme un code à usage unique ou une empreinte digitale, pour qu’un mot de passe volé ne suffise pas à entrer. Toutes les méthodes ne se valent pas : la CISA oriente vers la MFA résistante au phishing comme option la plus solide. Un code à usage unique saisi sur une fausse page convaincante peut être transmis directement à un criminel.
Les clés d’accès comblent cette faille. En avril 2026, le NCSC a annoncé qu’il ne recommanderait plus aux particuliers d’utiliser des mots de passe quand des clés d’accès sont disponibles, les décrivant comme très résistantes au phishing. Son rapport technique a conclu que les clés d’accès sont au moins aussi sûres que le mot de passe le plus robuste associé à une validation en deux étapes, et généralement plus sûres. Basées sur la norme FIDO2, elles ne peuvent pas être interceptées, réutilisées ou volées comme des mots de passe, et vous validez chaque connexion avec votre visage, votre empreinte ou le code PIN de l’appareil. Cherchez « passkey » dans les paramètres de sécurité de vos comptes.
Gardez vos appareils à jour et dévoilez-vous moins en ligne
La FTC conseille de régler votre téléphone et votre ordinateur pour qu’ils se mettent à jour automatiquement. Les navigateurs comptent autant que le reste, comme le montre notre article sur les failles zero-day de Chrome et comment vérifier que vous êtes à jour. Le NCSC note aussi que les criminels exploitent ce que vous publiez sur les réseaux sociaux pour rendre leurs messages plus crédibles : un rapide passage en revue de vos paramètres de confidentialité est payant.
Le saviez-vous ?
En avril 2026, le NCSC a annoncé qu’il ne recommanderait plus aux particuliers d’utiliser des mots de passe quand des clés d’accès sont disponibles, les décrivant comme très résistantes au phishing.
Questions fréquentes
Ouvrir le message pose rarement problème. Le danger vient du fait de cliquer sur des liens, d’ouvrir des pièces jointes, de scanner des QR codes ou de répondre. Si vous l’avez seulement lu, signalez-le et supprimez-le.
Non. La CISA conseille de supprimer les messages suspects sans rien cliquer, y compris le lien de désabonnement. Dans un e-mail frauduleux, ce lien n’est qu’un lien de plus contrôlé par l’expéditeur.
Pas forcément. Les informations sur l’expéditeur peuvent être falsifiées : jugez la demande, pas le nom. Si on vous demande de cliquer, de payer ou de confirmer des informations, contactez plutôt l’organisme via son site ou son application officiels.
Les escrocs disposent souvent de bribes d’informations réelles issues de fuites de données ou des réseaux sociaux. Connaître votre nom ou une partie de votre numéro de carte ne prouve rien : raccrochez et rappelez un numéro de confiance.
Quand quelque chose semble urgent, ralentissez. Une vraie banque sera toujours là dans dix minutes.
Petit quiz
Quel numéro les clients britanniques peuvent-ils composer pour joindre leur banque après un appel suspect ?
- 101
- 7726
- 159
Selon Stop Scams UK, le 159 met en relation les clients de plus de 99 % des comptes courants des banques de détail britanniques directement avec leur banque.
Dans paypal.com.account-check.example/login, à qui appartient le domaine ?
- PayPal
- account-check.example
- login
Les deux derniers morceaux avant la première barre oblique simple indiquent le propriétaire, ici account-check.example.
Pourquoi le NCSC préfère-t-il désormais les clés d’accès aux mots de passe ?
- Elles sont très résistantes au phishing
- Elles n’ont jamais besoin d’un appareil
- Elles évitent toute vérification de connexion
Le NCSC décrit les clés d’accès comme très résistantes au phishing, car elles ne peuvent pas être interceptées, réutilisées ou volées comme des mots de passe.
Sources
Liens vérifiés pour la dernière fois le 15 novembre 2026.
- FBI Internet Crime Complaint Center: 2025 Internet Crime Report
- FTC Testifies before the Joint Economic Committee on Agency’s Efforts to Combat Fraud | Federal Trade Commission
- Phishing scams: how to spot and report them | National Cyber Security Centre
- Cyber security breaches survey 2025/2026 – GOV.UK
- How To Recognize and Avoid Phishing Scams | Consumer Advice
- Phishing scams: how to spot and report them | How to spot a scam email, text message or call | National Cyber Security Centre
- How to Recognize and Report Spam Text Messages | Consumer Advice
- Phishing scams: how to spot and report them | Report a scam phone call | National Cyber Security Centre
- Recognize and Report Phishing | CISA
- 159 Phone number – Stop Scams UK
- Phishing scams: how to spot and report them | Phishing scams: If you’ve shared sensitive information | National Cyber Security Centre
- Phishing scams: how to spot and report them | Report a scam email | National Cyber Security Centre



Écrire une réponse