Een sms meldt dat je pakketje vastzit in het depot en dat er 1,45 dollar aan herbezorgkosten betaald moet worden. Een e-mail van ‘je bank’ zegt dat er is ingelogd vanaf een nieuw apparaat en dat je binnen 24 uur je gegevens moet bevestigen. Iemand die zegt te bellen namens de fraudeafdeling kent je naam en de laatste vier cijfers van je pas. Alle drie zijn klassieke phishing, en alle drie werken omdat ze op een druk moment binnenkomen en om één snelle actie vragen.
De belangrijkste punten
- Phishing was in 2025 de meest gemelde vorm van onlinecriminaliteit bij de FBI, met 191.561 klachten over phishing en spoofing.
- Nu AI foutloze berichten schrijft, let je beter op druk: autoriteit, haast, emotie, schaarste en actualiteit.
- Bekijk een voorbeeld van de link en lees het echte domein, of negeer het bericht en neem op een andere manier contact op met het bedrijf.
- In het Verenigd Koninkrijk stuur je oplichtersmails door naar report@phishing.gov.uk en sms’jes naar 7726; in de VS gebruik je ReportFraud.ftc.gov en ic3.gov.
Oplichting volgt patronen, en die patronen blijven gelijk of het aas nu via e-mail, sms of telefoon komt. Hier lees je welke waarschuwingssignalen nog tellen nu oplichtersberichten vaak foutloos geschreven zijn, hoe je een link controleert zonder te klikken, wat je doet als je al hebt geklikt en waar je het meldt in het VK en de VS.
Hoe groot het probleem is
Phishing is de meest voorkomende klacht over onlinecriminaliteit die de FBI binnenkrijgt. Het Internet Crime Report 2025 telde 191.561 klachten over phishing en spoofing, meer dan bij elk ander type misdrijf. De gemelde schade in die categorie kwam in 2025 uit op zo’n 215,8 miljoen dollar, ongeveer drie keer zoveel als in 2024. Over alle soorten misdrijven samen ontving het Internet Crime Complaint Center van de FBI 1.008.597 klachten en registreerde het 20,877 miljard dollar aan schade.
De Federal Trade Commission (FTC) ziet hetzelfde beeld vanuit de consument. In een verhoor voor het Congres in maart 2026 zei de toezichthouder dat hij in 2025 3 miljoen fraudemeldingen had ontvangen, met 15,9 miljard dollar aan gemelde schade, tegenover 2,6 miljoen meldingen en ruim 12 miljard dollar een jaar eerder. Imitatiefraude, waarbij iemand zich voordoet als bank, bedrijf of overheidsinstantie, was de meest gemelde vorm van fraude, met meer dan 1 miljoen meldingen.
In het VK beheert het National Cyber Security Centre (NCSC) een meldpunt voor oplichtersmails en -websites. Tot oktober 2026 waren daar meer dan 60,5 miljoen meldingen binnengekomen, waardoor 267.300 oplichtingspraktijken op 472.300 webadressen offline werden gehaald. Ook bedrijven zijn doelwit: de Cyber Security Breaches Survey 2025/2026 van de overheid, gepubliceerd in april 2026, liet zien dat phishing veruit de meest voorkomende aanval was en het jaar ervoor 38% van de Britse bedrijven trof.
In cijfers
191.561klachten over phishing en spoofing bij de FBI
1.008.597FBI-klachten, alle soorten misdrijven
38%Britse bedrijven getroffen door phishing
Drie manieren waarop het aas binnenkomt
De FBI omschrijft phishing als ongevraagde e-mails, sms’jes en telefoontjes die doen alsof ze van een betrouwbaar bedrijf komen om persoonlijke, financiële of inloggegevens los te krijgen.
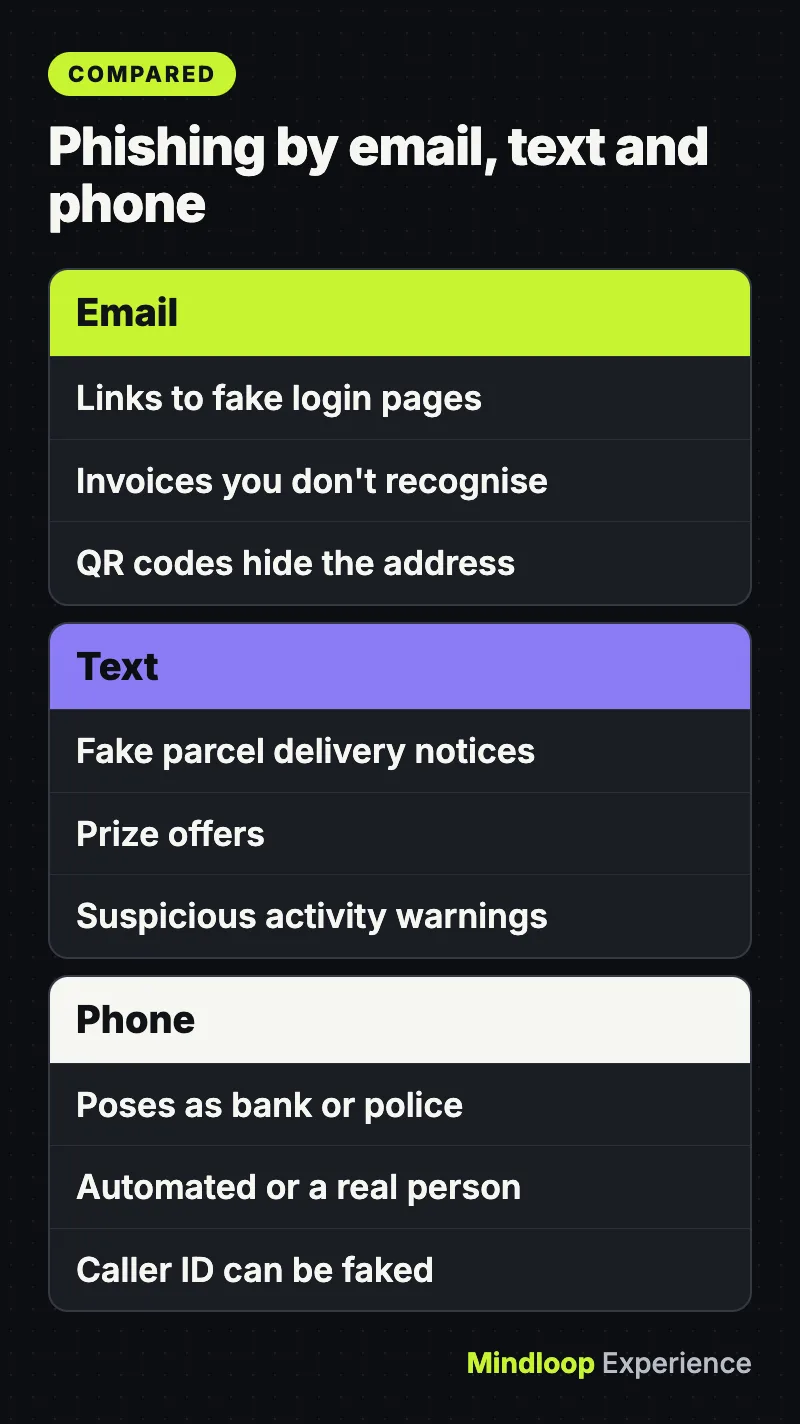
Phishing via e-mail wil meestal dat je op een link naar een nep-inlogpagina klikt of een bijlage opent. De FTC zet de verhalen op een rij die oplichters vaak vertellen: ze beweren dat er iets mis is met je account of je betaalgegevens, zeggen dat ze verdachte inlogpogingen hebben gezien, sturen een factuur mee die je niet kent, of bieden een terugbetaling of gratis kortingsbon aan.
Het NCSC waarschuwt ook dat criminelen steeds vaker QR-codes in phishingmails stoppen. Zo’n code verbergt het webadres tot je hem scant, meestal met je telefoon, waar het adres lastiger te controleren is.
Sms (smishing)
Voorbeelden van oplichters-sms’jes volgens de FTC zijn nepmeldingen over pakketbezorging, onbekende facturen, prijzen die je zou hebben gewonnen en waarschuwingen over verdachte activiteit op je account.
Telefoontjes (vishing)
Volgens het NCSC bellen telefonische oplichters onverwacht en doen ze zich voor als een organisatie die je vertrouwt, zoals je bank of de politie. Het telefoontje kan geautomatiseerd zijn of van een echt persoon komen, en het doel is meestal om je bankgegevens te krijgen of je over te halen geld over te maken. Nummerweergave kan vervalst worden, dus een bekend nummer op je scherm bewijst niets.
De alarmsignalen die nog werken
Vroeger verraadden spelfouten de oplichter. Nu wijst het Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) erop dat in het tijdperk van kunstmatige intelligentie sommige e-mails een perfecte grammatica en spelling hebben, dus je moet op andere signalen letten. De betrouwbaarste gaan over druk, niet over presentatie.
Het NCSC deelt de verraderlijke signalen zo in:
- Autoriteit. Het bericht zegt van een officiële afzender te komen: je bank, een arts, een advocaat of een overheidsinstantie.
- Haast. Je hebt ‘24 uur’ of moet ‘direct’ iets doen, vaak met een dreigende boete of afsluiting van je account.
- Emotie. De tekst is bedoeld om je in paniek te brengen, hoop te geven of nieuwsgierig te maken.
- Schaarste. Er wordt iets aangeboden dat schaars is, zoals tickets, geld of een geneesmiddel.
- Actualiteit. Het bericht haakt in op het nieuws of de tijd van het jaar, zoals deadlines voor de belastingaangifte.
CISA voegt daar drie praktische checks aan toe: verzoeken om persoonlijke of financiële gegevens te sturen, onbetrouwbare verkorte links en adressen of links die bijna kloppen, zoals ‘amaz a n.com’.
Eén regel lost bijna alles op. Het NCSC zegt dat je bank, of een andere officiële bron, je nooit per e-mail om persoonlijke gegevens zal vragen of je zal bellen om je bankgegevens te bevestigen. De FTC zegt dat betrouwbare bedrijven geen e-mail of sms sturen met een link om je betaalgegevens bij te werken.
Wist je dat?
Spelfouten zijn geen betrouwbaar signaal meer. CISA waarschuwt dat sommige phishingmails in het tijdperk van kunstmatige intelligentie een perfecte grammatica en spelling hebben, dus let liever op druk.
Een link of afzender controleren zonder te klikken
Lees het echte adres van de afzender
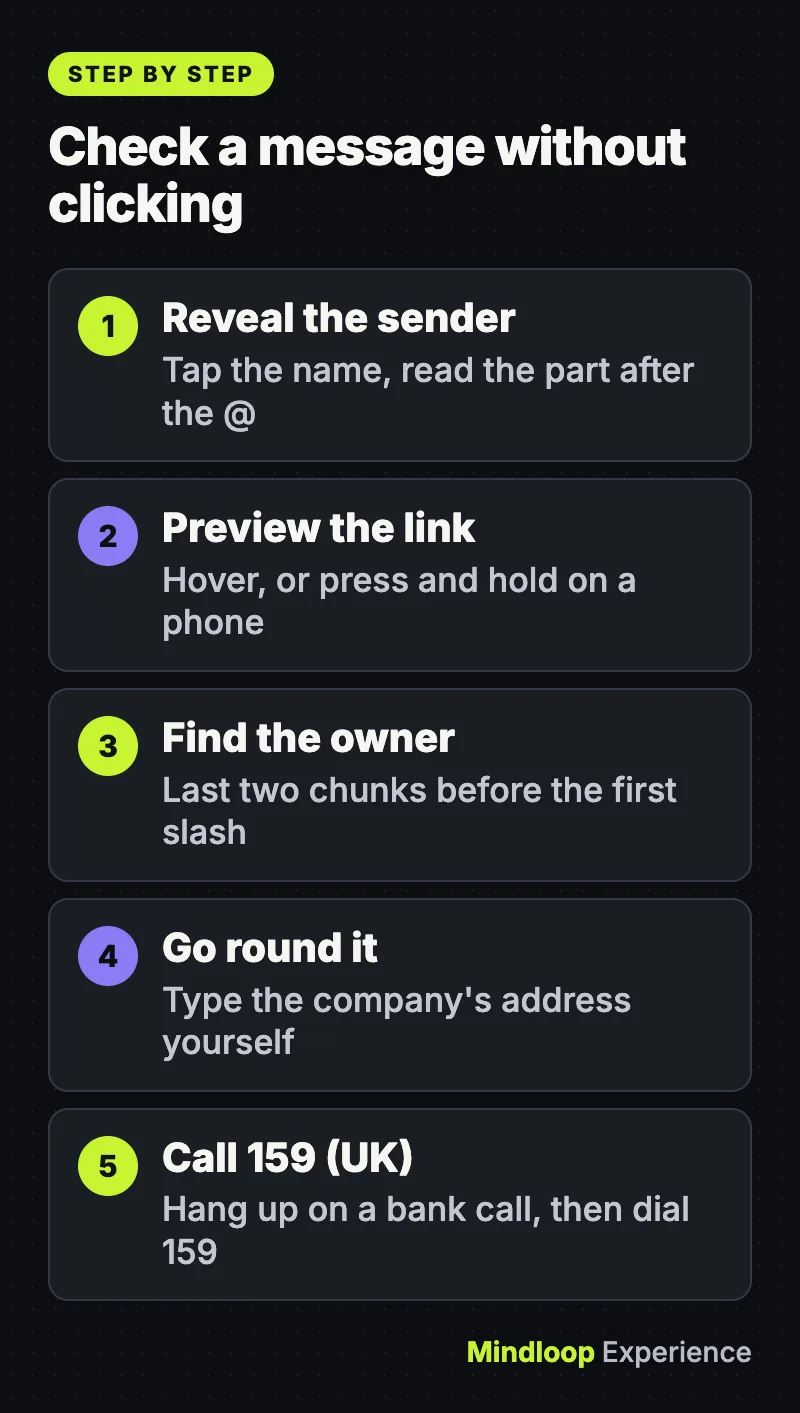
Je mailapp toont een weergavenaam, die iedereen kan instellen op ‘PayPal Support’ of ‘HMRC’. Tik of klik op de naam om het echte adres erachter te zien. Het gaat om het deel na het @-teken. Een bericht van een groot bedrijf dat vanaf een gratis webmailaccount komt, of vanaf een domein met extra woorden eraan vastgeplakt, is een sterk waarschuwingssignaal.
Vind het echte domein in een link
Op een computer beweeg je de muis over de link, waarna de echte bestemming onderin het browservenster verschijnt. Op een telefoon houd je de link ingedrukt om een voorbeeld te zien zonder hem te openen.
Lees het domein daarna goed. Het belangrijke deel staat vlak voor de eerste enkele schuine streep, en de laatste twee stukken vertellen wie de eigenaar is. In paypal.com.account-check.example/login is de eigenaar account-check.example, niet PayPal. In login.yourbank.co.uk/help is de eigenaar yourbank.co.uk, omdat .co.uk als één extensie werkt. Oplichters rekenen erop dat mensen van links naar rechts lezen en stoppen zodra ze een bekende naam zien.
Ga om het bericht heen, niet erdoorheen
De veiligste check slaat het bericht helemaal over. Denk je dat een bericht echt kan zijn, dan raadt CISA aan op een andere manier contact op te nemen met het bedrijf of de persoon: typ het webadres zelf in of gebruik een zoekmachine, en als een vriend iets vreemds stuurt, bel of app hem dan op een nummer dat je al hebt.
Bij telefoontjes over geld in het VK hang je op en bel je 159. Volgens Stop Scams UK, de brancheorganisatie die het nummer beheert, verbindt het klanten van meer dan 99% van de Britse betaalrekeningen bij retailbanken rechtstreeks met hun bank, en kan het niet worden vervalst. Gebruik anders het nummer op de achterkant van je pas.
Als je al hebt geklikt
Laat schaamte je niet vertragen; snelheid is het belangrijkst. Het advies van het NCSC over wat je moet doen als je gevoelige informatie hebt gedeeld komt neer op deze stappen:
- Bank- of kaartgegevens gegeven? Bel direct je bank via het nummer op je pas of de officiële website.
- Een wachtwoord ingetypt? Wijzig het bij dat account en bij elk ander account met hetzelfde wachtwoord. Het NCSC raadt aan over te stappen op een passkey waar dat kan.
- Een bijlage geopend of iets geïnstalleerd? Draai een volledige scan met je antivirussoftware en laat die verwijderen wat hij vindt. De FTC geeft hetzelfde advies: werk je beveiligingssoftware bij en draai daarna een scan.
- Was het een werkapparaat? Laat het je IT-afdeling nu weten.
- Geld kwijt? Licht je bank in en doe aangifte (zie hieronder).
Als een oplichter in de VS mogelijk je Social Security-, creditcard- of bankrekeningnummer heeft, verwijst de FTC slachtoffers naar IdentityTheft.gov voor een herstelplan stap voor stap. Het is ook slim om te checken welke oude accounts je gebruikersnaam nog gebruiken.
Waar je het meldt
In het VK
- Oplichtersmails: stuur ze door naar report@phishing.gov.uk. Het NCSC zegt dat je ook mails mag sturen die verdacht aanvoelen als je het niet zeker weet, en dat je mails die al in je spammap staan niet hoeft door te sturen.
- Oplichters-sms’jes: stuur ze gratis door naar 7726, dat de meeste Britse providers ondersteunen, zodat je netwerk de afzender kan onderzoeken en blokkeren.
- Als je geld kwijt bent of gehackt bent: in Engeland, Wales en Noord-Ierland meld je het online bij Report Fraud of via 0300 123 2040. In Schotland bel je Police Scotland op 101.
In de VS
- Oplichters-sms’jes: stuur ze door naar 7726 (SPAM), meld ze in je berichtenapp en meld ze bij de FTC via ReportFraud.ftc.gov.
- Oplichtersmails: gebruik de meldknop in je mailapp, zoals CISA aanraadt, en stuur het bericht door naar de Anti-Phishing Working Group via reportphishing@apwg.org. APWG vraagt je ‘Forward as attachment’ (doorsturen als bijlage) te gebruiken als je app dat ondersteunt, omdat ze dan meer details hebben om de oplichterssite op te sporen.
- Onlinecriminaliteit met schade: dien een klacht in bij het Internet Crime Complaint Center van de FBI via ic3.gov.
Recognize and Report Phishing (YouTube)
Maak jezelf een lastiger doelwit
Zet tweestapsverificatie aan en stap daarna over op passkeys
De FTC raadt multifactorauthenticatie aan, die om een tweede bewijs vraagt, zoals een eenmalige code of een vingerafdruk, zodat een gestolen wachtwoord alleen niet genoeg is om in te loggen. Niet elke methode is even goed: CISA wijst op phishingbestendige MFA als sterkste optie. Een eenmalige code die je intypt op een overtuigende neppagina kan zo worden doorgegeven aan een crimineel.
Passkeys dichten dat gat. In april 2026 zei het NCSC dat het particulieren niet langer aanraadt wachtwoorden te gebruiken waar passkeys beschikbaar zijn, en noemde ze zeer bestendig tegen phishing. Uit het technische rapport bleek dat passkeys minstens zo veilig zijn als het sterkste wachtwoord met tweestapsverificatie, en meestal veiliger. Omdat ze gebouwd zijn op de FIDO2-standaard, kunnen passkeys niet worden onderschept, hergebruikt of gestolen zoals wachtwoorden, en keur je elke login goed met je gezicht, vingerafdruk of de pincode van je apparaat. Zoek naar ‘passkey’ in de beveiligingsinstellingen van je accounts.
Houd je apparaten up-to-date en deel minder online
De FTC raadt aan je telefoon en computer zo in te stellen dat ze automatisch updaten. Browsers doen er net zo goed toe, zoals onze uitleg over Chrome-zero-days en hoe je checkt of je gepatcht bent laat zien. Het NCSC wijst er ook op dat criminelen wat je op sociale media plaatst gebruiken om hun berichten geloofwaardiger te maken, dus even je privacyinstellingen nalopen loont.
Wist je dat?
In april 2026 zei het NCSC dat het particulieren niet langer aanraadt wachtwoorden te gebruiken waar passkeys beschikbaar zijn, en noemde passkeys zeer bestendig tegen phishing.
Veelgestelde vragen
Het bericht openen is zelden het probleem. Het gevaar zit in klikken op links, bijlagen openen, QR-codes scannen of antwoorden. Heb je het alleen gelezen, meld het dan en verwijder het.
Nee. CISA raadt aan verdachte berichten te verwijderen zonder ergens op te klikken, ook niet op een afmeldlink. In een oplichtersmail is die link gewoon weer een link die de afzender in handen heeft.
Niet per se. Afzendergegevens kunnen vervalst worden, dus beoordeel het verzoek, niet de naam. Vraagt het bericht je te klikken, te betalen of gegevens te bevestigen, neem dan contact op via de officiële website of app van de organisatie.
Oplichters hebben vaak snippers echte informatie uit datalekken of van sociale media. Dat ze je naam of een deel van je pasnummer kennen, bewijst niets. Hang op en bel terug via een nummer dat je vertrouwt.
Voelt iets dringend, neem dan juist de tijd. Een echte bank is er over tien minuten nog steeds.
Korte quiz
Welk nummer kunnen klanten in het VK bellen om na een verdacht telefoontje hun eigen bank te bereiken?
- 101
- 7726
- 159
Volgens Stop Scams UK verbindt 159 klanten van meer dan 99% van de Britse betaalrekeningen bij retailbanken rechtstreeks met hun bank.
Wie is de eigenaar van het domein in paypal.com.account-check.example/login?
- PayPal
- account-check.example
- login
De laatste twee stukken vóór de eerste enkele schuine streep tonen de eigenaar, hier account-check.example.
Waarom geeft het NCSC nu de voorkeur aan passkeys boven wachtwoorden?
- Ze zijn zeer bestendig tegen phishing
- Ze hebben nooit een apparaat nodig
- Ze slaan elke inlogcontrole over
Het NCSC noemt passkeys zeer bestendig tegen phishing, omdat ze niet kunnen worden onderschept, hergebruikt of gestolen zoals wachtwoorden.
Bronnen
Links voor het laatst gecontroleerd op 15 november 2026.
- FBI Internet Crime Complaint Center: 2025 Internet Crime Report
- FTC Testifies before the Joint Economic Committee on Agency’s Efforts to Combat Fraud | Federal Trade Commission
- Phishing scams: how to spot and report them | National Cyber Security Centre
- Cyber security breaches survey 2025/2026 – GOV.UK
- How To Recognize and Avoid Phishing Scams | Consumer Advice
- Phishing scams: how to spot and report them | How to spot a scam email, text message or call | National Cyber Security Centre
- How to Recognize and Report Spam Text Messages | Consumer Advice
- Phishing scams: how to spot and report them | Report a scam phone call | National Cyber Security Centre
- Recognize and Report Phishing | CISA
- 159 Phone number – Stop Scams UK
- Phishing scams: how to spot and report them | Phishing scams: If you’ve shared sensitive information | National Cyber Security Centre
- Phishing scams: how to spot and report them | Report a scam email | National Cyber Security Centre



Schrijf een reactie