一条短信说你的包裹卡在仓库,需要支付 1.45 美元的重新派送费。一封来自“你的银行”的邮件说有新设备登录了你的账户,你必须在 24 小时内确认个人信息。一个自称反欺诈团队的来电者知道你的名字和银行卡的后四位。这三种都是典型的网络钓鱼,而它们之所以屡屡得手,是因为总在你忙碌时出现,并且只要求你快速做一个动作。
要点速览
- 2025 年,网络钓鱼是 FBI 收到的最常见网络犯罪投诉,钓鱼和仿冒投诉共 191,561 起。
- AI 能写出毫无破绽的信息,所以要留意施压手法:权威、紧迫、情绪、稀缺和时事。
- 预览链接并看清真实域名,或者干脆不理会这条信息,通过其他途径联系该公司。
- 在英国,诈骗邮件请转发至 report@phishing.gov.uk,诈骗短信转发至 7726;在美国,请使用 ReportFraud.ftc.gov 和 ic3.gov。
诈骗有固定套路,无论诱饵来自邮件、短信还是电话,套路都一样。如今诈骗信息往往写得毫无错误,本文告诉你哪些警示信号依然重要、如何不点击就检查链接、已经点了该怎么办,以及在英国和美国去哪里举报。
问题有多严重
网络钓鱼是 FBI 收到的最常见网络犯罪投诉。其 2025 年互联网犯罪报告记录了 191,561 起钓鱼和仿冒投诉,超过任何其他犯罪类型。该类别 2025 年报告的损失约为 2.158 亿美元,大约是 2024 年的三倍。在所有犯罪类型中,FBI 互联网犯罪投诉中心共收到 1,008,597 起投诉,记录的损失达 208.77 亿美元。
美国联邦贸易委员会(FTC)从消费者角度看到的情况也一样。在 2026 年 3 月向国会作证时,FTC 表示其 2025 年收到 300 万份欺诈报告,报告损失达 159 亿美元,而前一年为 260 万份报告、超过 120 亿美元。冒充诈骗,即有人假扮银行、公司或政府机构,是被报告最多的欺诈类型,报告超过 100 万份。
在英国,国家网络安全中心(NCSC)运营着一项诈骗邮件和网站举报服务。截至 2026 年 10 月,它已收到超过 6050 万份举报,据此下架了分布在 472,300 个网址上的 267,300 个骗局。企业同样是攻击目标:英国政府于 2026 年 4 月发布的《Cyber Security Breaches Survey 2025/2026》发现,网络钓鱼是迄今最常见的攻击,过去一年中 38% 的英国企业遭遇过。
数据一览
191,561FBI 收到的钓鱼和仿冒投诉
1,008,597FBI 收到的各类犯罪投诉
38%遭遇钓鱼攻击的英国企业
诱饵的三种来路
FBI 将网络钓鱼定义为不请自来的邮件、短信和电话,它们假冒正规公司,以骗取个人、财务或登录信息。
电子邮件
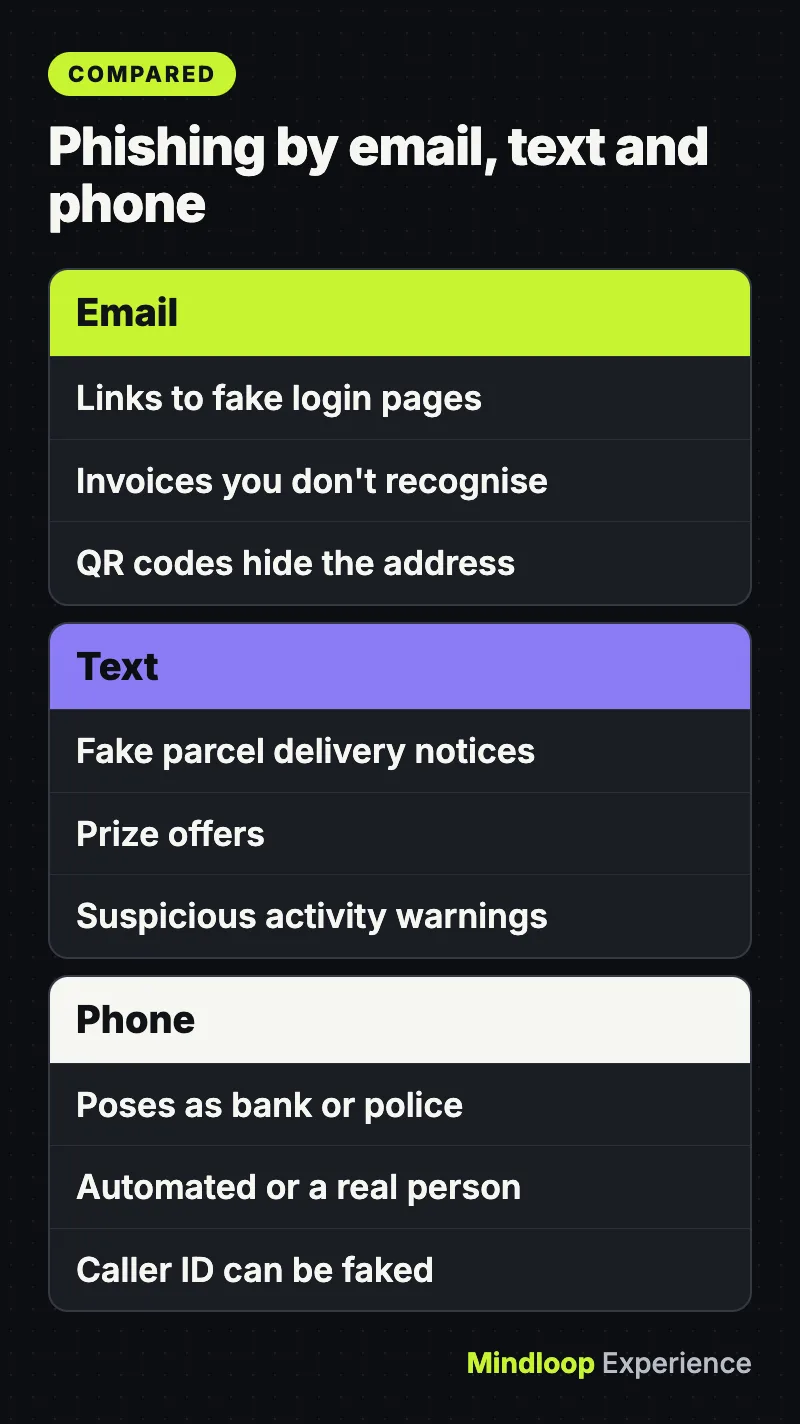
钓鱼邮件通常想让你点击通往虚假登录页面的链接,或打开某个附件。FTC 列出了诈骗者常讲的故事:他们声称你的账户或支付信息有问题,说发现了可疑的登录尝试,附上一张你不认识的发票,或者提供退款或免费优惠券。
NCSC 还警告说,犯罪分子越来越多地在钓鱼邮件里放二维码。二维码在你扫描之前会隐藏网址,而且扫描通常在手机上进行,网址更难检查。
短信(短信钓鱼)
FTC 列举的诈骗短信包括虚假的包裹派送通知、陌生发票、中奖信息以及账户可疑活动警告。
电话(语音钓鱼)
据 NCSC 介绍,电话诈骗者会突然来电,假装来自你信任的机构,比如你的银行或警方。来电可能是自动语音,也可能是真人,目的通常是套取你的银行信息或说服你转账。来电显示可以伪造,所以屏幕上出现熟悉的号码并不能证明什么。
依然有效的危险信号
过去,拼写错误往往一眼就能暴露骗局。如今美国网络安全和基础设施安全局(CISA)指出,在人工智能时代,有些邮件的语法和拼写会完美无缺,所以你需要寻找其他迹象。最可靠的迹象与施压有关,而不是表面形式。
NCSC 把这些识别信号归为以下几类:
- 权威。信息自称来自官方:你的银行、医生、律师或政府部门。
- 紧迫。你只有“24 小时”,或者必须“立即”行动,常常伴随罚款或封号的威胁。
- 情绪。措辞刻意让你恐慌、燃起希望或产生好奇。
- 稀缺。提供紧俏的东西,比如门票、钱或某种疗法。
- 时事。借新闻热点或特定时节造势,比如报税截止日期。
CISA 还补充了三项实用检查:要求发送个人或财务信息、不可信的短链接,以及几乎正确的地址或链接,比如“amaz a n.com”。
有一条规则可以识破大多数骗局。NCSC 表示,你的银行或任何其他官方机构绝不会通过邮件要求你提供个人信息,也不会打电话让你确认银行账户信息。FTC 表示,正规公司不会通过邮件或短信发送更新支付信息的链接。
你知道吗?
拼写错误已不再是可靠的识别标志。CISA 警告说,在人工智能时代,有些钓鱼邮件的语法和拼写完美无缺,所以要留意施压手法。
不点击也能检查链接或发件人
看清发件人的真实地址
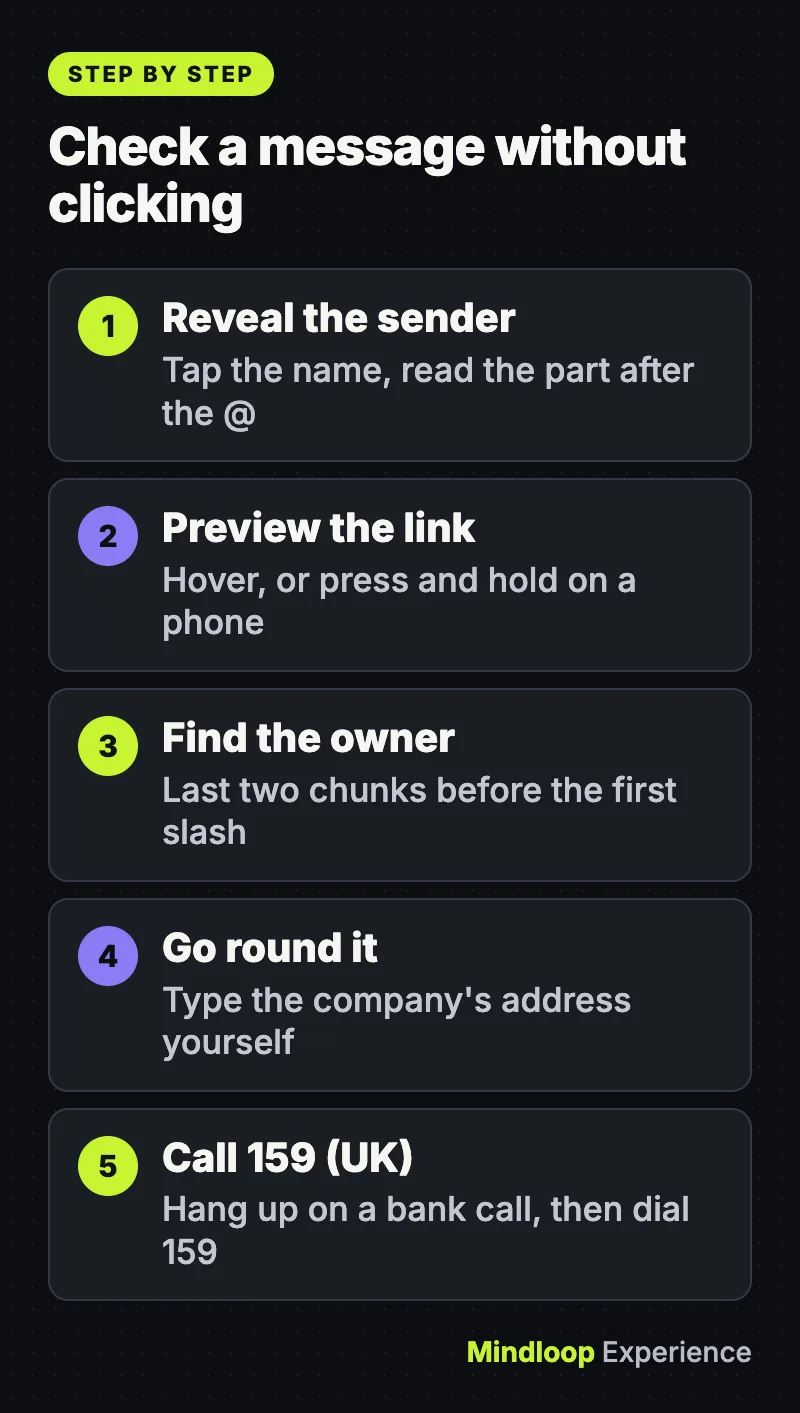
邮件 App 显示的是发件人名称,任何人都可以把它设成“PayPal Support”或“HMRC”。点按名称即可看到背后的真实地址。关键看 @ 符号后面的部分。一家大公司的邮件如果来自免费邮箱,或者来自额外拼接了词语的域名,就是强烈的警示信号。
找出链接中的真实域名
在电脑上,把鼠标悬停在链接上,真实目标地址会显示在浏览器窗口底部。在手机上,长按链接即可预览而不打开。
然后认真读域名。关键部分紧挨在第一个单斜杠之前,其中最后两段才说明域名归谁所有。在 paypal.com.account-check.example/login 中,所有者是 account-check.example,而不是 PayPal。在 login.yourbank.co.uk/help 中,所有者是 yourbank.co.uk,因为 .co.uk 算作一个整体后缀。诈骗者正是利用了人们从左往右读、一看到熟悉名字就停下来的习惯。
绕开信息,而不是顺着它走
最安全的检查方法是完全不理会这条信息。如果你觉得信息可能是真的,CISA 建议另找途径联系该公司或个人:自己输入网址或使用搜索引擎;如果朋友发来奇怪的内容,就用你原本存着的号码给对方打电话或发信息。
在英国,接到涉及钱款的电话时,请挂断并拨打 159。运营该号码的行业组织 Stop Scams UK 表示,这个号码可以让英国超过 99% 零售银行活期账户的客户直接联系到自己的银行,而且无法被伪造。否则,请拨打银行卡背面的号码。
如果你已经点了
别因为尴尬而耽误时间,速度最重要。NCSC 关于泄露敏感信息后该怎么办的建议可归纳为以下几步:
- 提供了银行或银行卡信息?立即拨打银行卡上或官方网站上的号码联系银行。
- 输入了密码?在该账户以及所有使用相同密码的其他账户中更改密码。NCSC 建议在可用时改用通行密钥(passkey)。
- 打开了附件或安装了什么?用杀毒软件进行全盘扫描,并让它清除发现的问题。FTC 也给出同样的建议:先更新安全软件,再进行扫描。
- 是工作设备?马上告诉你的 IT 团队。
- 损失了钱?通知你的银行,并作为犯罪案件报案(见下文)。
在美国,如果诈骗者可能掌握了你的社会安全号码、信用卡号或银行账号,FTC 会引导受害者前往 IdentityTheft.gov 获取分步恢复计划。另外也值得检查一下哪些旧账户仍在使用你的用户名。
去哪里举报
在英国
- 诈骗邮件:转发至 report@phishing.gov.uk。NCSC 表示,即使不确定,也可以发送看起来可疑的邮件;已经在垃圾邮件文件夹里的邮件则无需转发。
- 诈骗短信:免费转发至 7726。英国大多数手机运营商都支持该号码,你的运营商可以据此调查并屏蔽发送者。
- 如果损失了钱或被黑客入侵:在英格兰、威尔士和北爱尔兰,可在线向 Report Fraud 举报,或拨打 0300 123 2040。在苏格兰,请拨打 101 联系苏格兰警方(Police Scotland)。
在美国
- 诈骗短信:转发至 7726(SPAM),在你的短信 App 中举报,并通过 ReportFraud.ftc.gov 向 FTC 举报。
- 诈骗邮件:按照 CISA 的建议使用邮件 App 的举报按钮,并将邮件转发至反网络钓鱼工作组(APWG)的 reportphishing@apwg.org。如果你的 App 支持,APWG 希望你使用“Forward as attachment”(作为附件转发),因为这能为其追踪诈骗网站提供更多细节。
- 造成损失的网络犯罪:在 ic3.gov 向 FBI 互联网犯罪投诉中心提交投诉。
Recognize and Report Phishing (YouTube)
让自己更难被盯上
开启两步验证,再升级到通行密钥
FTC 推荐使用多因素身份验证,它要求提供第二重凭证,比如一次性验证码或指纹,这样仅凭被盗的密码无法登录。但并非所有方式都同样可靠:CISA 建议把抗钓鱼的 MFA 作为最强选项。在逼真的假页面上输入的一次性验证码,可能会被直接转交给犯罪分子。
通行密钥正好弥补了这个漏洞。2026 年 4 月,NCSC 表示在通行密钥可用的情况下,将不再建议个人使用密码,并称通行密钥具有很强的抗钓鱼能力。其技术报告发现,通行密钥至少与搭配两步验证的最强密码一样安全,而且总体上更安全。通行密钥基于 FIDO2 标准,不会像密码那样被截获、重复使用或盗取,每次登录都由你的面容、指纹或设备 PIN 确认。可以在账户的安全设置中寻找“passkey”。
保持设备更新,少在网上透露信息
FTC 建议把手机和电脑设置为自动更新。浏览器同样至关重要,正如我们关于 Chrome 零日漏洞以及如何确认已打补丁的解读文章所示。NCSC 还指出,犯罪分子会利用你在社交媒体上发布的内容让诈骗信息更可信,所以花点时间检查一下隐私设置很值得。
你知道吗?
2026 年 4 月,NCSC 表示在通行密钥可用的情况下将不再建议个人使用密码,并称通行密钥具有很强的抗钓鱼能力。
常见问题
打开邮件本身很少出问题。危险来自点击链接、打开附件、扫描二维码或回复。如果你只是看了一眼,举报后删除即可。
不该。CISA 建议删除可疑信息,什么都不要点,包括退订链接。在诈骗邮件里,这个链接不过是发件人控制的又一个链接。
不一定。发件人信息可以伪造,所以要判断的是请求本身,而不是名字。如果信息要求你点击、付款或确认信息,请改为通过该机构的官方网站或 App 联系。
诈骗者经常掌握一些来自数据泄露或社交媒体的真实信息碎片。知道你的名字或部分卡号并不能证明什么,所以请挂断电话,再拨打你信任的号码回电。
当事情显得十万火急时,请放慢脚步。真正的银行十分钟后依然还在。
小测验
接到可疑电话后,英国客户可以拨打哪个号码联系自己的银行?
- 101
- 7726
- 159
Stop Scams UK 表示,159 可以让英国超过 99% 零售银行活期账户的客户直接联系到自己的银行。
在 paypal.com.account-check.example/login 中,域名归谁所有?
- PayPal
- account-check.example
- login
第一个单斜杠之前的最后两段显示所有者,这里是 account-check.example。
为什么 NCSC 现在更推荐通行密钥而不是密码?
- 它们具有很强的抗钓鱼能力
- 它们从不需要设备
- 它们跳过所有登录验证
NCSC 称通行密钥具有很强的抗钓鱼能力,因为它们不会像密码那样被截获、重复使用或盗取。
资料来源
链接最后检查于 2026 年 11 月 15 日。
- FBI Internet Crime Complaint Center: 2025 Internet Crime Report
- FTC Testifies before the Joint Economic Committee on Agency’s Efforts to Combat Fraud | Federal Trade Commission
- Phishing scams: how to spot and report them | National Cyber Security Centre
- Cyber security breaches survey 2025/2026 – GOV.UK
- How To Recognize and Avoid Phishing Scams | Consumer Advice
- Phishing scams: how to spot and report them | How to spot a scam email, text message or call | National Cyber Security Centre
- How to Recognize and Report Spam Text Messages | Consumer Advice
- Phishing scams: how to spot and report them | Report a scam phone call | National Cyber Security Centre
- Recognize and Report Phishing | CISA
- 159 Phone number – Stop Scams UK
- Phishing scams: how to spot and report them | Phishing scams: If you’ve shared sensitive information | National Cyber Security Centre
- Phishing scams: how to spot and report them | Report a scam email | National Cyber Security Centre



写评论