Los grandes bancos de EE. UU. están reescribiendo las condiciones de su banca online para los agentes de IA, y el mensaje es siempre el mismo: si dejas entrar a un agente de terceros en tu cuenta, lo que haga corre de tu cuenta. Aquí tienes lo que han dicho realmente seis bancos, lo que dicen las normas federales sobre el acceso que das a otra persona, una lista de comprobación para conectar cualquier agente y qué hacer si uno ya ha movido dinero. Actualizado a 20 de noviembre de 2026.
Puntos clave
- Los términos de Citi y Chase, y los de Wells Fargo a partir del 24 de noviembre de 2026, dicen que eres responsable de lo que haga en tu cuenta un agente de IA de terceros.
- Citi considera que las acciones del agente las has autorizado tú, incluso si las credenciales que le diste se filtran después.
- En general, la Regulation E no considera no autorizadas las transferencias que hace alguien a quien diste acceso, y no menciona a los agentes de IA.
- Mantén a los agentes lejos de tu contraseña, usa acceso de solo lectura o cuentas con poco saldo, activa alertas y revoca el acceso por escrito y con pruebas.
Esto es información general, no asesoramiento legal ni financiero.
Qué ha pasado
El 18 de noviembre de 2026, TechCrunch informó de que Citibank había cambiado esa semana sus condiciones de servicio para decir a los clientes que usan herramientas de IA de terceros que cualquier cosa que salga mal es problema suyo, «incluso si sufren un hackeo». Un portavoz de Citi declaró a TechCrunch: «Hemos actualizado recientemente nuestro Online User Agreement para aclarar mejor esos riesgos», y añadió que «los clientes que deciden conceder acceso a su cuenta a agentes de IA de terceros son responsables de las actividades realizadas a través de esos agentes».
El mismo artículo decía que PNC «cambió sus condiciones hoy», que Citizens envió esa semana un correo a sus clientes advirtiéndoles de que responden de todo lo que haga su asistente de IA (según un correo que vio TechCrunch), y que JPMorgan y Bank of America «anunciaron políticas similares el mes pasado».
Lo de Bank of America se remonta al 27 de octubre de 2026, cuando TechCrunch publicó un correo a clientes titulado «Protecting your finances in the AI World» (Protege tus finanzas en el mundo de la IA). Según TechCrunch, pedía a los clientes que nunca compartieran su usuario y contraseña con otra persona ni con un servicio externo, «incluida una herramienta o un agente con IA que se ofrezca a actuar en tu nombre», y advertía: «Si compartes tus credenciales, ten en cuenta que eres responsable de la actividad derivada de ese acceso». Un portavoz del banco confirmó que el correo era auténtico.
Las aerolíneas también están poniendo freno (United prohíbe a los agentes de IA reservar vuelos), aunque herramientas como ChatGPT Wallet permiten que los agentes paguen por ti.
Qué ha dicho cada banco
Leímos los términos publicados de cada banco el 20 de noviembre de 2026 cuando pudimos abrirlos. El sitio web de Citizens bloqueó nuestra consulta y no encontramos el acuerdo de banca en línea de Bank of America, así que esas dos filas se basan en los correos que informó TechCrunch.
| Banco | Qué dijo | Fuente | ¿Documento original encontrado? |
|---|---|---|---|
| Citi | Acuerdo «actualizado por última vez en noviembre de 2026»; las acciones de agentes de terceros se consideran «autorizadas por Usted», también tras filtrarse las credenciales; quedan excluidas las herramientas de agente propias de Citi | Citi Online User Agreement | Sí |
| JPMorgan Chase | Eres responsable si un agente malinterpreta las instrucciones, «realiza acciones no deseadas o excede la autoridad que le diste»; los agentes deben identificarse | Condiciones de uso del sitio web de Chase | Sí (sección sin fecha) |
| Wells Fargo | Las acciones de un agente con tu usuario «se considerarán iniciadas y autorizadas directamente por ti»; debes conservar pruebas de que revocaste al agente | Próximo Online Access Agreement, en vigor desde el 24 de noviembre de 2026 | Sí |
| Bank of America | No compartas credenciales con un agente de IA; «eres responsable de la actividad derivada de ese acceso» | Correo a clientes, vía TechCrunch | No encontrado; solo correo |
| PNC | Cambió sus condiciones el 18 de noviembre, según TechCrunch | TechCrunch | No: el acuerdo publicado está fechado el 25 de julio de 2025 y no menciona agentes de IA |
| Citizens | Avisó por correo a sus clientes de que responden de las acciones de su asistente de IA | TechCrunch | El sitio bloqueó la consulta; solo correo |
El Citi Online User Agreement tiene ahora una sección titulada «Use of Third-party Artificial Intelligence (‘AI’) Agents» (Uso de agentes de inteligencia artificial de terceros). Te desaconseja usar cualquier agente de terceros y dice que, si le das a uno tus datos de acceso, «Citi considerará cualquier acceso y acción realizados por el agente como autorizados por Usted». Si esas credenciales se «comparten, filtran o distribuyen de otro modo», Citi también considera autorizado ese acceso. La sección excluye las herramientas de agente que ofrece la propia Citi en Citi Online o Citi Mobile, y su frase sobre responsabilidad termina con «salvo que la legislación aplicable disponga otra cosa».
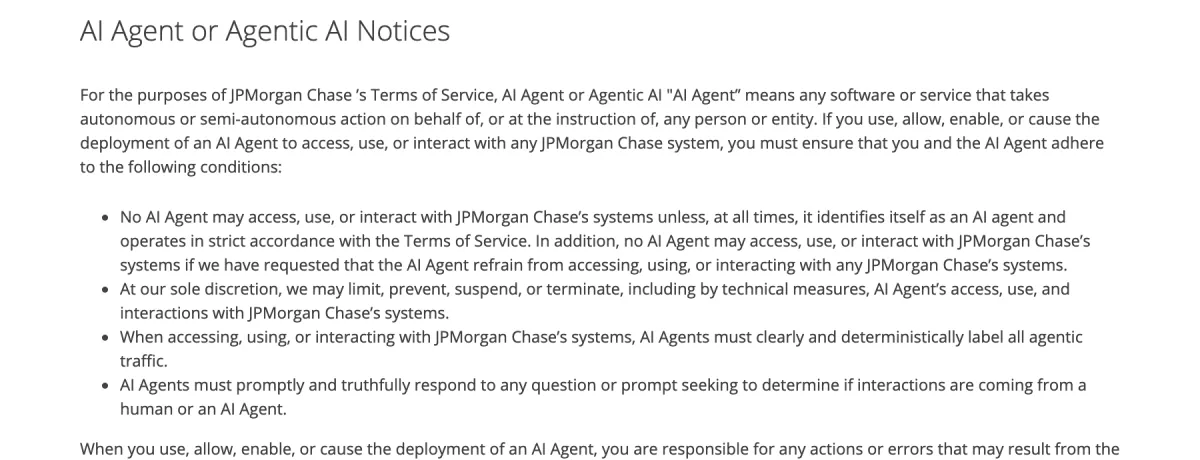
Las condiciones de uso de Chase tienen una sección llamada «AI Agent or Agentic AI Notices» (Avisos sobre agentes de IA o IA agéntica). Los agentes deben identificarse y «etiquetar de forma clara y determinista todo el tráfico agéntico», y Chase puede «limitar, impedir, suspender o cancelar» su acceso. La página no indica fecha para esta sección.
El próximo Online Access Agreement de Wells Fargo, en vigor desde el 24 de noviembre de 2026, añade una sección sobre agentes de IA. Dice que usar un agente es «BAJO TU PROPIO RIESGO» y que, hasta que notifiques al banco que has revocado a un agente, «sigues siendo responsable de todas las actividades del agente de IA, en la medida en que lo permita la ley o la normativa». Su resumen recoge estas obligaciones «si permitimos el uso de dichos agentes y en el momento en que lo hagamos».
En el caso de PNC, el PDF del Digital Services Agreement publicado en su web figura como «Effective July 25, 2025» (en vigor desde el 25 de julio de 2025) y no contiene ninguna mención a agentes de IA a 20 de noviembre de 2026, así que no pudimos encontrar la nueva redacción de PNC.
¿Sabías que…?
El Digital Services Agreement que PNC tiene publicado en su web sigue figurando en vigor desde el 25 de julio de 2025 y no menciona a los agentes de IA, aunque TechCrunch informó de que PNC cambió sus condiciones el 18 de noviembre.
Por qué los bancos pueden decir esto: la Regulation E explicada fácil
En EE. UU., la protección del consumidor en las transferencias electrónicas viene de la Regulation E. Su definición de transferencia electrónica de fondos no autorizada (sección 1005.2(m)) es una transferencia «iniciada por una persona distinta del consumidor sin autoridad real» de la que no obtienes ningún beneficio. La exclusión clave: no cubre una transferencia hecha «por una persona a la que el consumidor proporcionó el dispositivo de acceso a su cuenta, salvo que el consumidor haya notificado a la entidad financiera que las transferencias de esa persona ya no están autorizadas». Un dispositivo de acceso incluye un «código», como tus datos de inicio de sesión.
La interpretación oficial (comentario 2(m)-2) lo explica con un ejemplo humano: si entregas tu dispositivo de acceso a alguien, por ejemplo a un familiar, y esa persona va más allá de la autoridad que le diste, eres «plenamente responsable de las transferencias» salvo que hayas avisado al banco de que ya no está autorizada. El comentario 2(m)-3 añade que el acceso que se obtiene de ti mediante robo o fraude sí cuenta como no autorizado.
La Regulation E no menciona a los agentes de IA. Si un agente que malinterpreta un prompt, cae en un engaño o filtra tu contraseña cuenta como «una persona» a la que diste acceso es algo que nunca se ha puesto a prueba, y ninguna página de un regulador que encontramos lo aclara. Tanto Citi como Wells Fargo dejan margen para lo que exija la ley. Trátalo como una cuestión abierta y prepárate para el peor escenario.
¿Sabías que…?
Según la Regulation E, si das a alguien tu dispositivo de acceso y va más allá de la autoridad que le diste, eres plenamente responsable de las transferencias salvo que hayas avisado al banco de que ya no está autorizado.
Antes de conectar un agente de IA a una cuenta bancaria
Repasa esto antes de dar acceso a cualquier agente, desde asistentes de presupuesto hasta agentes de navegador que inician sesión por ti.
- Prefiere las herramientas del propio banco. Las condiciones de Citi excluyen las funciones de agente que Citi ofrece dentro de su app. Si tu banco tiene su propio asistente o una conexión oficial, úsala en lugar de darle tus datos de acceso a un tercero.
- Nunca pegues tu usuario y contraseña en un agente. Según la redacción de Citi y Wells Fargo, ese paso convierte en «autorizado» todo lo que haga el agente.
- Pide acceso de solo lectura. Si la tarea es hacer presupuestos o analizar gastos, el agente no necesita mover dinero. Elige acceso de solo consulta y rechaza los permisos de pago.
- Usa una cuenta aparte con poco saldo. Si un agente tiene que pagar cosas, apúntalo a una cuenta corriente que solo tenga lo que estás dispuesto a perder, sin una línea de descubierto vinculada a tus ahorros.
- Activa las alertas. Configura alertas para cada transferencia saliente, nuevo beneficiario, cambio de contraseña e inicio de sesión desde un dispositivo nuevo.
- Protege bien el inicio de sesión. Activa la autenticación en dos pasos en tu banco y en tu correo, y comprueba si tu correo o tu contraseña se han filtrado antes de confiárselos a cualquier herramienta.
- Sabe cómo cortarle el acceso. Localiza dónde se elimina el agente, tanto en su configuración como en las apps conectadas de tu banco, y cómo cambiar tu contraseña rápido.
- Revoca el acceso de forma que puedas demostrarlo. Las próximas condiciones de Wells Fargo dicen que «debes conservar pruebas de dicha revocación» y entregarlas al banco si te las pide. La exclusión de la Regulation E también depende de avisar al banco de que las transferencias de esa persona «ya no están autorizadas». Llama al banco, confírmalo después por escrito y guarda copias y la fecha.

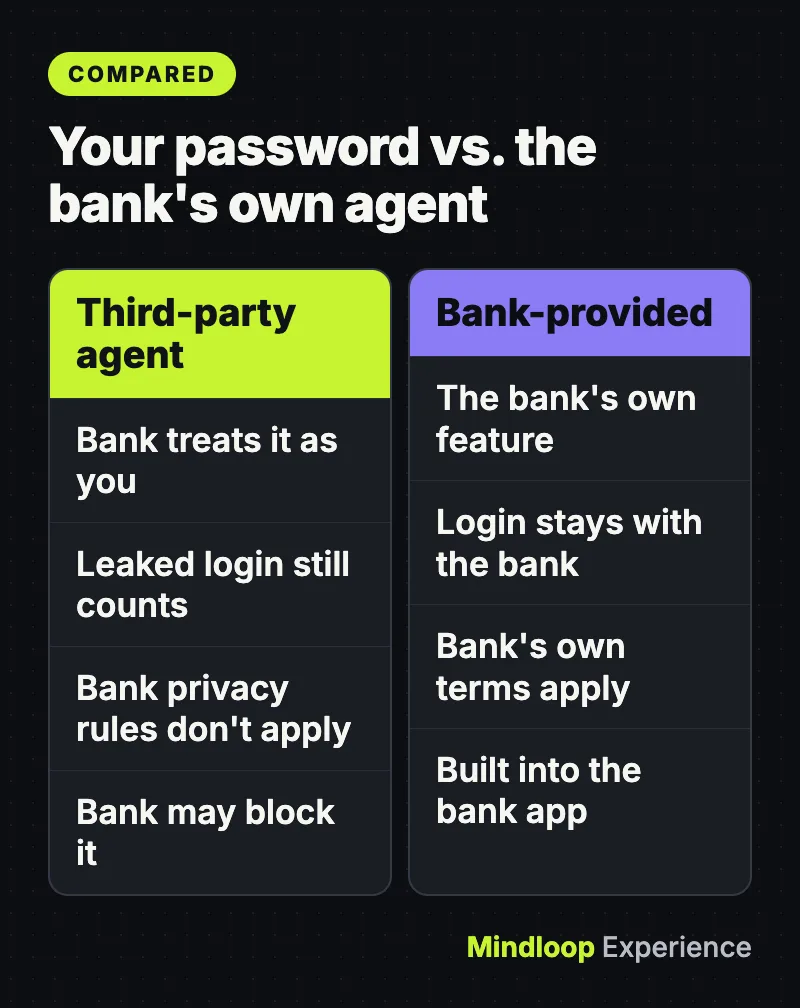
Agente del propio banco frente a darle tu contraseña a un agente
| Pregunta | Tu contraseña en un agente de terceros | Agente del banco o conexión oficial |
|---|---|---|
| A quién considera el banco que actúa | A ti (condiciones de Citi y Wells Fargo) | La propia función del banco |
| Si el agente filtra tus datos de acceso | Citi considera autorizado por ti el acceso posterior | Tus datos de acceso no se entregan a una herramienta externa |
| Qué normas de privacidad se aplican | No las del banco (Citi, Wells Fargo) | Las condiciones y avisos del propio banco |
| ¿Puede bloquearlo el banco? | Sí, Chase, Citi y Wells Fargo se reservan ese derecho | Es la propia herramienta del banco |
| ¿Puedes limitarlo a solo consulta? | Depende del agente | Revisa la configuración del banco |
Si un agente ya ha movido dinero
Actúa rápido. Los plazos importan según la Regulation E si resulta que una transferencia cuenta como no autorizada.
- Detén el agente. Apágalo o borra la tarea en la app del agente, y elimina su acceso en las apps conectadas de tu banco si aparece ahí.
- Cambia la contraseña del banco y cierra las demás sesiones; después cambia la contraseña de cualquier cuenta que use la misma.
- Llama a la línea de fraude de tu banco. Explica que una herramienta de IA externa hizo transferencias que no pretendías y que ya no está autorizada, y pide al banco que bloquee nuevas transferencias y anote la hora de tu llamada.
- Confírmalo por escrito mediante mensaje seguro o correo postal, con cada transferencia, importe y fecha, y guarda una copia. La sección 1005.6 de la Regulation E te permite avisar a un banco «en persona, por teléfono o por escrito», así que la nota escrita es tu registro, no un requisito legal.
- Pregunta si el banco la considera no autorizada. Si es así, la sección 1005.6 limita tu responsabilidad por transferencias no autorizadas relacionadas con un dispositivo de acceso perdido o robado a 50 $ si lo comunicas en los 2 días hábiles siguientes a enterarte, y en general a 500 $ después. Para transferencias no autorizadas que aparezcan en un extracto, avisa en los 60 días siguientes al envío del extracto, o podrías responder de transferencias posteriores. Estos límites solo se aplican a transferencias no autorizadas, y si la transferencia de un agente entra en esa categoría es precisamente la cuestión abierta de antes.
Si el problema es una caída del servicio y no un agente, nuestra guía sobre transferencias atascadas y pagos de Zelle durante una caída del banco cubre ese caso.
En cifras
50 $de límite si avisas en 2 días hábiles
500 $de límite general después
60 díaspara notificar errores del extracto
Errores comunes
- Dar por hecho que «no autorizada» significa «yo no lo quería». Según la Regulation E, una transferencia hecha por alguien a quien diste acceso en general no es no autorizada, aunque se haya excedido en lo que le pediste.
- Revocar el acceso solo dentro de la app del agente. La norma y las nuevas condiciones dependen de avisar al banco. Borrar la app no le comunica nada al banco.
- Leer condiciones antiguas. El acuerdo de Citi cambió en noviembre de 2026 y el de Wells Fargo cambia el 24 de noviembre de 2026.
- Olvidarte de tus datos. Citi y Wells Fargo dicen que sus políticas de privacidad no cubren al agente; lee las condiciones de quien lo fabrica.
Cuándo pedir asesoramiento
Si tu banco se niega a revertir una transferencia que crees que debería devolver:
- Presenta una queja ante la CFPB en consumerfinance.gov/complaint. La CFPB la envía a la empresa y dice que «la mayoría de las empresas responde en un plazo de 15 días». También puedes llamar al (855) 411-2372.
- Contacta con el regulador de tu banco. Para los bancos nacionales y las asociaciones federales de ahorro, la OCC gestiona HelpWithMyBank.gov, que tiene un buscador de bancos y un formulario de quejas. Los bancos con licencia estatal los supervisa el regulador bancario de tu estado.
- Habla con un abogado de consumo o un servicio de asistencia jurídica si hay mucho dinero en juego, o si se aplican la cláusula de arbitraje o los plazos de tu contrato de cuenta. El acuerdo de Wells Fargo, por ejemplo, incluye arbitraje vinculante para la mayoría de las disputas.
Más guías de dinero: Mindloop Money.
En resumen
Los bancos te están cargando el riesgo de los agentes. Mantén a los agentes lejos de tu contraseña, dales acceso de solo lectura o a una cuenta con poco saldo, activa las alertas y, cuando dejes de usar uno, avisa al banco y guarda pruebas. Hasta que un regulador o un tribunal aclare cómo encaja la Regulation E con los agentes de IA, esa es la forma más segura de usarlos.
Preguntas frecuentes
¿Soy responsable si mi agente de IA envía dinero a la persona equivocada?
Con las nuevas condiciones de Citi, Chase y Wells Fargo, el banco considera que un agente al que diste acceso actúa en tu nombre. En general, la Regulation E no considera no autorizadas las transferencias de alguien a quien proporcionaste acceso, pero no menciona a los agentes de IA, así que la cuestión no está resuelta.
¿Puedo darle a ChatGPT u otro agente de IA la contraseña de mi banco?
Bank of America y Citi lo desaconsejan, y las próximas condiciones de Wells Fargo dicen que usar un agente es bajo tu propio riesgo. Citi afirma que, si compartes tus datos de acceso con un agente de terceros, considerará autorizadas por ti las acciones del agente y cualquier uso posterior de credenciales filtradas.
¿Cómo revoco el acceso de un agente de IA a mi cuenta bancaria?
Apaga el agente y elimínalo de las apps conectadas de tu banco, cambia la contraseña y luego llama al banco para decir que el agente ya no está autorizado, y confírmalo por escrito. Las próximas condiciones de Wells Fargo dicen que debes conservar pruebas de la revocación.
¿Dónde puedo reclamar si mi banco no me devuelve una transferencia hecha por un agente?
Presenta una queja ante la CFPB en consumerfinance.gov/complaint, que la reenvía al banco. Los bancos nacionales y las asociaciones federales de ahorro también están cubiertos por HelpWithMyBank.gov de la OCC; los bancos con licencia estatal, por el regulador bancario de tu estado.
Test rápido
¿Qué dice Citi sobre las acciones de un agente después de que se filtren los datos de acceso que compartiste?
- Citi cubre la pérdida
- Cuentan como autorizadas por ti
- Paga el fabricante del agente
El acuerdo de Citi dice que considerará autorizado por ti el acceso con credenciales filtradas.
¿Cuándo entra en vigor la nueva sección sobre agentes de IA de Wells Fargo?
- 25 de julio de 2025
- 18 de noviembre de 2026
- 24 de noviembre de 2026
El próximo Online Access Agreement entra en vigor el 24 de noviembre de 2026.
¿Qué herramientas de agente excluye la nueva sección de Citi?
- Las herramientas de agente que ofrece la propia Citi
- Todos los agentes de navegador
- Los agentes de las grandes empresas de IA
Citi dice que las condiciones no se aplican a las herramientas o funciones de agente que Citi ofrece a través de Citi Online o Citi Mobile.
Fuentes
Enlaces revisados por última vez el 20 de noviembre de 2026.
- Citi Online User Agreement
- Chase website Terms of Use
- Wells Fargo Online Access Agreement, effective November 24, 2026
- CFPB: Regulation E, 12 CFR 1005.2 Definitions
- CFPB: Official interpretation of 1005.2
- CFPB: Regulation E, 12 CFR 1005.6 Liability of consumer
- TechCrunch: More banks say customers using AI agents are on their own
- TechCrunch: Bank of America asks customers not to share passwords with AI assistants



Escribe una respuesta