अमेरिका के बड़े बैंक AI एजेंट्स के लिए अपनी ऑनलाइन बैंकिंग की शर्तें दोबारा लिख रहे हैं, और हर बार संदेश एक ही है: अगर आप किसी थर्ड-पार्टी एजेंट को अपने अकाउंट में आने देते हैं, तो वह जो भी करे, ज़िम्मेदारी आपकी है। यहां जानिए छह बैंकों ने असल में क्या कहा है, किसी और को दिए गए एक्सेस पर फ़ेडरल नियम क्या कहते हैं, कोई भी एजेंट जोड़ने से पहले की चेकलिस्ट, और अगर किसी एजेंट ने पहले ही पैसे भेज दिए हों तो क्या करें। 20 नवंबर 2026 की स्थिति।
मुख्य बातें
- Citi और Chase की शर्तें, और 24 नवंबर 2026 से Wells Fargo की शर्तें, कहती हैं कि थर्ड-पार्टी AI एजेंट आपके खाते में जो भी करे, उसकी ज़िम्मेदारी आपकी है।
- Citi एजेंट के कामों को आपकी मंज़ूरी से हुआ मानता है, भले ही एजेंट को दिए गए आपके लॉगिन बाद में लीक हो जाएं।
- Regulation E आम तौर पर उस व्यक्ति के ट्रांसफ़र को अनधिकृत नहीं मानता जिसे आपने एक्सेस दिया हो, और इसमें AI एजेंट्स का कोई ज़िक्र नहीं है।
- एजेंट्स को अपने पासवर्ड से दूर रखें, सिर्फ़ देखने वाला एक्सेस या कम बैलेंस वाला अकाउंट दें, अलर्ट लगाएं, और एक्सेस लिखित में सबूत के साथ वापस लें।
यह सामान्य जानकारी है, कानूनी या वित्तीय सलाह नहीं।
क्या हुआ
18 नवंबर 2026 को TechCrunch ने रिपोर्ट किया कि Citibank ने उसी हफ़्ते अपनी सेवा शर्तें बदल दीं और थर्ड-पार्टी AI टूल इस्तेमाल करने वाले ग्राहकों से कहा कि कुछ भी गड़बड़ हुई तो वह उनकी समस्या है, “भले ही वे हैक हो जाएं।” Citi के एक प्रवक्ता ने TechCrunch से कहा: “हमने हाल ही में इन जोखिमों को और साफ़ करने के लिए अपना Online User Agreement अपडेट किया है,” और जोड़ा कि “जो ग्राहक थर्ड-पार्टी AI एजेंट्स को अकाउंट का एक्सेस देना चुनते हैं, वे उन एजेंट्स के ज़रिए होने वाली गतिविधियों के लिए ज़िम्मेदार हैं।”
उसी रिपोर्ट में कहा गया कि PNC ने “आज अपनी शर्तें बदल दीं,” Citizens ने उसी हफ़्ते ग्राहकों को ईमेल भेजकर चेताया कि उनका AI असिस्टेंट जो भी करे उसकी ज़िम्मेदारी उनकी है (TechCrunch के देखे एक ईमेल के मुताबिक), और JPMorgan और Bank of America ने “पिछले महीने ऐसी ही नीतियों की घोषणा की थी।”
Bank of America वाली बात 27 अक्टूबर 2026 की है, जब TechCrunch ने “Protecting your finances in the AI World” नाम का एक ग्राहक ईमेल प्रकाशित किया। TechCrunch के मुताबिक इसमें ग्राहकों से कहा गया कि वे अपना यूज़रनेम और पासवर्ड कभी किसी दूसरे व्यक्ति या बाहरी सेवा से साझा न करें, “उस AI टूल या एजेंट के साथ भी नहीं जो आपकी ओर से काम करने की पेशकश करे,” और चेतावनी दी गई: “अगर आप अपने लॉगिन साझा करते हैं, तो याद रखें कि उस एक्सेस से होने वाली गतिविधि के लिए आप ज़िम्मेदार हैं।” बैंक के एक प्रवक्ता ने पुष्टि की कि ईमेल असली था।
एयरलाइंस भी इसका विरोध कर रही हैं (United ने फ़्लाइट बुकिंग के लिए AI एजेंट्स पर रोक लगाई), जबकि ChatGPT Wallet जैसे टूल एजेंट्स को आपकी ओर से पेमेंट करने देते हैं।
हर बैंक ने क्या कहा
हमने 20 नवंबर 2026 को हर बैंक की पोस्ट की गई शर्तें पढ़ीं, जहाँ हम उन्हें खोल पाए। Citizens की वेबसाइट ने हमारी जाँच ब्लॉक कर दी, और हमें Bank of America का ऑनलाइन बैंकिंग एग्रीमेंट नहीं मिला, इसलिए ये दो पंक्तियाँ TechCrunch की बताई ईमेल पर आधारित हैं।
| बैंक | क्या कहा | स्रोत | मूल डॉक्यूमेंट मिला? |
|---|---|---|---|
| Citi | एग्रीमेंट “last updated November 2026”; थर्ड-पार्टी एजेंट के काम “आपके द्वारा अधिकृत” माने जाएंगे, लीक हुए लॉगिन के बाद भी; Citi के अपने एजेंट टूल इससे बाहर | Citi Online User Agreement | हां |
| JPMorgan Chase | अगर एजेंट निर्देश गलत समझे, “अनचाहे काम करे या आपकी दी गई सीमा से आगे जाए” तो आप ज़िम्मेदार हैं; एजेंट्स को अपनी पहचान बतानी होगी | Chase वेबसाइट Terms of Use | हां (सेक्शन पर तारीख नहीं) |
| Wells Fargo | आपके लॉगिन से एजेंट के काम “सीधे आपके द्वारा शुरू और अधिकृत माने जाएंगे”; एजेंट का एक्सेस वापस लेने का सबूत आपको रखना होगा | आने वाला Online Access Agreement, 24 नवंबर 2026 से लागू | हां |
| Bank of America | AI एजेंट से लॉगिन साझा न करें; “उस एक्सेस से होने वाली गतिविधि के लिए आप ज़िम्मेदार हैं” | ग्राहक ईमेल, TechCrunch के ज़रिए | नहीं मिला; सिर्फ़ ईमेल |
| PNC | TechCrunch के मुताबिक 18 नवंबर को शर्तें बदलीं | TechCrunch | नहीं: पोस्ट किया गया एग्रीमेंट 25 जुलाई 2025 का है, उसमें AI एजेंट की कोई भाषा नहीं |
| Citizens | ग्राहकों को ईमेल भेजा कि उनके AI असिस्टेंट के कामों की ज़िम्मेदारी उनकी है | TechCrunch | साइट ने जाँच ब्लॉक की; सिर्फ़ ईमेल |
Citi Online User Agreement में अब “Use of Third-party Artificial Intelligence (‘AI’) Agents” नाम का सेक्शन है। यह आपको किसी भी थर्ड-पार्टी एजेंट के इस्तेमाल से ही सावधान करता है, और कहता है कि अगर आप किसी एजेंट को अपना लॉगिन देते हैं, तो “Citi एजेंट के हर एक्सेस और हर काम को आपके द्वारा अधिकृत मानेगा।” अगर वे लॉगिन “आगे साझा, लीक या किसी और तरह फैल जाएं,” तो भी Citi उस एक्सेस को अधिकृत ही मानता है। यह सेक्शन उन एजेंट टूल्स को बाहर रखता है जो Citi खुद Citi Online या Citi Mobile में देता है, और इसका ज़िम्मेदारी वाला वाक्य “जहां लागू कानून कुछ और न कहे” पर ख़त्म होता है।
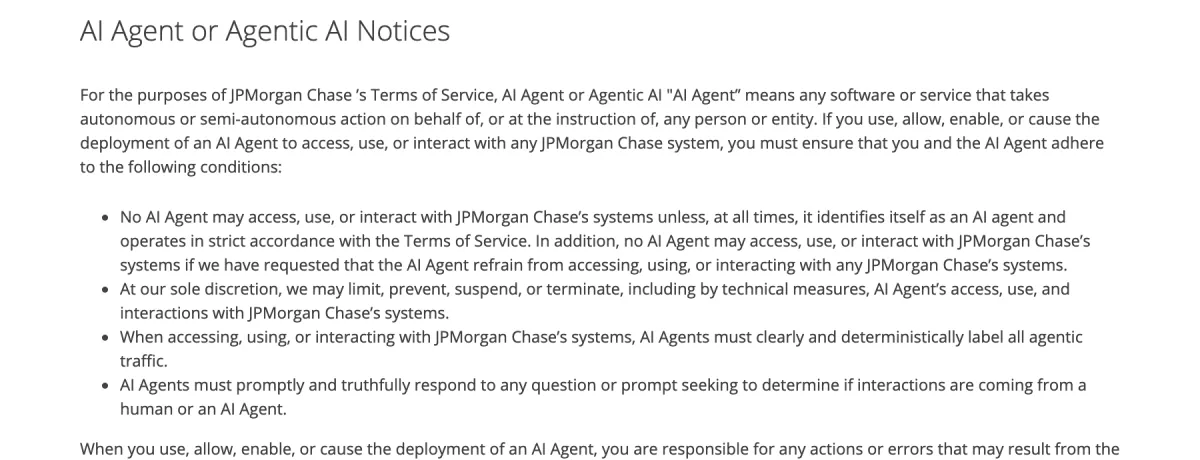
Chase Terms of Use में “AI Agent or Agentic AI Notices” नाम का सेक्शन है। एजेंट्स को अपनी पहचान बतानी होगी और “सारे एजेंटिक ट्रैफ़िक को साफ़ और तय तरीके से लेबल करना होगा,” और Chase उनका एक्सेस “सीमित, रोक, निलंबित या ख़त्म” कर सकता है। पेज पर इस सेक्शन की कोई तारीख नहीं दी गई है।
24 नवंबर 2026 से लागू Wells Fargo का आने वाला Online Access Agreement AI एजेंट्स पर एक सेक्शन जोड़ता है। इसके मुताबिक एजेंट का इस्तेमाल “AT YOUR OWN RISK” (पूरी तरह आपके जोखिम पर) है और जब तक आप बैंक को यह नहीं बताते कि आपने एजेंट का एक्सेस वापस ले लिया है, तब तक “कानून या नियमों की अनुमति की हद तक, AI एजेंट की सारी गतिविधियों के लिए आप ज़िम्मेदार रहेंगे।” इसका सारांश ये ज़िम्मेदारियां “अगर और जब हम ऐसे एजेंट्स के इस्तेमाल की अनुमति दें” के लिए बताता है।
PNC की साइट पर पोस्ट की गई Digital Services Agreement PDF पर “Effective July 25, 2025” लिखा है और 20 नवंबर 2026 तक उसमें AI एजेंट की कोई भाषा नहीं है, इसलिए हमें PNC की नई शर्तें नहीं मिलीं।
क्या आप जानते हैं?
PNC की साइट पर पोस्ट किया गया Digital Services Agreement अब भी 25 जुलाई 2025 से लागू बताया गया है और उसमें AI एजेंट की कोई भाषा नहीं है, जबकि TechCrunch ने बताया कि PNC ने 18 नवंबर को अपनी शर्तें बदल दीं।
बैंक ऐसा क्यों कह सकते हैं: आसान भाषा में Regulation E
अमेरिका में इलेक्ट्रॉनिक ट्रांसफ़र पर ग्राहकों की सुरक्षा Regulation E से आती है। इसमें अनधिकृत इलेक्ट्रॉनिक फ़ंड ट्रांसफ़र (सेक्शन 1005.2(m)) की परिभाषा है: ऐसा ट्रांसफ़र जो “ग्राहक के अलावा किसी दूसरे व्यक्ति ने बिना असली अधिकार के शुरू किया हो” और जिससे आपको कोई फ़ायदा न मिले। सबसे अहम अपवाद: यह उस ट्रांसफ़र को कवर नहीं करता जो “ऐसे व्यक्ति ने किया हो जिसे ग्राहक ने खुद अपने अकाउंट का एक्सेस डिवाइस दिया हो, जब तक ग्राहक ने बैंक को यह न बताया हो कि उस व्यक्ति के ट्रांसफ़र अब अधिकृत नहीं हैं।” एक्सेस डिवाइस में “कोड” भी आता है, जैसे आपका लॉगिन।
आधिकारिक व्याख्या (comment 2(m)-2) इसे इंसानी उदाहरण से समझाती है: अगर आप अपना एक्सेस डिवाइस किसी को देते हैं, जैसे परिवार के किसी सदस्य को, और वह आपकी दी गई सीमा से आगे चला जाता है, तो आप “उन ट्रांसफ़र के लिए पूरी तरह ज़िम्मेदार” हैं, जब तक आपने बैंक को यह न बताया हो कि वह अब अधिकृत नहीं है। Comment 2(m)-3 जोड़ता है कि लूट या धोखाधड़ी से आपसे लिया गया एक्सेस अनधिकृत ही माना जाता है।
Regulation E में AI एजेंट्स का कोई ज़िक्र नहीं है। जो एजेंट प्रॉम्प्ट गलत समझे, धोखे में आ जाए या आपका पासवर्ड लीक कर दे, क्या वह ऐसा “व्यक्ति” माना जाएगा जिसे आपने एक्सेस दिया, यह अब तक परखा नहीं गया है, और हमें किसी रेगुलेटर के पेज पर इसका जवाब नहीं मिला। Citi और Wells Fargo दोनों ने कानून जो भी कहे, उसके लिए गुंजाइश छोड़ी है। इसे अनसुलझा सवाल मानें और सबसे बुरी स्थिति के हिसाब से तैयारी करें।
क्या आप जानते हैं?
Regulation E के तहत, अगर आप किसी को अपना एक्सेस डिवाइस देते हैं और वह आपकी दी गई सीमा से आगे जाता है, तो उन ट्रांसफ़र के लिए आप पूरी तरह ज़िम्मेदार हैं, जब तक आपने बैंक को न बताया हो कि वह अब अधिकृत नहीं है।
बैंक अकाउंट से AI एजेंट जोड़ने से पहले
किसी भी एजेंट को एक्सेस देने से पहले यह जांच करें, चाहे वह बजट बनाने वाला असिस्टेंट हो या आपकी ओर से लॉगिन करने वाला ब्राउज़र एजेंट।
- बैंक के अपने टूल को प्राथमिकता दें। Citi की शर्तें उन एजेंट फ़ीचर्स को बाहर रखती हैं जो Citi अपने ऐप में देता है। अगर आपका बैंक अपना असिस्टेंट या आधिकारिक कनेक्शन देता है, तो किसी थर्ड पार्टी को अपना लॉगिन देने की जगह वही इस्तेमाल करें।
- अपना यूज़रनेम और पासवर्ड कभी किसी एजेंट में पेस्ट न करें। Citi और Wells Fargo की भाषा के मुताबिक, यही कदम एजेंट के हर काम को “अधिकृत” बना देता है।
- सिर्फ़ देखने वाला (read-only) एक्सेस मांगें। अगर काम बजट या खर्च का विश्लेषण है, तो एजेंट को पैसे भेजने की ज़रूरत नहीं है। view-only एक्सेस चुनें और पेमेंट की अनुमति न दें।
- कम बैलेंस वाला अलग अकाउंट इस्तेमाल करें। अगर एजेंट को पेमेंट करना ही है, तो उसे ऐसे चेकिंग अकाउंट से जोड़ें जिसमें सिर्फ़ उतना पैसा हो जितना आप गंवाने को तैयार हैं, और जिससे सेविंग्स से जुड़ी कोई ओवरड्राफ़्ट लाइन न हो।
- अलर्ट चालू करें। हर बाहर जाने वाले ट्रांसफ़र, नए पेयी, पासवर्ड बदलने और नए डिवाइस से लॉगिन के लिए अलर्ट लगाएं।
- लॉगिन को ही मज़बूत करें। अपने बैंक और ईमेल के लिए टू-फ़ैक्टर ऑथेंटिकेशन चालू करें, और किसी भी टूल पर भरोसा करने से पहले जांच लें कि आपका ईमेल या पासवर्ड लीक तो नहीं हुआ।
- जानें कि एक्सेस कैसे काटें। पता करें कि एजेंट को कहां से हटाना है, उसकी सेटिंग्स में और आपके बैंक के कनेक्टेड ऐप्स में, और पासवर्ड जल्दी कैसे बदलना है।
- एक्सेस ऐसे वापस लें कि साबित कर सकें। Wells Fargo की आने वाली शर्तें कहती हैं कि आपको “ऐसे रद्द करने का सबूत रखना होगा” और बैंक के मांगने पर देना होगा। Regulation E का अपवाद भी बैंक को यह बताने पर टिका है कि उस व्यक्ति के ट्रांसफ़र “अब अधिकृत नहीं हैं।” बैंक को फ़ोन करें, फिर लिखित में भी बताएं, और कॉपी व तारीख संभालकर रखें।

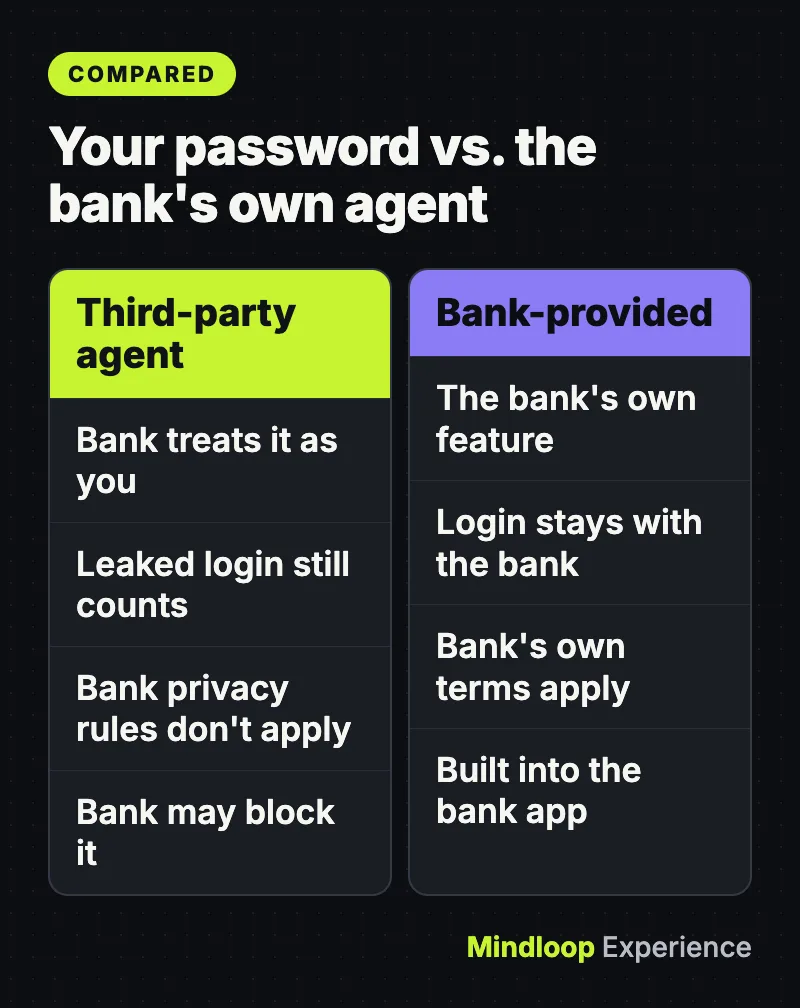
बैंक का अपना एजेंट बनाम एजेंट को अपना पासवर्ड देना
| सवाल | थर्ड-पार्टी एजेंट में आपका पासवर्ड | बैंक का दिया एजेंट या आधिकारिक कनेक्शन |
|---|---|---|
| बैंक किसे काम करने वाला मानता है | आपको (Citi और Wells Fargo की शर्तें) | बैंक का अपना फ़ीचर |
| अगर एजेंट आपका लॉगिन लीक कर दे | Citi बाद के एक्सेस को आपके द्वारा अधिकृत मानता है | आपका लॉगिन किसी बाहरी टूल को नहीं दिया जाता |
| किसके प्राइवेसी नियम लागू होते हैं | बैंक के नहीं (Citi, Wells Fargo) | बैंक की अपनी शर्तें और नोटिस |
| क्या बैंक इसे रोक सकता है? | हां, Chase, Citi और Wells Fargo ने यह अधिकार रखा है | यह बैंक का अपना टूल है |
| क्या इसे सिर्फ़ देखने तक सीमित कर सकते हैं? | एजेंट पर निर्भर | बैंक की सेटिंग्स देखें |
अगर किसी एजेंट ने पहले ही पैसे भेज दिए हों
तुरंत कदम उठाएं। अगर कोई ट्रांसफ़र अनधिकृत माना जाता है, तो Regulation E में समय बहुत मायने रखता है।
- एजेंट को रोकें। एजेंट ऐप में उसे बंद करें या टास्क डिलीट करें, और अगर आपके बैंक के कनेक्टेड ऐप्स में दिखे तो वहां से भी उसका एक्सेस हटाएं।
- अपना बैंक पासवर्ड बदलें और बाकी सेशन से साइन आउट करें, फिर जिस भी अकाउंट में यही पासवर्ड है, वहां भी बदलें।
- अपने बैंक की फ़्रॉड हेल्पलाइन पर कॉल करें। बताएं कि एक बाहरी AI टूल ने ऐसे ट्रांसफ़र किए जो आप नहीं चाहते थे और वह अब अधिकृत नहीं है, और बैंक से आगे के ट्रांसफ़र रोकने और आपकी कॉल का समय दर्ज करने को कहें।
- लिखित में भी बताएं, सिक्योर मैसेज या डाक से, हर ट्रांसफ़र की रकम और तारीख के साथ, और एक कॉपी रखें। Regulation E सेक्शन 1005.6 आपको बैंक को “खुद जाकर, फ़ोन पर या लिखित में” सूचना देने की अनुमति देता है, इसलिए लिखित नोट आपका रिकॉर्ड है, कानूनी ज़रूरत नहीं।
- पूछें कि क्या बैंक इसे अनधिकृत मानता है। अगर हां, तो सेक्शन 1005.6 खोए या चोरी हुए एक्सेस डिवाइस से हुए अनधिकृत ट्रांसफ़र पर आपकी ज़िम्मेदारी $50 तक सीमित करता है, अगर आप पता चलने के 2 कामकाजी दिनों में रिपोर्ट करें, और उसके बाद आम तौर पर $500 तक। स्टेटमेंट में दिखे अनधिकृत ट्रांसफ़र के लिए स्टेटमेंट भेजे जाने के 60 दिनों में रिपोर्ट करें, वरना बाद के ट्रांसफ़र के लिए आप ज़िम्मेदार हो सकते हैं। ये सीमाएं सिर्फ़ अनधिकृत ट्रांसफ़र पर लागू होती हैं, और एजेंट का ट्रांसफ़र इसमें आता है या नहीं, यही ऊपर वाला अनसुलझा सवाल है।
अगर समस्या एजेंट की नहीं बल्कि आउटेज की है, तो हमारी गाइड बैंक आउटेज में अटके ट्रांसफ़र और Zelle पेमेंट उस स्थिति के बारे में बताती है।
आंकड़ों में
$50सीमा, अगर 2 कामकाजी दिनों में रिपोर्ट करें
$500उसके बाद की आम सीमा
60 दिनस्टेटमेंट की गलतियां रिपोर्ट करने के लिए
आम गलतियां
- यह मान लेना कि “अनधिकृत” का मतलब “जो मैं नहीं चाहता था” है। Regulation E के तहत, जिसे आपने एक्सेस दिया उसका ट्रांसफ़र आम तौर पर अनधिकृत नहीं होता, भले ही उसने आपके कहे से ज़्यादा किया हो।
- सिर्फ़ एजेंट ऐप के अंदर एक्सेस वापस लेना। नियम और नई शर्तें बैंक को सूचना देने पर टिकी हैं। ऐप डिलीट करने से बैंक को कुछ पता नहीं चलता।
- पुरानी शर्तें पढ़ना। Citi का एग्रीमेंट नवंबर 2026 में बदला और Wells Fargo का 24 नवंबर 2026 को बदल रहा है।
- अपने डेटा को भूल जाना। Citi और Wells Fargo कहते हैं कि उनकी प्राइवेसी पॉलिसी एजेंट पर लागू नहीं होती; एजेंट बनाने वाली कंपनी की शर्तें पढ़ें।
सलाह कब लें
अगर आपका बैंक ऐसा ट्रांसफ़र वापस करने से मना करे जो आपके हिसाब से उसे करना चाहिए:
- CFPB में शिकायत दर्ज करें, consumerfinance.gov/complaint पर। CFPB इसे कंपनी को भेजता है और कहता है कि “ज़्यादातर कंपनियां 15 दिनों में जवाब देती हैं।” आप (855) 411-2372 पर कॉल भी कर सकते हैं।
- बैंक के रेगुलेटर से संपर्क करें। नेशनल बैंकों और फ़ेडरल सेविंग्स एसोसिएशन्स के लिए OCC HelpWithMyBank.gov चलाता है, जिसमें बैंक खोजने का टूल और शिकायत फ़ॉर्म है। राज्य से चार्टर्ड बैंकों की निगरानी आपके राज्य का बैंकिंग रेगुलेटर करता है।
- किसी कंज़्यूमर वकील या लीगल एड ऑफ़िस से बात करें अगर बड़ी रकम दांव पर है, या आपके अकाउंट एग्रीमेंट का आर्बिट्रेशन क्लॉज़ या समय-सीमाएं लागू होती हैं। उदाहरण के लिए, Wells Fargo के एग्रीमेंट में ज़्यादातर विवादों के लिए बाध्यकारी आर्बिट्रेशन है।
पैसों से जुड़ी और गाइड: Mindloop Money।
निचोड़
बैंक एजेंट का जोखिम आपके कंधों पर डाल रहे हैं। एजेंट्स को अपने पासवर्ड से दूर रखें, उन्हें सिर्फ़ देखने वाला या छोटे अकाउंट का एक्सेस दें, अलर्ट चालू करें, और जब किसी का इस्तेमाल बंद करें तो बैंक को बताएं और सबूत रखें। जब तक कोई रेगुलेटर या अदालत यह न बताए कि Regulation E AI एजेंट्स पर कैसे लागू होता है, तब तक इन्हें इस्तेमाल करने का यही सबसे सुरक्षित तरीका है।
अक्सर पूछे जाने वाले सवाल
अगर मेरा AI एजेंट गलत व्यक्ति को पैसे भेज दे तो क्या मैं ज़िम्मेदार हूं?
Citi, Chase और Wells Fargo की नई शर्तों के तहत, बैंक उस एजेंट को आपकी ओर से काम करने वाला मानता है जिसे आपने एक्सेस दिया। Regulation E आम तौर पर उस व्यक्ति के ट्रांसफ़र को अनधिकृत नहीं मानता जिसे आपने एक्सेस दिया हो, लेकिन इसमें AI एजेंट्स का ज़िक्र नहीं है, इसलिए यह सवाल अभी तय नहीं हुआ है।
क्या मैं ChatGPT या किसी दूसरे AI एजेंट को अपना बैंक पासवर्ड दे सकता हूं?
Bank of America और Citi इसके ख़िलाफ़ चेताते हैं, और Wells Fargo की आने वाली शर्तें कहती हैं कि एजेंट का इस्तेमाल आपके अपने जोखिम पर है। Citi कहता है कि अगर आप किसी थर्ड-पार्टी एजेंट से अपना लॉगिन साझा करते हैं, तो वह एजेंट के कामों को, और लीक हुए लॉगिन के किसी भी बाद के इस्तेमाल को, आपके द्वारा अधिकृत मानेगा।
मैं अपने बैंक अकाउंट से AI एजेंट का एक्सेस कैसे वापस लूं?
एजेंट को बंद करें और अपने बैंक के कनेक्टेड ऐप्स से हटाएं, पासवर्ड बदलें, फिर बैंक को कॉल करके बताएं कि एजेंट अब अधिकृत नहीं है और लिखित में भी बताएं। Wells Fargo की आने वाली शर्तें कहती हैं कि आपको एक्सेस वापस लेने का सबूत रखना होगा।
अगर बैंक एजेंट के ट्रांसफ़र का पैसा वापस न करे तो शिकायत कहां करें?
consumerfinance.gov/complaint पर CFPB में शिकायत करें, जो इसे बैंक को भेज देता है। नेशनल बैंक और फ़ेडरल सेविंग्स एसोसिएशन OCC के HelpWithMyBank.gov के दायरे में भी आते हैं; राज्य से चार्टर्ड बैंक आपके राज्य के बैंकिंग रेगुलेटर के।
छोटा क्विज़
आपका साझा लॉगिन लीक होने के बाद एजेंट के कामों पर Citi क्या कहता है?
- नुकसान Citi भरेगा
- वे आपके द्वारा अधिकृत माने जाएंगे
- एजेंट बनाने वाली कंपनी भरेगी
Citi का एग्रीमेंट कहता है कि वह लीक हुए लॉगिन से हुए एक्सेस को आपके द्वारा अधिकृत मानेगा।
Wells Fargo का नया AI एजेंट सेक्शन कब लागू होगा?
- 25 जुलाई 2025
- 18 नवंबर 2026
- 24 नवंबर 2026
आने वाला Online Access Agreement 24 नवंबर 2026 से लागू है।
Citi का नया सेक्शन किन एजेंट टूल्स को बाहर रखता है?
- Citi के खुद दिए एजेंट टूल्स
- सारे ब्राउज़र एजेंट
- बड़ी AI कंपनियों के एजेंट
Citi कहता है कि ये शर्तें उन एजेंट टूल्स या फ़ीचर्स पर लागू नहीं होतीं जो Citi खुद Citi Online या Citi Mobile में देता है।
स्रोत
लिंक आख़िरी बार 20 नवंबर 2026 को जांचे गए।
- Citi Online User Agreement
- Chase website Terms of Use
- Wells Fargo Online Access Agreement, effective November 24, 2026
- CFPB: Regulation E, 12 CFR 1005.2 Definitions
- CFPB: Official interpretation of 1005.2
- CFPB: Regulation E, 12 CFR 1005.6 Liability of consumer
- TechCrunch: More banks say customers using AI agents are on their own
- TechCrunch: Bank of America asks customers not to share passwords with AI assistants



प्रतिक्रिया लिखें