Grote Amerikaanse banken herschrijven hun voorwaarden voor online bankieren met het oog op AI-agents, en de boodschap is steeds dezelfde: laat je een agent van een derde partij toe tot je rekening, dan is alles wat die doet jouw verantwoordelijkheid. Hier lees je wat zes banken precies hebben gezegd, wat de federale regels zeggen over toegang die je aan iemand anders geeft, een checklist voor het koppelen van een agent, en wat je doet als er al geld is verplaatst. Stand van zaken op 20 november 2026.
De belangrijkste punten
- De voorwaarden van Citi en Chase, en die van Wells Fargo vanaf 24 november 2026, zeggen dat jij verantwoordelijk bent voor wat een AI-agent van een derde partij in je rekening doet.
- Citi beschouwt handelingen van een agent als door jou geautoriseerd, ook als de inloggegevens die je de agent gaf later uitlekken.
- Regulation E ziet overboekingen door iemand aan wie je toegang gaf meestal niet als ongeautoriseerd, en noemt AI-agents helemaal niet.
- Houd agents weg van je wachtwoord, gebruik alleen-lezen-toegang of kleine rekeningen, zet meldingen aan en trek toegang schriftelijk en aantoonbaar in.
Dit is algemene informatie, geen juridisch of financieel advies.
Wat er gebeurde
Op 18 november 2026 meldde TechCrunch dat Citibank die week zijn gebruiksvoorwaarden had aangepast. Klanten die AI-tools van derden gebruiken, krijgen te horen dat alles wat misgaat hun probleem is, “even if they get hacked” (zelfs als ze gehackt worden). Een woordvoerder van Citi zei tegen TechCrunch: “We recently updated our Online User Agreement to provide greater clarity about those risks” (we hebben onze Online User Agreement onlangs bijgewerkt om meer duidelijkheid te geven over die risico’s), en voegde eraan toe dat “customers who choose to grant account access to third-party AI agents are responsible for activities conducted through those agents” (klanten die AI-agents van derden toegang tot hun rekening geven, verantwoordelijk zijn voor wat er via die agents gebeurt).
Volgens hetzelfde bericht had PNC “changed its terms today” (vandaag zijn voorwaarden aangepast), mailde Citizens klanten die week dat ze aansprakelijk zijn voor alles wat hun AI-assistent doet (volgens een e-mail die TechCrunch zag), en hadden JPMorgan en Bank of America “announced similar policies last month” (vorige maand vergelijkbaar beleid aangekondigd).
Het deel over Bank of America gaat terug naar 27 oktober 2026, toen TechCrunch een klantmail publiceerde met de titel “Protecting your finances in the AI World”. Volgens TechCrunch vroeg de bank klanten om hun gebruikersnaam en wachtwoord nooit te delen met een andere persoon of een externe dienst, “including an AI-enabled tool or agent that offers to act on your behalf” (ook niet met een AI-tool of agent die aanbiedt namens jou te handelen), met de waarschuwing: “If you do share your credentials, keep in mind that you’re responsible for activity resulting from that access.” (Deel je je inloggegevens toch, bedenk dan dat jij verantwoordelijk bent voor wat er met die toegang gebeurt.) Een woordvoerder van de bank bevestigde dat de e-mail echt was.
Ook luchtvaartmaatschappijen verzetten zich (United verbiedt AI-agents om vluchten te boeken), terwijl tools als ChatGPT Wallet agents voor je laten betalen.
Wat elke bank heeft gezegd
We hebben op 20 november 2026 de gepubliceerde voorwaarden van elke bank gelezen, voor zover we ze konden openen. De website van Citizens blokkeerde onze controle en we konden de online bankovereenkomst van Bank of America niet vinden, dus die twee rijen steunen op de e-mails waarover TechCrunch berichtte.
| Bank | Wat de bank zei | Bron | Primair document gevonden? |
|---|---|---|---|
| Citi | Overeenkomst “last updated November 2026”; handelingen van agents van derden gelden “as authorized by You” (als door jou geautoriseerd), ook na uitgelekte inloggegevens; Citi’s eigen agent-tools uitgezonderd | Citi Online User Agreement | Ja |
| JPMorgan Chase | Jij bent verantwoordelijk als een agent instructies verkeerd leest, “performs unintended actions or exceeds the authority you gave it” (onbedoelde handelingen uitvoert of verder gaat dan de bevoegdheid die je gaf); agents moeten zich identificeren | Terms of Use van de Chase-website | Ja (gedeelte zonder datum) |
| Wells Fargo | Handelingen van agents met jouw login worden “deemed to have been initiated and authorized directly by you” (geacht rechtstreeks door jou te zijn gestart en geautoriseerd); je moet bewijs bewaren dat je een agent hebt ingetrokken | Nieuwe Online Access Agreement, geldig vanaf 24 november 2026 | Ja |
| Bank of America | Deel geen inloggegevens met een AI-agent; “you’re responsible for activity resulting from that access” | Klantmail, via TechCrunch | Niet gevonden; alleen e-mail |
| PNC | Paste volgens TechCrunch op 18 november zijn voorwaarden aan | TechCrunch | Nee: de gepubliceerde overeenkomst is gedateerd 25 juli 2025, zonder tekst over AI-agents |
| Citizens | Mailde klanten dat ze aansprakelijk zijn voor wat hun AI-assistent doet | TechCrunch | Site blokkeerde onze controle; alleen e-mail |
De Citi Online User Agreement heeft nu een gedeelte met de titel “Use of Third-party Artificial Intelligence (‘AI’) Agents”. Het raadt je af om überhaupt een agent van een derde partij te gebruiken, en zegt dat als je er een je login geeft, “Citi will consider any access and actions taken by the agent as authorized by You” (Citi alle toegang en handelingen van de agent als door jou geautoriseerd beschouwt). Worden die inloggegevens “further shared, leaked, or otherwise distributed” (verder gedeeld, gelekt of anderszins verspreid), dan ziet Citi ook die toegang als geautoriseerd. Het gedeelte zondert agent-tools uit die Citi zelf aanbiedt in Citi Online of Citi Mobile, en de zin over aansprakelijkheid eindigt met “except as otherwise permitted under applicable law” (tenzij de toepasselijke wet anders toestaat).
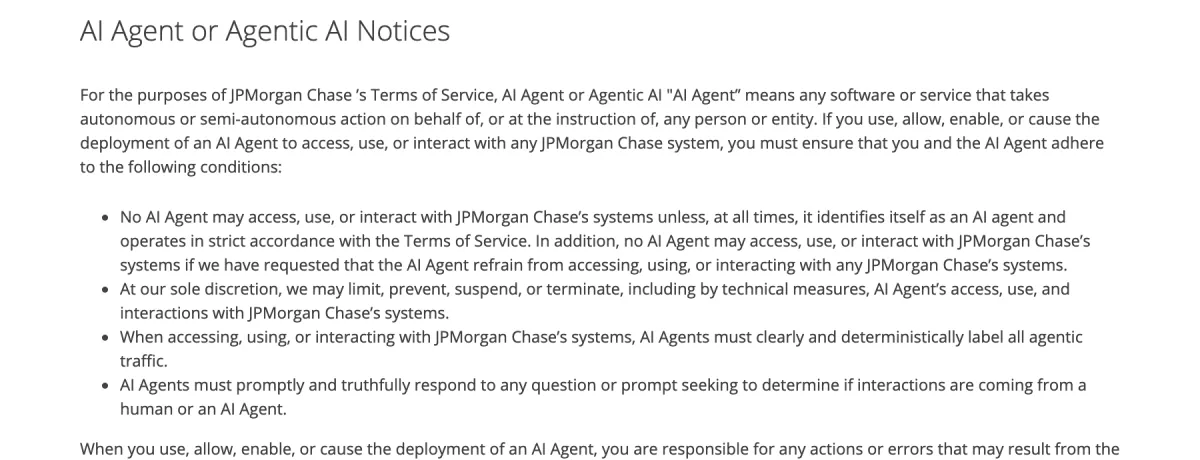
De Terms of Use van Chase hebben een gedeelte met de naam “AI Agent or Agentic AI Notices”. Agents moeten zich identificeren en “clearly and deterministically label all agentic traffic” (al het agentverkeer duidelijk en eenduidig labelen), en Chase mag hun toegang “limit, prevent, suspend, or terminate” (beperken, verhinderen, opschorten of beëindigen). De pagina geeft geen datum voor dit gedeelte.
De nieuwe Online Access Agreement van Wells Fargo, geldig vanaf 24 november 2026, krijgt een gedeelte over AI-agents. Daarin staat dat je een agent “AT YOUR OWN RISK” (op eigen risico) gebruikt en dat “you remain responsible for all the AI Agent’s activities, to the extent permitted by law or regulation” (je verantwoordelijk blijft voor alle activiteiten van de AI-agent, voor zover wet of regelgeving dat toestaat) totdat je de bank laat weten dat je een agent hebt ingetrokken. De samenvatting beschrijft die plichten “if and when we permit the use of such agents” (als en wanneer we het gebruik van zulke agents toestaan).
Bij PNC is de pdf van de Digital Services Agreement op de website gemarkeerd als “Effective July 25, 2025” en bevat die op 20 november 2026 geen tekst over AI-agents. De nieuwe formulering van PNC konden we dus niet vinden.
Wist je dat?
De Digital Services Agreement op de website van PNC staat nog steeds als geldig vanaf 25 juli 2025 en bevat geen tekst over AI-agents, terwijl TechCrunch meldde dat PNC op 18 november zijn voorwaarden aanpaste.
Waarom banken dit mogen zeggen: Regulation E in gewone taal
In de VS komt de consumentenbescherming bij elektronische overboekingen uit Regulation E. De definitie van een ongeautoriseerde elektronische overboeking (sectie 1005.2(m)) is een overboeking die “initiated by a person other than the consumer without actual authority” (gestart door een ander dan de consument, zonder werkelijke bevoegdheid) is en waar jij geen voordeel van hebt. De belangrijke uitzondering: het geldt niet voor een overboeking “by a person who was furnished the access device to the consumer’s account by the consumer, unless the consumer has notified the financial institution that transfers by that person are no longer authorized” (door iemand aan wie de consument zelf het toegangsmiddel tot de rekening heeft gegeven, tenzij de consument de bank heeft laten weten dat overboekingen door die persoon niet langer zijn toegestaan). Een toegangsmiddel omvat ook een “code”, zoals je login.
De officiële interpretatie (commentaar 2(m)-2) geeft de menselijke versie: geef je je toegangsmiddel aan iemand, bijvoorbeeld een familielid, en gaat die verder dan de bevoegdheid die je gaf, dan ben je “fully liable for the transfers” (volledig aansprakelijk voor de overboekingen), tenzij je de bank hebt verteld dat die persoon niet langer bevoegd is. Commentaar 2(m)-3 voegt toe dat toegang die via beroving of fraude van je is verkregen wél als ongeautoriseerd telt.
Regulation E noemt AI-agents niet. Of een agent die een prompt verkeerd leest, wordt misleid of je wachtwoord lekt, telt als “a person” aan wie je toegang gaf, is nooit getoetst, en geen enkele pagina van een toezichthouder die we vonden geeft daar antwoord op. Citi en Wells Fargo laten allebei ruimte voor wat de wet ook maar vereist. Zie het als een open vraag en reken op het slechtste scenario.
Wist je dat?
Geef je onder Regulation E iemand je toegangsmiddel en gaat die verder dan de bevoegdheid die je gaf, dan ben je volledig aansprakelijk voor de overboekingen, tenzij je de bank hebt verteld dat die persoon niet langer bevoegd is.
Voordat je een AI-agent aan een bankrekening koppelt
Loop dit na voordat je een agent toegang geeft, van budgetassistenten tot browseragents die voor je inloggen.
- Kies liever de eigen tools van de bank. De voorwaarden van Citi zonderen agentfuncties uit die Citi in zijn eigen app aanbiedt. Heeft je bank een eigen assistent of een officiële koppeling, gebruik die dan in plaats van een derde partij je login te geven.
- Plak nooit je gebruikersnaam en wachtwoord in een agent. Volgens de formulering van Citi en Wells Fargo maakt juist die stap alles wat de agent doet “authorized” (geautoriseerd).
- Vraag om alleen-lezen-toegang. Gaat het om budgetteren of uitgaven analyseren, dan hoeft de agent geen geld te verplaatsen. Kies toegang waarmee hij alleen kan meekijken en weiger betaalrechten.
- Gebruik een aparte rekening met een laag saldo. Moet een agent dingen betalen, laat hem dan een betaalrekening gebruiken met alleen het bedrag dat je bereid bent kwijt te raken, zonder roodstandkrediet dat aan je spaarrekening is gekoppeld.
- Zet meldingen aan. Stel meldingen in voor elke uitgaande overboeking, nieuwe begunstigde, wachtwoordwijziging en login vanaf een nieuw apparaat.
- Beveilig de login zelf. Zet tweestapsverificatie aan voor je bank en je e-mail, en controleer of je e-mailadres of wachtwoord is uitgelekt voordat je een tool ermee vertrouwt.
- Weet hoe je de toegang afsluit. Zoek uit waar je de agent verwijdert, in zijn instellingen en bij de gekoppelde apps van je bank, en hoe je snel je wachtwoord wijzigt.
- Trek toegang aantoonbaar in. In de nieuwe voorwaarden van Wells Fargo staat dat je “must retain evidence of such revocation” (bewijs van die intrekking moet bewaren) en dat op verzoek aan de bank moet geven. Ook de uitzondering in Regulation E draait om de bank laten weten dat overboekingen door die persoon “are no longer authorized” (niet langer zijn toegestaan). Bel de bank, bevestig het daarna schriftelijk en bewaar kopieën en de datum.

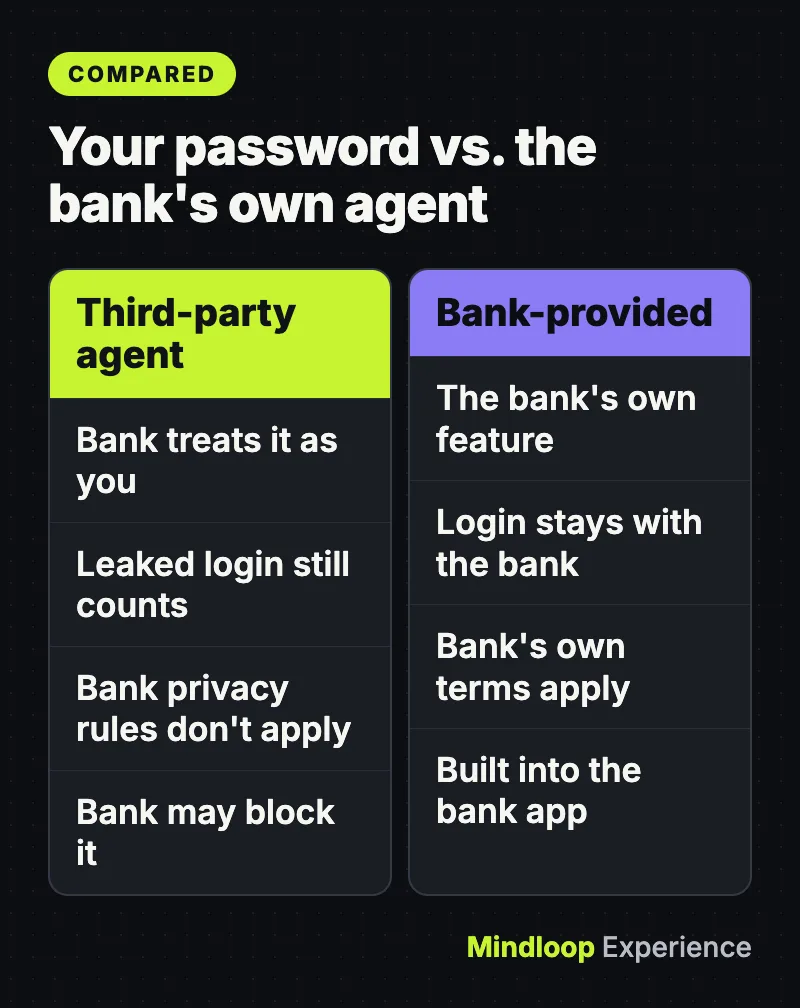
Eigen agent van de bank vs. een agent je wachtwoord geven
| Vraag | Je wachtwoord in een agent van een derde partij | Agent van de bank of officiële koppeling |
|---|---|---|
| Wie volgens de bank handelt | Jij (voorwaarden van Citi en Wells Fargo) | De eigen functie van de bank |
| Als de agent je login lekt | Citi ziet latere toegang als door jou geautoriseerd | Je login gaat niet naar een externe tool |
| Welke privacyregels gelden | Niet die van de bank (Citi, Wells Fargo) | De eigen voorwaarden en kennisgevingen van de bank |
| Kan de bank het blokkeren? | Ja, Chase, Citi en Wells Fargo behouden zich dat recht voor | Het is de eigen tool van de bank |
| Kun je het beperken tot alleen meekijken? | Hangt af van de agent | Kijk in de instellingen van de bank |
Als een agent al geld heeft verplaatst
Handel snel. Timing is belangrijk onder Regulation E als een overboeking toch als ongeautoriseerd blijkt te tellen.
- Stop de agent. Zet hem uit of verwijder de taak in de agent-app, en haal zijn toegang weg bij de gekoppelde apps van je bank als hij daar staat.
- Wijzig je bankwachtwoord en log andere sessies uit. Wijzig daarna het wachtwoord van elk account dat hetzelfde wachtwoord gebruikt.
- Bel de fraudelijn van je bank. Zeg dat een externe AI-tool overboekingen heeft gedaan die je niet bedoelde en dat die tool niet langer bevoegd is. Vraag de bank verdere overboekingen te blokkeren en het tijdstip van je telefoontje te noteren.
- Bevestig het schriftelijk via een beveiligd bericht of per post, met elke overboeking, elk bedrag en elke datum, en bewaar een kopie. Volgens Regulation E sectie 1005.6 mag je een bank “in person, by telephone, or in writing” (persoonlijk, telefonisch of schriftelijk) op de hoogte brengen. Het schriftelijke bericht is dus je bewijs, geen wettelijke verplichting.
- Vraag of de bank het als ongeautoriseerd behandelt. Zo ja, dan begrenst sectie 1005.6 je aansprakelijkheid voor ongeautoriseerde overboekingen met een verloren of gestolen toegangsmiddel op $50 als je het binnen 2 werkdagen nadat je het ontdekte meldt, en daarna in het algemeen op $500. Voor ongeautoriseerde overboekingen op een afschrift meld je het binnen 60 dagen nadat het afschrift is verstuurd, anders kun je aansprakelijk zijn voor latere overboekingen. Die limieten gelden alleen voor ongeautoriseerde overboekingen, en of de overboeking van een agent daaronder valt, is precies de open vraag van hierboven.
Gaat het om een storing en niet om een agent, dan helpt onze gids over vastgelopen overboekingen en Zelle-betalingen tijdens een bankstoring.
In cijfers
$50limiet bij melding binnen 2 werkdagen
$500algemene limiet daarna
60 dagenom fouten op een afschrift te melden
Veelgemaakte fouten
- Denken dat “ongeautoriseerd” betekent “ik wilde het niet”. Onder Regulation E is een overboeking door iemand aan wie je toegang gaf meestal niet ongeautoriseerd, ook als die verder ging dan je vroeg.
- Alleen intrekken in de agent-app. De regel en de nieuwe voorwaarden draaien om de bank op de hoogte brengen. Als je de app verwijdert, weet de bank nog van niets.
- Oude voorwaarden lezen. De overeenkomst van Citi veranderde in november 2026 en die van Wells Fargo verandert op 24 november 2026.
- Je gegevens vergeten. Citi en Wells Fargo zeggen dat hun privacybeleid niet voor de agent geldt; lees de voorwaarden van de maker van de agent.
Wanneer je advies inwint
Als je bank weigert een overboeking terug te draaien waarvan jij vindt dat het wel zou moeten:
- Dien een klacht in bij de CFPB via consumerfinance.gov/complaint. De CFPB stuurt die door naar het bedrijf en zegt dat “most companies respond within 15 days” (de meeste bedrijven binnen 15 dagen reageren). Je kunt ook bellen naar (855) 411-2372.
- Neem contact op met de toezichthouder van de bank. Voor nationale banken en federale spaarinstellingen beheert de OCC HelpWithMyBank.gov, met een zoekfunctie voor banken en een klachtenformulier. Banken met een staatsvergunning vallen onder de banktoezichthouder van je staat.
- Praat met een advocaat voor consumentenrecht of een rechtswinkel als er een groot bedrag op het spel staat, of als de arbitrageclausule of termijnen in je rekeningovereenkomst van toepassing zijn. De overeenkomst van Wells Fargo bevat bijvoorbeeld bindende arbitrage voor de meeste geschillen.
Meer gidsen over geld: Mindloop Money.
Kort samengevat
Banken leggen het risico van agents bij jou. Houd agents weg van je wachtwoord, geef ze alleen-lezen-toegang of toegang tot een kleine rekening, zet meldingen aan, en als je met een agent stopt: laat het de bank weten en bewaar bewijs. Zolang geen toezichthouder of rechter heeft gezegd hoe Regulation E op AI-agents van toepassing is, is dat de veiligste manier om ze te gebruiken.
Veelgestelde vragen
Ben ik aansprakelijk als mijn AI-agent geld naar de verkeerde persoon stuurt?
Onder de nieuwe voorwaarden van Citi, Chase en Wells Fargo behandelt de bank een agent aan wie je toegang gaf alsof die namens jou handelt. Regulation E ziet overboekingen door iemand aan wie je toegang gaf meestal niet als ongeautoriseerd, maar noemt AI-agents niet, dus de vraag is nog niet beslist.
Mag ik ChatGPT of een andere AI-agent mijn bankwachtwoord geven?
Bank of America en Citi raden het af, en volgens de nieuwe voorwaarden van Wells Fargo gebruik je een agent op eigen risico. Citi zegt dat als je je login deelt met een agent van een derde partij, het de handelingen van de agent en elk later gebruik van uitgelekte inloggegevens als door jou geautoriseerd beschouwt.
Hoe trek ik de toegang van een AI-agent tot mijn bankrekening in?
Zet de agent uit en verwijder hem bij de gekoppelde apps van je bank, wijzig je wachtwoord, bel dan de bank om te zeggen dat de agent niet langer bevoegd is en bevestig dat schriftelijk. Volgens de nieuwe voorwaarden van Wells Fargo moet je bewijs van de intrekking bewaren.
Waar kan ik klagen als mijn bank een overboeking door een agent niet terugbetaalt?
Dien een klacht in bij de CFPB via consumerfinance.gov/complaint; die stuurt hem door naar de bank. Nationale banken en federale spaarinstellingen vallen ook onder HelpWithMyBank.gov van de OCC; banken met een staatsvergunning onder de banktoezichthouder van je staat.
Snelle quiz
Wat zegt Citi over handelingen van een agent nadat je gedeelde login is uitgelekt?
- Citi vergoedt het verlies
- Ze gelden als door jou geautoriseerd
- De maker van de agent betaalt
Volgens de overeenkomst van Citi geldt toegang met uitgelekte inloggegevens als door jou geautoriseerd.
Wanneer gaat het nieuwe gedeelte over AI-agents van Wells Fargo in?
- 25 juli 2025
- 18 november 2026
- 24 november 2026
De nieuwe Online Access Agreement geldt vanaf 24 november 2026.
Welke agent-tools zondert het nieuwe gedeelte van Citi uit?
- Agent-tools die Citi zelf aanbiedt
- Alle browseragents
- Agents van grote AI-bedrijven
Citi zegt dat de voorwaarden niet gelden voor agent-tools of -functies die Citi zelf aanbiedt via Citi Online of Citi Mobile.
Bronnen
Links voor het laatst gecontroleerd op 20 november 2026.
- Citi Online User Agreement
- Chase website Terms of Use
- Wells Fargo Online Access Agreement, effective November 24, 2026
- CFPB: Regulation E, 12 CFR 1005.2 Definitions
- CFPB: Official interpretation of 1005.2
- CFPB: Regulation E, 12 CFR 1005.6 Liability of consumer
- TechCrunch: More banks say customers using AI agents are on their own
- TechCrunch: Bank of America asks customers not to share passwords with AI assistants



Schrijf een reactie