Les grandes banques américaines réécrivent leurs conditions de banque en ligne pour les agents IA, et le message est toujours le même : si vous laissez un agent tiers accéder à votre compte, ce qu’il fait est sous votre responsabilité. Voici ce que six banques ont réellement dit, ce que prévoient les règles fédérales sur l’accès que vous confiez à quelqu’un d’autre, une checklist avant de connecter un agent, et que faire si l’un d’eux a déjà déplacé de l’argent. Situation au 20 novembre 2026.
L’essentiel
- Les conditions de Citi et de Chase, et celles de Wells Fargo à partir du 24 novembre 2026, disent que vous êtes responsable de ce que fait un agent IA tiers sur votre compte.
- Citi considère les actions d’un agent comme autorisées par vous, même si les identifiants que vous lui avez donnés fuitent ensuite.
- En général, la Regulation E ne considère pas comme non autorisés les virements effectués par une personne à qui vous avez donné accès, et elle ne mentionne pas les agents IA.
- Ne donnez jamais votre mot de passe à un agent, utilisez un accès en lecture seule ou un petit compte, activez les alertes et révoquez l’accès par écrit, avec preuve.
Ceci est une information générale, pas un conseil juridique ou financier.
Ce qui s’est passé
Le 18 novembre 2026, TechCrunch a rapporté que Citibank avait modifié ses conditions d’utilisation cette semaine-là, prévenant les clients qui utilisent des outils d’IA tiers que tout problème serait le leur, « même s’ils se font pirater ». Un porte-parole de Citi a déclaré à TechCrunch : « Nous avons récemment mis à jour notre Online User Agreement pour clarifier ces risques », ajoutant que « les clients qui choisissent d’accorder l’accès à leur compte à des agents IA tiers sont responsables des activités menées par ces agents ».
Le même article indiquait que PNC « a modifié ses conditions aujourd’hui », que Citizens avait envoyé cette semaine-là un e-mail à ses clients pour les avertir qu’ils sont responsables de tout ce que fait leur assistant IA (selon un e-mail consulté par TechCrunch), et que JPMorgan et Bank of America « ont annoncé des politiques similaires le mois dernier ».
Pour Bank of America, tout remonte au 27 octobre 2026, quand TechCrunch a publié un e-mail adressé aux clients et intitulé « Protecting your finances in the AI World » (Protéger vos finances à l’ère de l’IA). Selon TechCrunch, il demandait aux clients de ne jamais partager leur nom d’utilisateur et leur mot de passe avec une autre personne ou un service extérieur, « y compris un outil ou un agent doté d’IA qui propose d’agir en votre nom », et prévenait : « Si vous partagez vos identifiants, gardez à l’esprit que vous êtes responsable de l’activité résultant de cet accès. » Un porte-parole de la banque a confirmé l’authenticité de l’e-mail.
Les compagnies aériennes résistent aussi (United interdit aux agents IA de réserver des vols), alors même que des outils comme ChatGPT Wallet laissent des agents payer à votre place.
Ce que chaque banque a dit
Nous avons lu les conditions publiées de chaque banque le 20 novembre 2026 lorsque nous pouvions les ouvrir. Le site de Citizens a bloqué notre vérification, et nous n’avons pas trouvé le contrat de banque en ligne de Bank of America ; ces deux lignes reposent donc sur les e-mails rapportés par TechCrunch.
| Banque | Ce qu’elle a dit | Source | Document officiel trouvé ? |
|---|---|---|---|
| Citi | Contrat « last updated November 2026 » (mis à jour en novembre 2026) ; actions des agents tiers traitées « comme autorisées par vous », y compris après une fuite d’identifiants ; les outils d’agent de Citi sont exclus | Citi Online User Agreement | Oui |
| JPMorgan Chase | Vous êtes responsable si un agent comprend mal vos instructions, « effectue des actions non voulues ou dépasse l’autorité que vous lui avez donnée » ; les agents doivent s’identifier | Conditions d’utilisation du site de Chase | Oui (section non datée) |
| Wells Fargo | Les actions d’un agent avec vos identifiants sont « réputées avoir été initiées et autorisées directement par vous » ; vous devez conserver la preuve que vous avez révoqué un agent | Prochain Online Access Agreement, en vigueur le 24 novembre 2026 | Oui |
| Bank of America | Ne partagez pas vos identifiants avec un agent IA ; « vous êtes responsable de l’activité résultant de cet accès » | E-mail aux clients, via TechCrunch | Introuvable ; e-mail uniquement |
| PNC | A modifié ses conditions le 18 novembre, selon TechCrunch | TechCrunch | Non : le contrat publié est daté du 25 juillet 2025 et ne mentionne pas les agents IA |
| Citizens | A prévenu ses clients par e-mail qu’ils sont responsables des actions de leur assistant IA | TechCrunch | Site inaccessible pour notre vérification ; e-mail uniquement |
Le Citi Online User Agreement comporte désormais une section intitulée « Use of Third-party Artificial Intelligence (‘AI’) Agents » (utilisation d’agents d’intelligence artificielle tiers). Elle vous déconseille d’utiliser le moindre agent tiers et précise que si vous lui donnez vos identifiants, « Citi considérera tout accès et toute action de l’agent comme autorisés par vous ». Si ces identifiants sont « partagés à leur tour, divulgués ou distribués de toute autre manière », Citi considère aussi cet accès comme autorisé. La section exclut les outils d’agent que Citi fournit elle-même dans Citi Online ou Citi Mobile, et sa phrase sur la responsabilité se termine par « sauf disposition contraire de la loi applicable ».
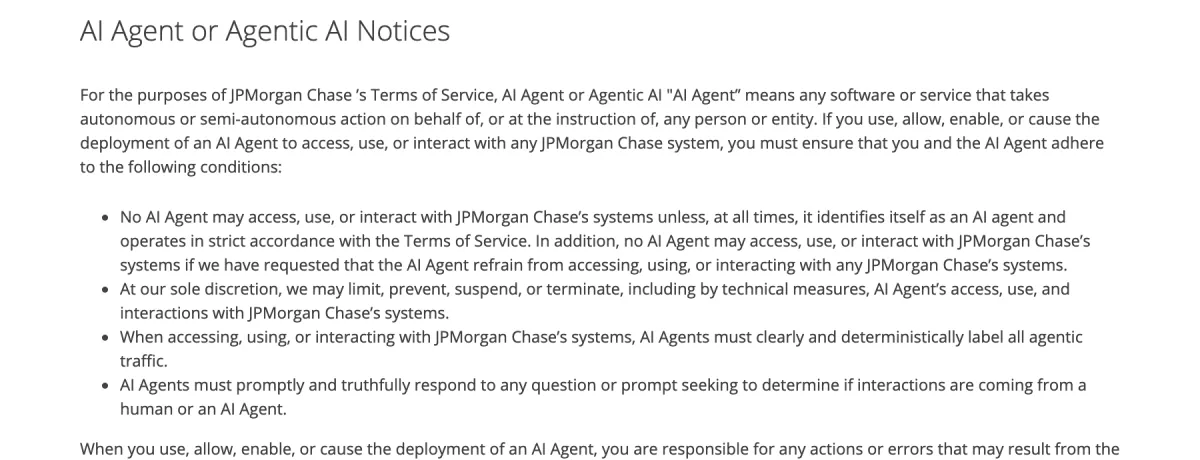
Les conditions d’utilisation de Chase comportent une section intitulée « AI Agent or Agentic AI Notices ». Les agents doivent s’identifier et « étiqueter clairement et de manière déterministe tout le trafic agentique », et Chase peut « limiter, empêcher, suspendre ou résilier » leur accès. La page ne donne aucune date pour cette section.
Le prochain Online Access Agreement de Wells Fargo, en vigueur le 24 novembre 2026, ajoute une section sur les agents IA. Il indique que l’utilisation d’un agent se fait « À VOS PROPRES RISQUES » et que, tant que vous n’avez pas informé la banque que vous avez révoqué un agent, « vous restez responsable de toutes les activités de l’agent IA, dans la mesure permise par la loi ou la réglementation ». Son résumé couvre ces obligations « si et quand nous autorisons l’utilisation de tels agents ».
Pour PNC, le PDF du Digital Services Agreement publié sur son site porte la mention « Effective July 25, 2025 » (en vigueur au 25 juillet 2025) et ne contient aucune formulation sur les agents IA au 20 novembre 2026 : nous n’avons donc pas trouvé la nouvelle formulation de PNC.
Le saviez-vous ?
Le Digital Services Agreement publié sur le site de PNC est toujours indiqué en vigueur au 25 juillet 2025 et ne mentionne pas les agents IA, alors que TechCrunch a rapporté que PNC avait modifié ses conditions le 18 novembre.
Pourquoi les banques peuvent l’affirmer : la Regulation E expliquée simplement
Aux États-Unis, la protection des consommateurs pour les virements électroniques repose sur la Regulation E. Sa définition d’un virement électronique non autorisé (section 1005.2(m)) est un virement « initié par une personne autre que le consommateur sans autorité réelle » et dont vous ne tirez aucun bénéfice. L’exclusion clé : elle ne couvre pas un virement effectué « par une personne à qui le consommateur a fourni le moyen d’accès à son compte, sauf si le consommateur a informé l’établissement financier que les virements de cette personne ne sont plus autorisés ». Un moyen d’accès inclut un « code », comme vos identifiants de connexion.
L’interprétation officielle (commentaire 2(m)-2) en donne la version humaine : si vous confiez votre moyen d’accès à quelqu’un, par exemple un membre de votre famille, et qu’il dépasse l’autorité que vous lui avez donnée, vous êtes « entièrement responsable des virements », sauf si vous avez dit à la banque qu’il n’est plus autorisé. Le commentaire 2(m)-3 ajoute qu’un accès obtenu auprès de vous par vol avec violence ou par fraude compte bien comme non autorisé.
La Regulation E ne mentionne pas les agents IA. La question de savoir si un agent qui comprend mal un prompt, se fait piéger ou divulgue votre mot de passe compte comme « une personne » à qui vous avez fourni un accès n’a jamais été tranchée, et aucune page d’un régulateur que nous avons trouvée n’y répond. Citi et Wells Fargo laissent toutes deux une place à ce qu’exige la loi. Considérez la question comme ouverte et préparez-vous au pire.
Le saviez-vous ?
Selon la Regulation E, si vous donnez votre moyen d’accès à quelqu’un et qu’il dépasse l’autorité que vous lui avez donnée, vous êtes entièrement responsable des virements, sauf si vous avez dit à la banque qu’il n’est plus autorisé.
Avant de connecter un agent IA à un compte bancaire
Passez cette liste en revue avant de donner accès à n’importe quel agent, des assistants de budget aux agents de navigateur qui se connectent à votre place.
- Privilégiez les outils de votre banque. Les conditions de Citi excluent les fonctions d’agent que Citi fournit dans son application. Si votre banque propose son propre assistant ou une connexion officielle, utilisez-les plutôt que de confier vos identifiants à un tiers.
- Ne collez jamais votre nom d’utilisateur et votre mot de passe dans un agent. D’après la formulation de Citi et de Wells Fargo, cette étape rend « autorisé » tout ce que fait l’agent.
- Demandez un accès en lecture seule. Si la tâche est de gérer un budget ou d’analyser vos dépenses, l’agent n’a pas besoin de déplacer de l’argent. Choisissez un accès en consultation seule et refusez les autorisations de paiement.
- Utilisez un compte séparé avec un petit solde. Si un agent doit payer des choses, dirigez-le vers un compte courant qui ne contient que ce que vous êtes prêt à perdre, sans découvert lié à votre épargne.
- Activez les alertes. Configurez des alertes pour chaque virement sortant, nouveau bénéficiaire, changement de mot de passe et connexion depuis un nouvel appareil.
- Verrouillez la connexion elle-même. Activez l’authentification à deux facteurs pour votre banque et votre messagerie, et vérifiez si votre adresse e-mail ou votre mot de passe a fuité avant de les confier à un outil.
- Sachez comment couper l’accès. Repérez où retirer l’agent, dans ses paramètres et dans les applications connectées de votre banque, et comment changer rapidement votre mot de passe.
- Révoquez l’accès d’une manière que vous pouvez prouver. Les prochaines conditions de Wells Fargo indiquent que vous « devez conserver la preuve de cette révocation » et la fournir à la banque sur demande. L’exclusion de la Regulation E dépend elle aussi du fait d’avoir dit à la banque que les virements de cette personne « ne sont plus autorisés ». Appelez la banque, confirmez ensuite par écrit, et gardez des copies ainsi que la date.

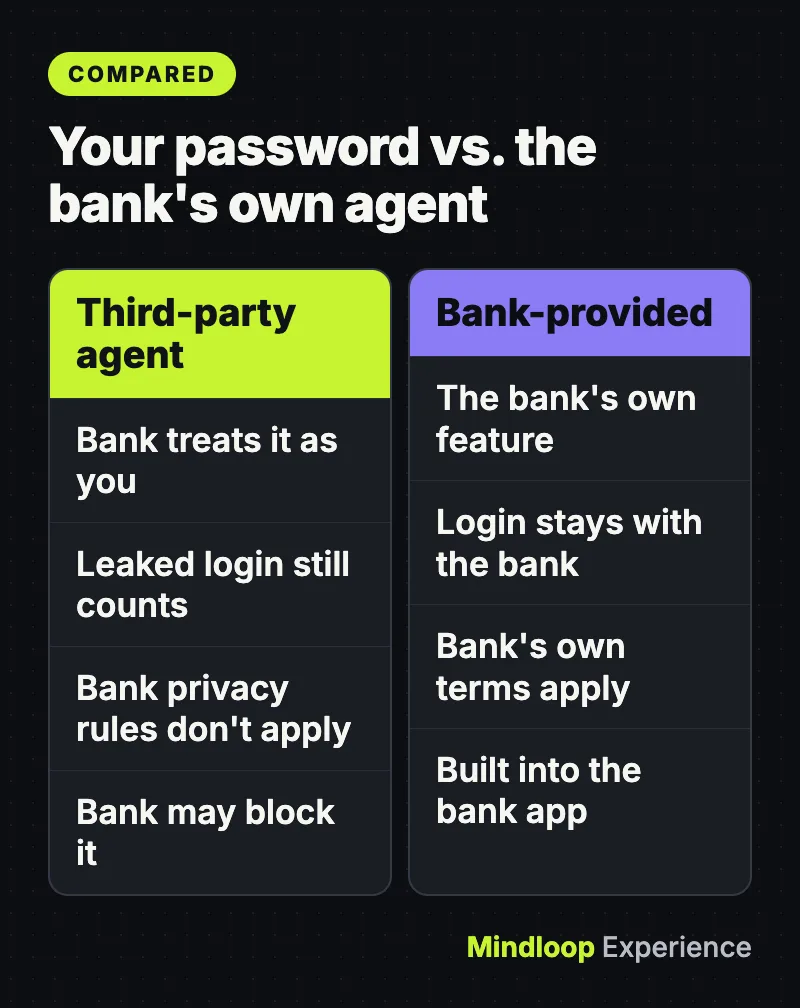
Agent de la banque ou agent avec votre mot de passe
| Question | Votre mot de passe dans un agent tiers | Agent fourni par la banque ou connexion officielle |
|---|---|---|
| Qui la banque considère comme l’auteur des actions | Vous (conditions de Citi et Wells Fargo) | La fonction propre à la banque |
| Si l’agent divulgue vos identifiants | Citi considère les accès ultérieurs comme autorisés par vous | Vos identifiants ne sont pas confiés à un outil extérieur |
| Quelles règles de confidentialité s’appliquent | Pas celles de la banque (Citi, Wells Fargo) | Les conditions et avis propres à la banque |
| La banque peut-elle le bloquer ? | Oui, Chase, Citi et Wells Fargo s’en réservent le droit | C’est l’outil de la banque |
| Pouvez-vous le limiter à la consultation ? | Cela dépend de l’agent | Vérifiez les paramètres de la banque |
Si un agent a déjà déplacé de l’argent
Agissez vite. Les délais comptent selon la Regulation E si un virement s’avère non autorisé.
- Arrêtez l’agent. Désactivez-le ou supprimez la tâche dans l’application de l’agent, et retirez son accès dans les applications connectées de votre banque s’il y figure.
- Changez votre mot de passe bancaire et déconnectez les autres sessions, puis changez le mot de passe de tout compte qui utilise le même.
- Appelez la ligne antifraude de votre banque. Expliquez qu’un outil d’IA extérieur a effectué des virements que vous n’aviez pas voulus et qu’il n’est plus autorisé, demandez à la banque de bloquer tout nouveau virement et de noter l’heure de votre appel.
- Confirmez par écrit via la messagerie sécurisée ou par courrier, en listant chaque virement, son montant et sa date, et gardez-en une copie. La section 1005.6 de la Regulation E vous permet de prévenir une banque « en personne, par téléphone ou par écrit » : la note écrite vous sert donc de preuve, ce n’est pas une obligation légale.
- Demandez si la banque considère le virement comme non autorisé. Si c’est le cas, la section 1005.6 plafonne votre responsabilité pour les virements non autorisés liés à un moyen d’accès perdu ou volé à 50 $ si vous le signalez dans les 2 jours ouvrables suivant le moment où vous l’apprenez, et en général à 500 $ au-delà. Pour les virements non autorisés figurant sur un relevé, signalez-les dans les 60 jours suivant l’envoi du relevé, faute de quoi vous pourriez être responsable des virements ultérieurs. Ces plafonds ne s’appliquent qu’aux virements non autorisés, et savoir si le virement d’un agent en fait partie reste la question ouverte évoquée plus haut.
Si le problème vient d’une panne plutôt que d’un agent, notre guide sur les virements et paiements Zelle bloqués pendant une panne bancaire couvre ce cas.
En chiffres
50 $de plafond si signalé sous 2 jours ouvrables
500 $de plafond général au-delà
60 jourspour signaler une erreur sur un relevé
Erreurs fréquentes
- Croire que « non autorisé » signifie « je ne le voulais pas ». Selon la Regulation E, un virement effectué par une personne à qui vous avez donné accès n’est en général pas non autorisé, même si elle a dépassé ce que vous lui aviez demandé.
- Révoquer l’accès uniquement dans l’application de l’agent. La règle et les nouvelles conditions reposent sur le fait de prévenir la banque. Supprimer l’application ne dit rien à la banque.
- Lire d’anciennes conditions. Le contrat de Citi a changé en novembre 2026 et celui de Wells Fargo change le 24 novembre 2026.
- Oublier vos données. Citi et Wells Fargo précisent que leurs politiques de confidentialité ne couvrent pas l’agent ; lisez les conditions de l’éditeur de l’agent.
Quand demander conseil
Si votre banque refuse d’annuler un virement qu’elle devrait, selon vous, rembourser :
- Déposez une plainte auprès du CFPB sur consumerfinance.gov/complaint. Le CFPB la transmet à l’entreprise et indique que « la plupart des entreprises répondent sous 15 jours ». Vous pouvez aussi appeler le (855) 411-2372.
- Contactez le régulateur de la banque. Pour les banques nationales et les caisses d’épargne fédérales, l’OCC gère HelpWithMyBank.gov, qui propose une recherche de banque et un formulaire de plainte. Les banques à charte d’État sont supervisées par le régulateur bancaire de votre État.
- Consultez un avocat spécialisé en droit de la consommation ou un service d’aide juridique si une somme importante est en jeu, ou si la clause d’arbitrage ou les délais de votre contrat de compte s’appliquent. Le contrat de Wells Fargo, par exemple, prévoit un arbitrage contraignant pour la plupart des litiges.
Plus de guides sur l’argent : Mindloop Money.
En résumé
Les banques vous font porter le risque des agents. Ne donnez jamais votre mot de passe à un agent, accordez-lui un accès en lecture seule ou à un petit compte, activez les alertes et, quand vous cessez de l’utiliser, prévenez la banque et gardez une preuve. Tant qu’un régulateur ou un tribunal n’aura pas précisé comment la Regulation E s’applique aux agents IA, c’est la façon la plus sûre de les utiliser.
Questions fréquentes
Suis-je responsable si mon agent IA envoie de l’argent à la mauvaise personne ?
Selon les nouvelles conditions de Citi, Chase et Wells Fargo, la banque considère qu’un agent à qui vous avez donné accès agit pour vous. En général, la Regulation E ne considère pas comme non autorisés les virements effectués par une personne à qui vous avez fourni un accès, mais elle ne mentionne pas les agents IA : la question n’est donc pas tranchée.
Puis-je donner mon mot de passe bancaire à ChatGPT ou à un autre agent IA ?
Bank of America et Citi le déconseillent, et les prochaines conditions de Wells Fargo précisent que l’utilisation d’un agent se fait à vos propres risques. Citi indique que si vous partagez vos identifiants avec un agent tiers, elle considérera les actions de l’agent, ainsi que toute utilisation ultérieure d’identifiants divulgués, comme autorisées par vous.
Comment révoquer l’accès d’un agent IA à mon compte bancaire ?
Désactivez l’agent et retirez-le des applications connectées de votre banque, changez votre mot de passe, puis appelez la banque pour lui dire que l’agent n’est plus autorisé et confirmez par écrit. Les prochaines conditions de Wells Fargo indiquent que vous devez conserver la preuve de la révocation.
Où porter plainte si ma banque refuse de rembourser un virement fait par un agent ?
Déposez une plainte auprès du CFPB sur consumerfinance.gov/complaint, qui la transmet à la banque. Les banques nationales et les caisses d’épargne fédérales relèvent aussi du site HelpWithMyBank.gov de l’OCC ; les banques à charte d’État, du régulateur bancaire de votre État.
Quiz express
Que dit Citi des actions d’un agent après la fuite de vos identifiants partagés ?
- Citi couvre la perte
- Elles sont considérées comme autorisées par vous
- L’éditeur de l’agent paie
Le contrat de Citi indique qu’elle considérera tout accès avec des identifiants divulgués comme autorisé par vous.
Quand la nouvelle section de Wells Fargo sur les agents IA entre-t-elle en vigueur ?
- 25 juillet 2025
- 18 novembre 2026
- 24 novembre 2026
Le prochain Online Access Agreement entre en vigueur le 24 novembre 2026.
Quels outils d’agent la nouvelle section de Citi exclut-elle ?
- Les outils d’agent fournis par Citi elle-même
- Tous les agents de navigateur
- Les agents des grandes entreprises d’IA
Citi précise que les conditions ne s’appliquent pas aux outils ou fonctions d’agent que Citi fournit via Citi Online ou Citi Mobile.
Sources
Liens vérifiés pour la dernière fois le 20 novembre 2026.
- Citi Online User Agreement
- Chase website Terms of Use
- Wells Fargo Online Access Agreement, effective November 24, 2026
- CFPB: Regulation E, 12 CFR 1005.2 Definitions
- CFPB: Official interpretation of 1005.2
- CFPB: Regulation E, 12 CFR 1005.6 Liability of consumer
- TechCrunch: More banks say customers using AI agents are on their own
- TechCrunch: Bank of America asks customers not to share passwords with AI assistants



Écrire une réponse