Große US-Banken schreiben ihre Bedingungen fürs Onlinebanking für KI-Agenten um, und die Botschaft ist jedes Mal dieselbe: Wenn du einen Agenten eines Drittanbieters in dein Konto lässt, gehen seine Handlungen auf deine Kappe. Hier liest du, was sechs Banken tatsächlich gesagt haben, was die US-Bundesregeln über Zugänge sagen, die du anderen gibst, eine Checkliste für die Anbindung jedes Agenten und was du tun kannst, wenn einer schon Geld bewegt hat. Stand: 20. November 2026.
Das Wichtigste in Kürze
- Die Bedingungen von Citi und Chase sowie die von Wells Fargo ab dem 24. November 2026 sagen, dass du für alles verantwortlich bist, was ein KI-Agent eines Drittanbieters in deinem Konto tut.
- Citi behandelt Aktionen eines Agenten als von dir autorisiert, selbst wenn die Zugangsdaten, die du ihm gegeben hast, später geleakt werden.
- Regulation E behandelt Überweisungen durch jemanden, dem du Zugang gegeben hast, in der Regel nicht als unautorisiert, und KI-Agenten erwähnt sie gar nicht.
- Halte Agenten von deinem Passwort fern, nutze Lesezugriff oder kleine Konten, richte Benachrichtigungen ein und widerrufe schriftlich mit Nachweis.
Dies sind allgemeine Informationen, keine Rechts- oder Finanzberatung.
Was passiert ist
Am 18. November 2026 berichtete TechCrunch, dass die Citibank in jener Woche ihre Nutzungsbedingungen geändert hat: Kunden, die KI-Tools von Drittanbietern nutzen, tragen das Problem selbst, wenn etwas schiefgeht, „selbst wenn sie gehackt werden“. Ein Citi-Sprecher sagte TechCrunch: „Wir haben kürzlich unsere Online User Agreement aktualisiert, um diese Risiken klarer darzustellen“, und fügte hinzu, dass „Kunden, die KI-Agenten von Drittanbietern Zugriff auf ihr Konto gewähren, für die über diese Agenten ausgeführten Aktivitäten verantwortlich sind“.
Laut demselben Bericht hat PNC „heute seine Bedingungen geändert“, Citizens hat Kunden in jener Woche per E-Mail gewarnt, dass sie für alles haften, was ihr KI-Assistent tut (laut einer E-Mail, die TechCrunch vorlag), und JPMorgan sowie Bank of America haben „letzten Monat ähnliche Regeln angekündigt“.
Der Teil zu Bank of America geht auf den 27. Oktober 2026 zurück, als TechCrunch eine Kunden-E-Mail veröffentlichte mit dem Titel „Protecting your finances in the AI World“. Laut TechCrunch bat sie Kunden, Benutzernamen und Passwort nie an eine andere Person oder einen externen Dienst weiterzugeben, „auch nicht an ein KI-gestütztes Tool oder einen Agenten, der anbietet, in deinem Namen zu handeln“, und warnte: „Wenn du deine Zugangsdaten doch teilst, denk daran, dass du für die Aktivitäten verantwortlich bist, die sich aus diesem Zugriff ergeben.“ Ein Sprecher der Bank bestätigte, dass die E-Mail echt ist.
Auch Airlines wehren sich (United verbietet KI-Agenten das Buchen von Flügen), während Tools wie ChatGPT Wallet Agenten für dich bezahlen lassen.
Was die einzelnen Banken gesagt haben
Wir haben am 20. November 2026 die veröffentlichten Bedingungen jeder Bank gelesen, soweit wir sie öffnen konnten. Die Website von Citizens hat unsere Prüfung blockiert, und die Onlinebanking-Vereinbarung von Bank of America haben wir nicht gefunden. Diese beiden Zeilen stützen sich deshalb auf die E-Mails, über die TechCrunch berichtet hat.
| Bank | Was sie gesagt hat | Quelle | Primärdokument gefunden? |
|---|---|---|---|
| Citi | Vereinbarung „zuletzt aktualisiert November 2026“; Aktionen von Drittanbieter-Agenten gelten „als von dir autorisiert“, auch nach geleakten Zugangsdaten; Citis eigene Agenten-Tools ausgenommen | Citi Online User Agreement | Ja |
| JPMorgan Chase | Du bist verantwortlich, wenn ein Agent Anweisungen falsch versteht, „unbeabsichtigte Aktionen ausführt oder die Befugnis überschreitet, die du ihm gegeben hast“; Agenten müssen sich zu erkennen geben | Nutzungsbedingungen der Chase-Website | Ja (Abschnitt ohne Datum) |
| Wells Fargo | Agenten-Aktionen mit deinem Login gelten als „direkt von dir veranlasst und autorisiert“; du musst nachweisen können, dass du einen Agenten widerrufen hast | Kommende Online Access Agreement, gültig ab 24. November 2026 | Ja |
| Bank of America | Zugangsdaten nicht mit einem KI-Agenten teilen; „du bist für die Aktivitäten verantwortlich, die sich aus diesem Zugriff ergeben“ | Kunden-E-Mail, via TechCrunch | Nicht gefunden; nur E-Mail |
| PNC | Hat laut TechCrunch am 18. November seine Bedingungen geändert | TechCrunch | Nein: Die veröffentlichte Vereinbarung ist vom 25. Juli 2025 und enthält nichts zu KI-Agenten |
| Citizens | Hat Kunden per E-Mail mitgeteilt, dass sie für die Aktionen ihres KI-Assistenten haften | TechCrunch | Website blockierte unsere Prüfung; nur E-Mail |
Die Citi Online User Agreement hat jetzt einen Abschnitt mit dem Titel „Use of Third-party Artificial Intelligence (‚AI‘) Agents“. Er rät grundsätzlich davon ab, überhaupt Agenten von Drittanbietern zu nutzen, und sagt: Wenn du einem davon deinen Login gibst, „betrachtet Citi jeden Zugriff und jede Aktion des Agenten als von dir autorisiert“. Werden diese Zugangsdaten „weitergegeben, geleakt oder anderweitig verbreitet“, behandelt Citi auch diesen Zugriff als autorisiert. Ausgenommen sind Agenten-Tools, die Citi selbst in Citi Online oder Citi Mobile anbietet, und der Satz zur Haftung endet mit „soweit nach geltendem Recht nicht anders zulässig“.
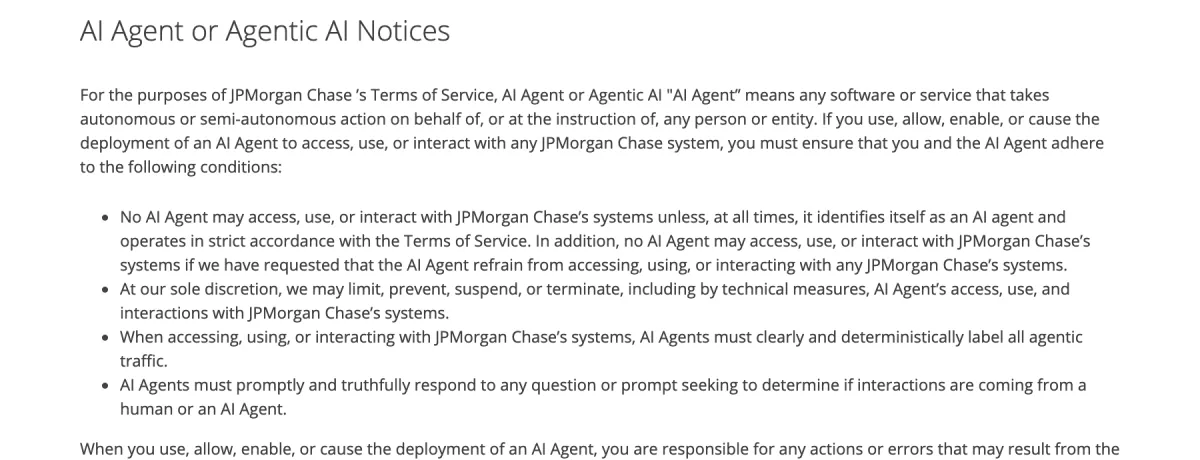
Die Chase-Nutzungsbedingungen haben einen Abschnitt namens „AI Agent or Agentic AI Notices“. Agenten müssen sich zu erkennen geben und „den gesamten agentischen Traffic klar und eindeutig kennzeichnen“, und Chase darf ihren Zugriff „einschränken, verhindern, aussetzen oder beenden“. Ein Datum für diesen Abschnitt nennt die Seite nicht.
Die kommende Online Access Agreement von Wells Fargo, gültig ab 24. November 2026, ergänzt einen Abschnitt zu KI-Agenten. Darin heißt es, die Nutzung eines Agenten erfolge „AUF EIGENES RISIKO“, und bis du der Bank mitteilst, dass du einen Agenten widerrufen hast, „bleibst du für alle Aktivitäten des KI-Agenten verantwortlich, soweit Gesetz oder Vorschriften dies zulassen“. Die Zusammenfassung beschreibt diese Pflichten „falls und sobald wir die Nutzung solcher Agenten erlauben“.
Bei PNC ist das auf der Website veröffentlichte PDF der Digital Services Agreement mit „Effective July 25, 2025“ gekennzeichnet und enthält Stand 20. November 2026 keine Formulierung zu KI-Agenten. Die neue Formulierung von PNC konnten wir also nicht finden.
Schon gewusst?
Die auf der PNC-Website veröffentlichte Digital Services Agreement ist weiterhin als gültig ab 25. Juli 2025 gekennzeichnet und enthält nichts zu KI-Agenten, obwohl TechCrunch berichtet hat, PNC habe seine Bedingungen am 18. November geändert.
Warum Banken das sagen können: Regulation E einfach erklärt
Der US-Verbraucherschutz für elektronische Überweisungen stammt aus Regulation E. Ihre Definition einer unautorisierten elektronischen Geldüberweisung (Abschnitt 1005.2(m)) ist eine Überweisung, die „von einer anderen Person als dem Verbraucher ohne tatsächliche Befugnis veranlasst wird“ und von der du keinen Vorteil hast. Die entscheidende Ausnahme: Nicht erfasst ist eine Überweisung „durch eine Person, der der Verbraucher das Zugangsmittel zu seinem Konto überlassen hat, es sei denn, der Verbraucher hat dem Finanzinstitut mitgeteilt, dass Überweisungen durch diese Person nicht mehr autorisiert sind“. Zu einem Zugangsmittel zählt auch ein „Code“, etwa dein Login.
Die offizielle Auslegung (Kommentar 2(m)-2) liefert die menschliche Version: Gibst du dein Zugangsmittel jemandem, etwa einem Familienmitglied, und überschreitet diese Person die Befugnis, die du ihr gegeben hast, haftest du „voll für die Überweisungen“, es sei denn, du hast der Bank mitgeteilt, dass sie nicht mehr autorisiert ist. Kommentar 2(m)-3 ergänzt, dass ein Zugang, der dir durch Raub oder Betrug abgenommen wurde, sehr wohl als unautorisiert gilt.
Regulation E erwähnt KI-Agenten nicht. Ob ein Agent, der einen Prompt falsch versteht, ausgetrickst wird oder dein Passwort leakt, als „Person“ gilt, der du Zugang überlassen hast, ist nicht geklärt, und keine Seite einer Aufsichtsbehörde, die wir gefunden haben, beantwortet das. Citi und Wells Fargo lassen beide Raum für das, was das Gesetz verlangt. Betrachte die Frage als offen und plane für den schlimmsten Fall.
Schon gewusst?
Nach Regulation E haftest du voll für die Überweisungen, wenn du jemandem dein Zugangsmittel gibst und diese Person die eingeräumte Befugnis überschreitet, es sei denn, du hast der Bank mitgeteilt, dass sie nicht mehr autorisiert ist.
Bevor du einen KI-Agenten mit einem Bankkonto verbindest
Geh diese Liste durch, bevor du irgendeinem Agenten Zugriff gibst, vom Budget-Assistenten bis zum Browser-Agenten, der sich für dich einloggt.
- Nutze lieber die Tools der Bank. Citis Bedingungen nehmen Agenten-Funktionen aus, die Citi in der eigenen App anbietet. Hat deine Bank einen eigenen Assistenten oder eine offizielle Anbindung, nimm diese, statt einem Drittanbieter deinen Login zu geben.
- Füg nie Benutzernamen und Passwort in einen Agenten ein. Nach der Formulierung von Citi und Wells Fargo macht genau dieser Schritt alles, was der Agent tut, zu „autorisierten“ Aktionen.
- Verlang Lesezugriff. Geht es um Budgetplanung oder die Analyse deiner Ausgaben, muss der Agent kein Geld bewegen. Wähl einen Nur-Lese-Zugang und lehn Zahlungsberechtigungen ab.
- Nutze ein separates Konto mit wenig Guthaben. Muss ein Agent Dinge bezahlen, gib ihm ein Girokonto, auf dem nur so viel liegt, wie du zu verlieren bereit bist, ohne Dispo, der mit dem Sparkonto verknüpft ist.
- Schalte Benachrichtigungen ein. Richte Alerts für jede ausgehende Überweisung, jeden neuen Empfänger, jede Passwortänderung und jeden Login von einem neuen Gerät ein.
- Sichere den Login selbst ab. Aktiviere die Zwei-Faktor-Authentifizierung für deine Bank und dein E-Mail-Konto, und prüf, ob deine E-Mail-Adresse oder dein Passwort geleakt wurde, bevor du einem Tool damit vertraust.
- Wisse, wie du den Zugang kappst. Finde heraus, wo du den Agenten entfernst, in seinen Einstellungen und unter den verbundenen Apps deiner Bank, und wie du dein Passwort schnell änderst.
- Widerrufe so, dass du es beweisen kannst. Laut den kommenden Bedingungen von Wells Fargo „musst du einen Nachweis über diesen Widerruf aufbewahren“ und ihn der Bank auf Anfrage vorlegen. Auch die Ausnahme in Regulation E hängt davon ab, dass du der Bank mitteilst, dass Überweisungen durch diese Person „nicht mehr autorisiert sind“. Ruf die Bank an, bestätige es danach schriftlich und bewahr Kopien und das Datum auf.

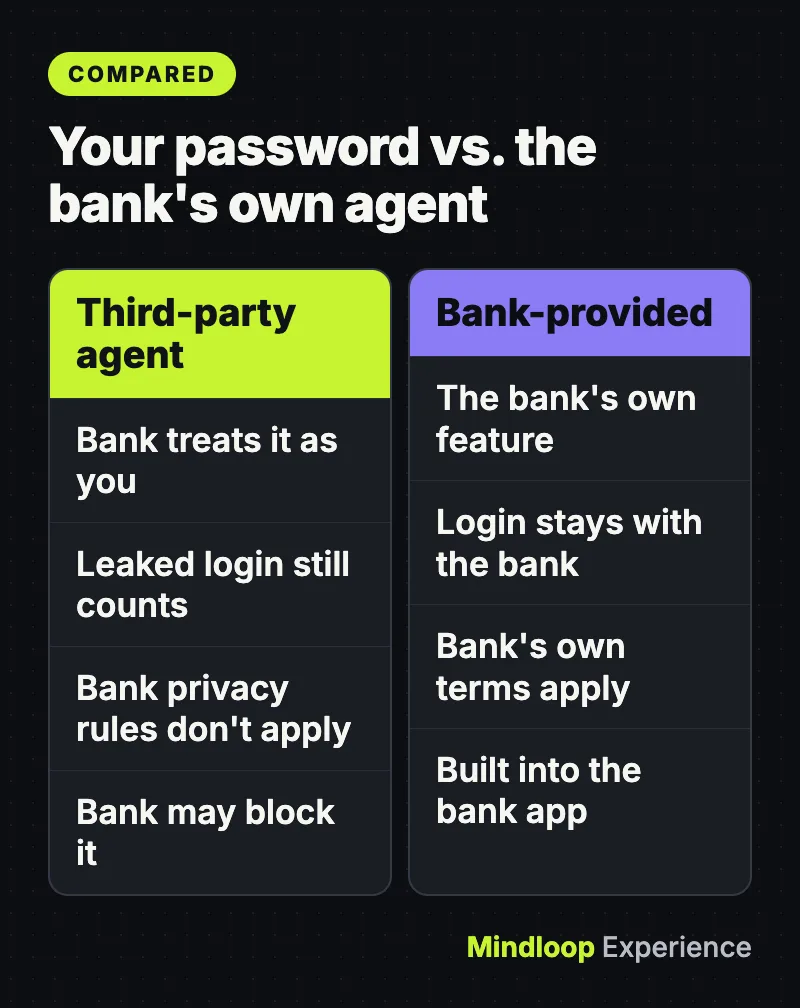
Agent der Bank vs. dein Passwort in einem fremden Agenten
| Frage | Dein Passwort in einem Drittanbieter-Agenten | Agent der Bank oder offizielle Anbindung |
|---|---|---|
| Wen die Bank als handelnd betrachtet | Dich (Bedingungen von Citi und Wells Fargo) | Die eigene Funktion der Bank |
| Wenn der Agent deinen Login leakt | Citi behandelt späteren Zugriff als von dir autorisiert | Dein Login geht nicht an ein externes Tool |
| Wessen Datenschutzregeln gelten | Nicht die der Bank (Citi, Wells Fargo) | Die eigenen Bedingungen und Hinweise der Bank |
| Kann die Bank es blockieren? | Ja, Chase, Citi und Wells Fargo behalten sich das Recht vor | Es ist das eigene Tool der Bank |
| Kannst du es auf Lesezugriff beschränken? | Hängt vom Agenten ab | Prüf die Einstellungen der Bank |
Wenn ein Agent schon Geld bewegt hat
Handle schnell. Nach Regulation E kommt es auf das Timing an, falls eine Überweisung doch als unautorisiert gilt.
- Stopp den Agenten. Schalte ihn ab oder lösch die Aufgabe in der Agenten-App, und entzieh ihm den Zugriff unter den verbundenen Apps deiner Bank, falls er dort aufgeführt ist.
- Ändere dein Bankpasswort und melde andere Sitzungen ab. Ändere danach das Passwort bei jedem Konto, das dasselbe nutzt.
- Ruf die Betrugshotline deiner Bank an. Sag, dass ein externes KI-Tool Überweisungen getätigt hat, die du nicht wolltest, und nicht mehr autorisiert ist. Bitte die Bank, weitere Überweisungen zu sperren und die Uhrzeit deines Anrufs zu notieren.
- Bestätige es schriftlich per sicherer Nachricht oder Post, mit jeder Überweisung, jedem Betrag und jedem Datum, und behalte eine Kopie. Regulation E Abschnitt 1005.6 erlaubt dir, die Bank „persönlich, telefonisch oder schriftlich“ zu informieren. Die schriftliche Notiz ist also dein Nachweis, keine rechtliche Pflicht.
- Frag, ob die Bank es als unautorisiert behandelt. Wenn ja, begrenzt Abschnitt 1005.6 deine Haftung für unautorisierte Überweisungen mit einem verlorenen oder gestohlenen Zugangsmittel auf 50 $, wenn du es innerhalb von 2 Geschäftstagen nach Kenntnis meldest, und danach in der Regel auf 500 $. Bei unautorisierten Überweisungen auf einem Kontoauszug musst du innerhalb von 60 Tagen nach Versand des Auszugs melden, sonst haftest du womöglich für spätere Überweisungen. Diese Obergrenzen gelten nur für unautorisierte Überweisungen, und ob die Überweisung eines Agenten darunter fällt, ist genau die offene Frage von oben.
Geht es um einen Ausfall statt um einen Agenten, hilft unser Ratgeber zu hängenden Überweisungen und Zelle-Zahlungen bei einem Bankausfall.
Die Zahlen
50 $Obergrenze bei Meldung binnen 2 Geschäftstagen
500 $allgemeine Obergrenze danach
60 Tageum Fehler auf dem Kontoauszug zu melden
Häufige Fehler
- Annehmen, „unautorisiert“ heiße „Ich wollte das nicht“. Nach Regulation E ist eine Überweisung durch jemanden, dem du Zugang gegeben hast, in der Regel nicht unautorisiert, selbst wenn diese Person mehr getan hat, als du wolltest.
- Nur in der Agenten-App widerrufen. Die Regel und die neuen Bedingungen hängen davon ab, dass du die Bank informierst. Wenn du die App löschst, erfährt die Bank davon nichts.
- Alte Bedingungen lesen. Die Vereinbarung von Citi hat sich im November 2026 geändert, die von Wells Fargo ändert sich am 24. November 2026.
- Deine Daten vergessen. Citi und Wells Fargo sagen, dass ihre Datenschutzrichtlinien den Agenten nicht abdecken; lies die Bedingungen des Agenten-Anbieters.
Wann du dir Hilfe holen solltest
Wenn deine Bank sich weigert, eine Überweisung rückgängig zu machen, bei der sie das deiner Meinung nach tun müsste:
- Reich eine Beschwerde beim CFPB ein unter consumerfinance.gov/complaint. Das CFPB leitet sie an das Unternehmen weiter und sagt, „die meisten Unternehmen antworten innerhalb von 15 Tagen“. Du kannst auch unter (855) 411-2372 anrufen.
- Wende dich an die Aufsicht der Bank. Für National Banks und Federal Savings Associations betreibt das OCC HelpWithMyBank.gov mit einer Bankensuche und einem Beschwerdeformular. Banken mit einer Zulassung auf Bundesstaatsebene beaufsichtigt die Bankenaufsicht deines Bundesstaats.
- Sprich mit einem Anwalt für Verbraucherrecht oder einer Rechtsberatungsstelle, wenn es um viel Geld geht oder wenn die Schiedsklausel oder Fristen deiner Kontovereinbarung greifen. Die Vereinbarung von Wells Fargo zum Beispiel sieht für die meisten Streitfälle ein verbindliches Schiedsverfahren vor.
Mehr Ratgeber rund ums Geld: Mindloop Money.
Fazit
Banken laden das Risiko durch Agenten bei dir ab. Halte Agenten von deinem Passwort fern, gib ihnen nur Lesezugriff oder Zugang zu einem kleinen Konto, schalte Benachrichtigungen ein, und wenn du einen nicht mehr nutzt, sag es der Bank und bewahr einen Nachweis auf. Bis eine Aufsichtsbehörde oder ein Gericht klärt, wie Regulation E auf KI-Agenten passt, ist das der sicherste Weg, sie zu nutzen.
Häufige Fragen
Hafte ich, wenn mein KI-Agent Geld an die falsche Person schickt?
Nach den neuen Bedingungen von Citi, Chase und Wells Fargo behandelt die Bank einen Agenten, dem du Zugang gegeben hast, als in deinem Auftrag handelnd. Regulation E behandelt Überweisungen durch jemanden, dem du Zugang überlassen hast, in der Regel nicht als unautorisiert, erwähnt KI-Agenten aber nicht. Die Frage ist also nicht geklärt.
Darf ich ChatGPT oder einem anderen KI-Agenten mein Bankpasswort geben?
Bank of America und Citi raten davon ab, und laut den kommenden Bedingungen von Wells Fargo erfolgt die Nutzung von Agenten auf eigenes Risiko. Citi sagt: Wenn du deinen Login mit einem Drittanbieter-Agenten teilst, behandelt die Bank die Aktionen des Agenten und jede spätere Nutzung geleakter Zugangsdaten als von dir autorisiert.
Wie widerrufe ich den Zugriff eines KI-Agenten auf mein Bankkonto?
Schalte den Agenten ab und entferne ihn aus den verbundenen Apps deiner Bank, ändere dein Passwort, ruf dann die Bank an, um mitzuteilen, dass der Agent nicht mehr autorisiert ist, und bestätige das schriftlich. Laut den kommenden Bedingungen von Wells Fargo musst du einen Nachweis über den Widerruf aufbewahren.
Wo kann ich mich beschweren, wenn meine Bank eine Überweisung durch einen Agenten nicht erstattet?
Reich beim CFPB unter consumerfinance.gov/complaint eine Beschwerde ein; es leitet sie an die Bank weiter. Für National Banks und Federal Savings Associations gibt es außerdem HelpWithMyBank.gov vom OCC; für Banken mit Zulassung auf Bundesstaatsebene ist die Bankenaufsicht deines Bundesstaats zuständig.
Kurzes Quiz
Was sagt Citi über Agenten-Aktionen, nachdem dein geteilter Login geleakt wurde?
- Citi übernimmt den Schaden
- Sie gelten als von dir autorisiert
- Der Agenten-Anbieter zahlt
Laut Citis Vereinbarung gilt ein Zugriff mit geleakten Zugangsdaten als von dir autorisiert.
Wann tritt der neue Abschnitt von Wells Fargo zu KI-Agenten in Kraft?
- 25. Juli 2025
- 18. November 2026
- 24. November 2026
Die kommende Online Access Agreement gilt ab dem 24. November 2026.
Welche Agenten-Tools nimmt Citis neuer Abschnitt aus?
- Agenten-Tools, die Citi selbst anbietet
- Alle Browser-Agenten
- Agenten großer KI-Unternehmen
Laut Citi gelten die Bedingungen nicht für Agenten-Tools oder -Funktionen, die Citi über Citi Online oder Citi Mobile anbietet.
Quellen
Links zuletzt geprüft am 20. November 2026.
- Citi Online User Agreement
- Chase website Terms of Use
- Wells Fargo Online Access Agreement, effective November 24, 2026
- CFPB: Regulation E, 12 CFR 1005.2 Definitions
- CFPB: Official interpretation of 1005.2
- CFPB: Regulation E, 12 CFR 1005.6 Liability of consumer
- TechCrunch: More banks say customers using AI agents are on their own
- TechCrunch: Bank of America asks customers not to share passwords with AI assistants



Kommentar schreiben