تصلك رسالة نصية تقول إن طردك عالق في المستودع ويحتاج إلى رسوم إعادة توصيل قدرها 1.45 دولار. ويصلك بريد من «مصرفك» يخبرك بأن جهازًا جديدًا سجّل الدخول وأن عليك تأكيد بياناتك خلال 24 ساعة. ويتصل بك شخص يدّعي أنه من فريق مكافحة الاحتيال، ويعرف اسمك وآخر أربعة أرقام من بطاقتك. الحالات الثلاث تصيّد احتيالي كلاسيكي، وكلها تنجح لأنها تصل في لحظة انشغال وتطلب منك إجراءً واحدًا سريعًا.
أهم النقاط
- كان التصيّد الاحتيالي أكثر شكاوى الجرائم الإلكترونية شيوعًا لدى FBI في 2025، بواقع 191,561 شكوى تصيّد وانتحال.
- مع الذكاء الاصطناعي الذي يكتب رسائل بلا أخطاء، ابحث عن الضغط بدلًا من ذلك: السلطة، والاستعجال، والعاطفة، والندرة، والأحداث الجارية.
- عاين الرابط واقرأ النطاق الحقيقي، أو تجاهل الرسالة وتواصل مع الشركة بطريقة أخرى.
- في المملكة المتحدة، أعِد توجيه رسائل البريد الاحتيالية إلى report@phishing.gov.uk والرسائل النصية إلى 7726؛ وفي الولايات المتحدة استخدم ReportFraud.ftc.gov وic3.gov.
للاحتيال أنماط ثابتة، وهذه الأنماط تبقى كما هي سواء جاء الطُّعم عبر البريد أو الرسائل النصية أو الهاتف. إليك علامات التحذير التي ما زالت مهمة بعد أن أصبحت رسائل الاحتيال تُكتب غالبًا بلا أي خطأ، وكيف تفحص رابطًا دون النقر عليه، وماذا تفعل إذا نقرت بالفعل، وأين تبلّغ عن ذلك في المملكة المتحدة والولايات المتحدة.
ما حجم المشكلة؟
التصيّد الاحتيالي هو أكثر الشكاوى التي يتلقاها FBI عن الجرائم الإلكترونية. فقد سجّل تقرير الجرائم الإلكترونية لعام 2025 نحو 191,561 شكوى تصيّد وانتحال، وهو أكثر من أي نوع آخر من الجرائم. وبلغت الخسائر المبلَّغ عنها في هذه الفئة نحو 215.8 مليون دولار في 2025، أي قرابة ثلاثة أضعاف رقم 2024. وعلى مستوى جميع أنواع الجرائم، تلقّى مركز شكاوى الجرائم الإلكترونية التابع لـFBI عدد 1,008,597 شكوى وسجّل خسائر بقيمة 20.877 مليار دولار.
وترى لجنة التجارة الفيدرالية (FTC) الصورة نفسها من جهة المستهلكين. ففي شهادة أمام الكونغرس في مارس 2026، قالت إنها تلقّت 3 ملايين بلاغ احتيال في 2025، بخسائر مبلَّغ عنها قدرها 15.9 مليار دولار، ارتفاعًا من 2.6 مليون بلاغ وأكثر من 12 مليار دولار في العام السابق. وكان احتيال الانتحال، حين يتظاهر شخص بأنه مصرف أو شركة أو جهة حكومية، أكثر أنواع الاحتيال المبلَّغ عنها، بأكثر من مليون بلاغ.
وفي المملكة المتحدة، يدير المركز الوطني للأمن السيبراني (NCSC) خدمة للإبلاغ عن رسائل البريد والمواقع الاحتيالية. وحتى أكتوبر 2026 كان قد تلقّى أكثر من 60.5 مليون بلاغ، أدت إلى إزالة 267,300 عملية احتيال عبر 472,300 عنوان ويب. والشركات مستهدفة أيضًا: فقد وجد مسح خروقات الأمن السيبراني 2025/2026 الحكومي، المنشور في أبريل 2026، أن التصيّد كان أكثر الهجمات شيوعًا بفارق كبير، إذ تعرّضت له 38% من الشركات البريطانية في العام السابق.
بالأرقام
191,561شكوى تصيّد وانتحال لدى FBI
1,008,597شكوى لدى FBI لجميع أنواع الجرائم
38%من الشركات البريطانية تعرّضت للتصيّد
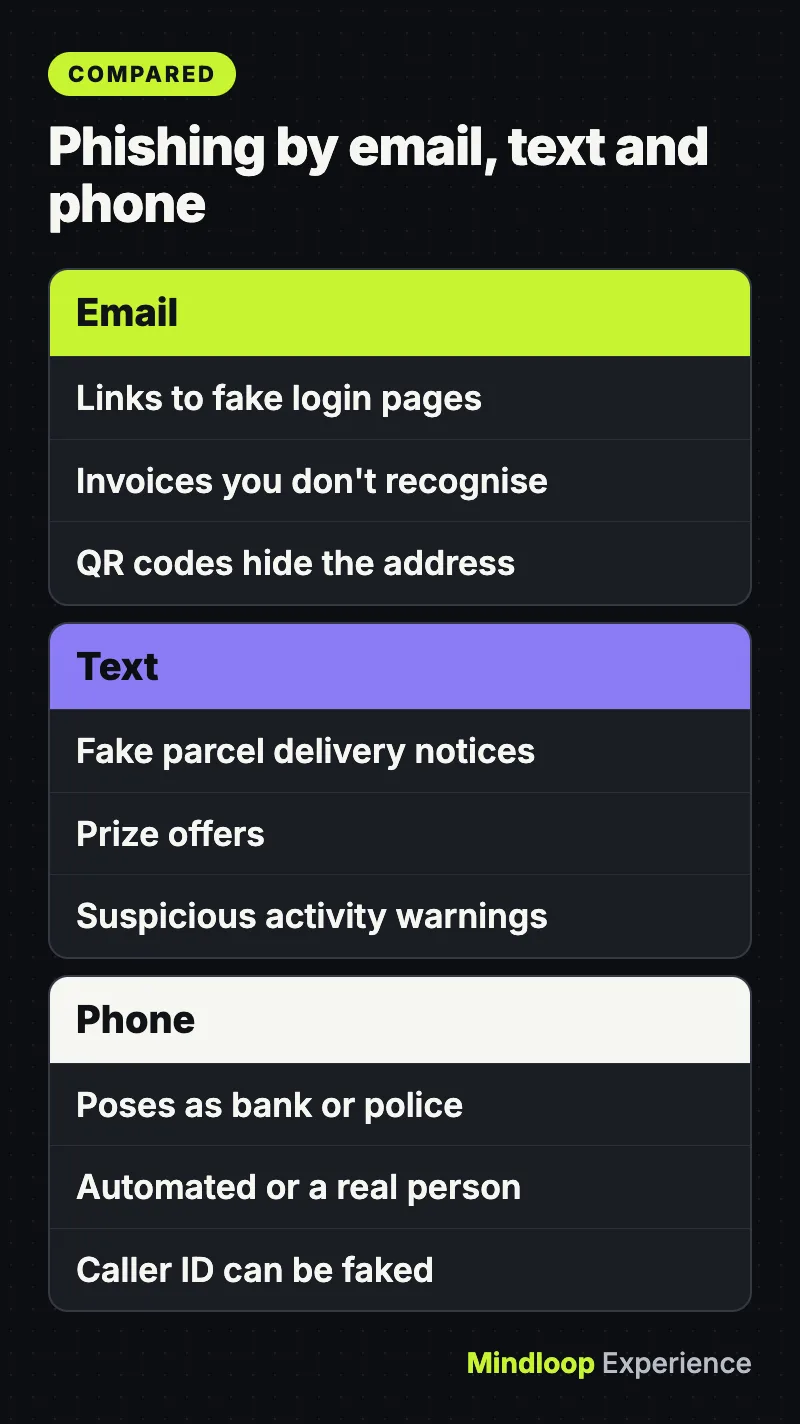
ثلاث طرق يصلك بها الطُّعم
يعرّف FBI التصيّد بأنه رسائل بريد ورسائل نصية ومكالمات غير مرغوب فيها تتظاهر بأنها من شركة موثوقة للحصول على بيانات شخصية أو مالية أو بيانات تسجيل الدخول.
البريد الإلكتروني
يريد التصيّد عبر البريد عادةً أن تنقر على رابط يقودك إلى صفحة تسجيل دخول مزيفة أو أن تفتح مرفقًا. وتسرد FTC القصص التي يرويها المحتالون عادةً: يدّعون وجود مشكلة في حسابك أو في بيانات الدفع، أو يقولون إنهم رصدوا محاولات دخول مريبة، أو يرفقون فاتورة لا تعرفها، أو يعرضون استردادًا ماليًا أو قسيمة مجانية.
ويحذّر NCSC أيضًا من أن المجرمين يضعون بشكل متزايد رموز QR داخل رسائل التصيّد. فالرمز يُخفي عنوان الموقع حتى تمسحه، وغالبًا على الهاتف حيث يصعب فحص العنوان.
الرسائل النصية (التصيّد بالرسائل القصيرة)
من أمثلة FTC على الرسائل النصية الاحتيالية: إشعارات توصيل طرود مزيفة، وفواتير غير معروفة، وعروض جوائز، وتحذيرات من نشاط مريب في حسابك.
المكالمات الهاتفية (التصيّد الصوتي)
بحسب NCSC، يتصل المحتالون فجأة متظاهرين بأنهم من جهة تثق بها، مثل مصرفك أو الشرطة. وقد تكون المكالمة آلية أو من شخص حقيقي، والهدف عادةً الحصول على بياناتك المصرفية أو إقناعك بتحويل أموال. ويمكن تزييف هوية المتصل، لذا فظهور رقم مألوف على الشاشة لا يثبت شيئًا.
العلامات الحمراء التي ما زالت تنفع
كانت الأخطاء الإملائية في الماضي هي ما يفضح الرسالة. أما الآن فتنبّه وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) إلى أنه في عصر الذكاء الاصطناعي، ستأتي بعض الرسائل بقواعد وإملاء مثاليين، لذا عليك البحث عن علامات أخرى. وأكثرها موثوقية يتعلق بالضغط، لا بالمظهر.
يصنّف NCSC العلامات الكاشفة على النحو التالي:
- السلطة. تدّعي الرسالة أنها من جهة رسمية: مصرفك، أو طبيب، أو محامٍ، أو جهة حكومية.
- الاستعجال. أمامك «24 ساعة» أو عليك التصرف «فورًا»، وغالبًا مع تهديد بغرامة أو بإغلاق الحساب.
- العاطفة. الصياغة مصمَّمة لتثير فيك الذعر أو الأمل أو الفضول.
- الندرة. تعرض شيئًا نادرًا، مثل تذاكر أو أموال أو علاج.
- الأحداث الجارية. تستغل الأخبار أو موسمًا معيّنًا من العام، مثل المواعيد النهائية للضرائب.
وتضيف CISA ثلاثة فحوص عملية أخرى: طلبات إرسال بيانات شخصية أو مالية، والروابط المختصرة غير الموثوقة، والعناوين أو الروابط التي تبدو صحيحة تقريبًا، مثل “amaz a n.com”.
قاعدة واحدة تحسم معظم الحالات. يقول NCSC إن مصرفك، أو أي جهة رسمية أخرى، لن يطلب منك أبدًا تقديم بيانات شخصية عبر البريد الإلكتروني، ولن يتصل بك ليطلب تأكيد بيانات حسابك المصرفي. وتقول FTC إن الشركات الموثوقة لن ترسل بريدًا أو رسالة نصية فيها رابط لتحديث بيانات الدفع.
هل تعلم؟
لم تعد الأخطاء الإملائية دليلًا موثوقًا. تحذّر CISA من أن بعض رسائل التصيّد في عصر الذكاء الاصطناعي تأتي بقواعد وإملاء مثاليين، لذا راقب الضغط بدلًا من ذلك.
كيف تفحص رابطًا أو مرسلًا دون النقر
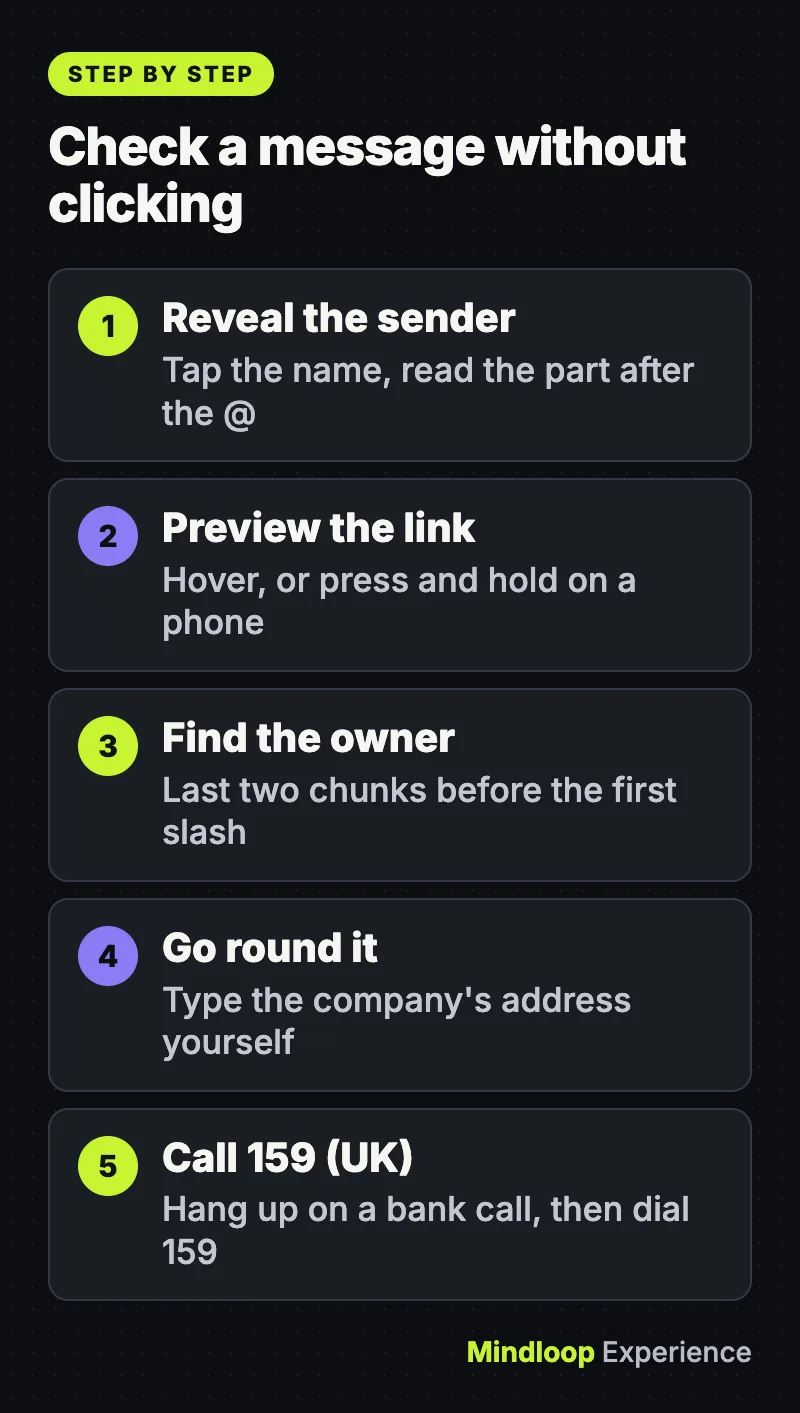
اقرأ العنوان الحقيقي للمرسل
يعرض تطبيق البريد اسمًا ظاهرًا يستطيع أي شخص أن يضبطه على «PayPal Support» أو «HMRC». انقر على الاسم لتكشف العنوان الفعلي خلفه. المهم هو الجزء الذي يلي علامة @. فالرسالة الصادرة عن شركة كبرى من حساب بريد مجاني، أو من نطاق أُلصقت به كلمات إضافية، علامة تحذير قوية.
اعثر على النطاق الحقيقي في الرابط
على الكمبيوتر، مرّر المؤشر فوق الرابط فتظهر الوجهة الحقيقية أسفل نافذة المتصفح. وعلى الهاتف، اضغط مطولًا على الرابط لمعاينته دون فتحه.
ثم اقرأ النطاق جيدًا. الجزء المهم يقع قبل أول شرطة مائلة مفردة مباشرة، وآخر جزأين منه هما ما يكشفان المالك. في paypal.com.account-check.example/login المالك هو account-check.example وليس PayPal. وفي login.yourbank.co.uk/help المالك هو yourbank.co.uk، لأن .co.uk تعمل بوصفها نهاية واحدة. ويعتمد المحتالون على أن الناس يقرؤون من اليسار إلى اليمين ويتوقفون بمجرد رؤية اسم مألوف.
التفّ حول الرسالة ولا تمرّ عبرها
أكثر الفحوص أمانًا هو أن تتجاهل الرسالة تمامًا. إذا ظننت أن الرسالة قد تكون حقيقية، تنصح CISA بالبحث عن طريقة أخرى للتواصل مع الشركة أو الشخص: اكتب عنوان الموقع بنفسك أو استخدم محرك بحث، وإذا أرسل لك صديق شيئًا غريبًا فاتصل به أو راسله على رقم لديك مسبقًا.
وفي المكالمات المتعلقة بالمال في المملكة المتحدة، أغلق الخط واتصل بالرقم 159. وتقول Stop Scams UK، الهيئة التي تديره، إن الرقم يوصل عملاء أكثر من 99% من الحسابات الجارية في مصارف التجزئة البريطانية مباشرة بمصرفهم، ولا يمكن تزييفه. وإلا فاستخدم الرقم المدوَّن على ظهر بطاقتك.
إذا كنت قد نقرت بالفعل
لا تدع الحرج يبطئك؛ فالسرعة هي الأهم. وتتلخص إرشادات NCSC حول ما تفعله إذا شاركت معلومات حساسة في الخطوات التالية:
- هل أعطيت بيانات مصرفك أو بطاقتك؟ اتصل بمصرفك فورًا على الرقم المدوَّن على بطاقتك أو في موقعه الرسمي.
- هل كتبت كلمة مرور؟ غيّرها في ذلك الحساب وفي أي حساب آخر يستخدم كلمة المرور نفسها. ويقترح NCSC التحول إلى مفتاح المرور (passkey) حيثما توفّر.
- هل فتحت مرفقًا أو ثبّتت شيئًا؟ أجرِ فحصًا كاملًا ببرنامج مكافحة الفيروسات ودعه يزيل ما يجده. وتقدّم FTC النصيحة نفسها: حدّث برنامج الحماية، ثم أجرِ فحصًا.
- هل كان جهاز عمل؟ أبلغ فريق تقنية المعلومات الآن.
- هل خسرت مالًا؟ أبلغ مصرفك وبلّغ عن الأمر بوصفه جريمة (انظر أدناه).
في الولايات المتحدة، إذا كان المحتال قد حصل على رقم الضمان الاجتماعي أو رقم بطاقتك الائتمانية أو حسابك المصرفي، توجّه FTC الضحايا إلى IdentityTheft.gov للحصول على خطة استعادة خطوة بخطوة. ومن المفيد أيضًا التحقق من الحسابات القديمة التي ما زالت تستخدم اسم المستخدم الخاص بك.
أين تبلّغ عنه
في المملكة المتحدة
- رسائل البريد الاحتيالية: أعِد توجيهها إلى report@phishing.gov.uk. ويقول NCSC إنه يمكنك إرسال الرسائل التي تبدو مريبة حتى لو لم تكن متأكدًا، ولا داعي لإعادة توجيه الرسائل الموجودة أصلًا في مجلد البريد المزعج.
- الرسائل النصية الاحتيالية: أعِد توجيهها مجانًا إلى 7726، وهو رقم تدعمه معظم شركات الاتصالات البريطانية، كي تتمكن شبكتك من التحقيق وحظر المرسل.
- إذا خسرت مالًا أو تعرّضت للاختراق: في إنجلترا وويلز وأيرلندا الشمالية، بلّغ Report Fraud عبر الإنترنت أو على الرقم 0300 123 2040. وفي اسكتلندا، اتصل بشرطة اسكتلندا على 101.
في الولايات المتحدة
- الرسائل النصية الاحتيالية: أعِد توجيهها إلى 7726 (SPAM)، وبلّغ عنها في تطبيق المراسلة، وبلّغ FTC عنها عبر ReportFraud.ftc.gov.
- رسائل البريد الاحتيالية: استخدم زر الإبلاغ في تطبيق البريد كما توصي CISA، وأعِد توجيه الرسالة إلى مجموعة مكافحة التصيّد (APWG) على reportphishing@apwg.org. وتطلب APWG استخدام خيار “Forward as attachment” (إعادة التوجيه كمرفق) إن كان تطبيقك يدعمه، لأنه يمنحها تفاصيل أكثر لتتبّع موقع الاحتيال.
- الجرائم الإلكترونية التي سبّبت خسائر: قدّم شكوى إلى مركز شكاوى الجرائم الإلكترونية التابع لـFBI على ic3.gov.
Recognize and Report Phishing (YouTube)
اجعل نفسك هدفًا أصعب
فعّل التحقق بخطوتين، ثم انتقل إلى مفاتيح المرور
توصي FTC بالمصادقة متعددة العوامل، التي تطلب دليلًا ثانيًا مثل رمز لمرة واحدة أو بصمة إصبع، فلا تكفي كلمة المرور المسروقة وحدها للدخول. لكن الطرق ليست متساوية: إذ توجّه CISA الناس نحو المصادقة متعددة العوامل المقاومة للتصيّد بوصفها الخيار الأقوى. فالرمز الذي يُكتب لمرة واحدة في صفحة مزيفة مقنعة يمكن تمريره مباشرة إلى المجرم.
ومفاتيح المرور تسد هذه الثغرة. ففي أبريل 2026 قال NCSC إنه لن يعود يوصي الأفراد باستخدام كلمات المرور حيثما تتوفر مفاتيح المرور، واصفًا إياها بأنها شديدة المقاومة للتصيّد. ووجد تقريره التقني أن مفاتيح المرور آمنة على الأقل بقدر أقوى كلمة مرور مقرونة بالتحقق بخطوتين، وأكثر أمانًا منها عمومًا. ولأنها مبنية على معيار FIDO2، فإن مفاتيح المرور لا يمكن اعتراضها أو إعادة استخدامها أو سرقتها كما يحدث مع كلمات المرور، وتوافق على كل تسجيل دخول بوجهك أو بصمتك أو رمز PIN الخاص بجهازك. ابحث عن “passkey” في إعدادات الأمان لحساباتك.
حدّث أجهزتك وقلّل ما تنشره على الإنترنت
تنصح FTC بضبط هاتفك وحاسوبك على التحديث التلقائي. والمتصفحات مهمة بقدر أي شيء آخر، كما يوضح شرحنا حول ثغرات Chrome اليومية الصفرية وكيف تتأكد من أنك محدَّث. ويشير NCSC أيضًا إلى أن المجرمين يستخدمون ما تنشره على وسائل التواصل الاجتماعي لجعل رسائلهم أكثر إقناعًا، لذا فمراجعة سريعة لإعدادات الخصوصية تستحق العناء.
هل تعلم؟
في أبريل 2026 قال NCSC إنه لن يعود يوصي الأفراد باستخدام كلمات المرور حيثما تتوفر مفاتيح المرور، واصفًا إياها بأنها شديدة المقاومة للتصيّد.
أسئلة شائعة
نادرًا ما يكون فتح الرسالة هو المشكلة. يأتي الخطر من النقر على الروابط أو فتح المرفقات أو مسح رموز QR أو الرد، لذا إذا كنت قد قرأتها فقط، فبلّغ عنها واحذفها.
لا. تنصح CISA بحذف الرسائل المريبة دون النقر على أي شيء، بما في ذلك رابط إلغاء الاشتراك. ففي رسالة الاحتيال، هذا الرابط مجرد رابط آخر يتحكم فيه المرسل.
ليس بالضرورة. يمكن تزييف بيانات المرسل، لذا احكم على الطلب لا على الاسم. وإذا طلبت منك النقر أو الدفع أو تأكيد بيانات، فتواصل مع الجهة عبر موقعها أو تطبيقها الرسمي بدلًا من ذلك.
كثيرًا ما يملك المحتالون شذرات من معلومات حقيقية مصدرها التسريبات أو وسائل التواصل الاجتماعي. ومعرفة اسمك أو جزء من رقم بطاقتك لا تثبت شيئًا، لذا أغلق الخط واتصل مجددًا على رقم تثق به.
حين يبدو أمر ما عاجلًا، تمهّل. فالمصرف الحقيقي سيظل موجودًا بعد عشر دقائق.
اختبار سريع
ما الرقم الذي يمكن لعملاء المملكة المتحدة الاتصال به للوصول إلى مصرفهم بعد مكالمة مريبة؟
- 101
- 7726
- 159
تقول Stop Scams UK إن الرقم 159 يوصل عملاء أكثر من 99% من الحسابات الجارية في مصارف التجزئة البريطانية مباشرة بمصرفهم.
في paypal.com.account-check.example/login، من يملك النطاق؟
- PayPal
- account-check.example
- login
آخر جزأين قبل أول شرطة مائلة مفردة يكشفان المالك، وهو هنا account-check.example.
لماذا يفضّل NCSC الآن مفاتيح المرور على كلمات المرور؟
- لأنها شديدة المقاومة للتصيّد
- لأنها لا تحتاج إلى جهاز أبدًا
- لأنها تتخطى أي تحقق عند الدخول
يصف NCSC مفاتيح المرور بأنها شديدة المقاومة للتصيّد لأنه لا يمكن اعتراضها أو إعادة استخدامها أو سرقتها كما يحدث مع كلمات المرور.
المصادر
آخر تحقق من الروابط في 15 نوفمبر 2026.
- FBI Internet Crime Complaint Center: 2025 Internet Crime Report
- FTC Testifies before the Joint Economic Committee on Agency’s Efforts to Combat Fraud | Federal Trade Commission
- Phishing scams: how to spot and report them | National Cyber Security Centre
- Cyber security breaches survey 2025/2026 – GOV.UK
- How To Recognize and Avoid Phishing Scams | Consumer Advice
- Phishing scams: how to spot and report them | How to spot a scam email, text message or call | National Cyber Security Centre
- How to Recognize and Report Spam Text Messages | Consumer Advice
- Phishing scams: how to spot and report them | Report a scam phone call | National Cyber Security Centre
- Recognize and Report Phishing | CISA
- 159 Phone number – Stop Scams UK
- Phishing scams: how to spot and report them | Phishing scams: If you’ve shared sensitive information | National Cyber Security Centre
- Phishing scams: how to spot and report them | Report a scam email | National Cyber Security Centre



اكتب ردًّا