Eine Benachrichtigung über ein Datenleck, eine Warnung vor einem „kompromittierten Passwort“ auf deinem Handy oder ein Bericht über gestohlene Logins – am Ende steht immer dieselbe Frage: Ist mein Konto betroffen? Dieser Ratgeber zeigt dir, wie du deine E-Mail-Adresse und deine Passwörter mit kostenlosen, seriösen Tools prüfst, was jedes Ergebnis wirklich bedeutet und was du in der ersten Stunde tun solltest, wenn etwas auftaucht. Jeder Menüpfad wurde am 19. November 2026 mit den Hilfeseiten der Anbieter abgeglichen, inklusive nächster Schritte für die USA und Großbritannien.
Das Wichtigste in Kürze
- Suche deine E-Mail-Adresse bei Have I Been Pwned und starte dann den Check, der in deinen Passwortmanager eingebaut ist.
- Pwned Passwords sendet nur die ersten 5 Zeichen eines SHA-1-Hashes, dein Passwort bleibt also privat.
- Googles Dark-Web-Bericht wurde am 16. Februar 2026 eingestellt; nutze stattdessen Password Checkup.
- Nach einem Treffer: Ändere mehrfach genutzte Passwörter, aktiviere 2FA oder einen Passkey und prüfe Weiterleitungsregeln und Geräte.
Kurze Antwort
- E-Mail-Adresse: Suche sie bei Have I Been Pwned (HIBP). Der Dienst ist kostenlos und zeigt, in welchen bekannten Datenlecks diese Adresse enthalten war.
- Passwörter: Nutze den Check, der in deinen bisherigen Passwortmanager eingebaut ist: Google Password Checkup, die Passwörter-App von Apple, 1Password Watchtower oder die Berichte von Bitwarden. Sie gleichen alle gespeicherten Passwörter in einem Durchgang mit bekannten Leaks ab.
- Laufende Warnungen: Abonniere die HIBP-Benachrichtigungen oder Mozilla Monitor, beide sind kostenlos.
- Wenn du einen Treffer findest: Ändere das Passwort überall, wo du es verwendet hast, aktiviere die Zwei-Faktor-Authentifizierung oder einen Passkey und prüfe das Konto auf Weiterleitungsregeln und unbekannte Geräte.
Googles Dark-Web-Bericht, den viele ältere Ratgeber noch empfehlen, gibt es nicht mehr. Laut Googles Supportseite endeten die Scans nach neuen Datenlecks am 15. Januar 2026, und seit dem 16. Februar 2026 ist der Bericht nicht mehr verfügbar. Google verweist jetzt stattdessen auf Password Checkup.
Was du brauchst
- Die E-Mail-Adressen, die du tatsächlich nutzt, auch alte, an die noch Mails gehen.
- Zugang zu deinem Passwortmanager: ein Google-Konto, ein iPhone, iPad oder Mac oder ein Konto bei 1Password oder Bitwarden.
- Ein paar Minuten für die Checks und mehr Zeit, wenn du mehrere Passwörter ändern musst.
Gib nie ein Passwort auf einer Website ein, die du über einen Link in einer E-Mail oder SMS geöffnet hast.
Schritt 1: Deine E-Mail-Adresse bei Have I Been Pwned suchen
- Öffne haveibeenpwned.com und gib deine E-Mail-Adresse ein.
- Lies die Liste der Datenlecks und welche Arten von Daten bei jedem offengelegt wurden.
- Notiere jedes Datenleck, das Passwörter enthielt und passierte, während du das betreffende Passwort noch genutzt hast. Diese Fälle stehen ganz oben auf deiner To-do-Liste.
Die FAQ von HIBP erklären einiges, das die meisten Ratgeber auslassen:
- Die öffentliche Suche liefert Ergebnisse für jeweils eine Adresse, und laut HIBP werden die Suchanfragen nicht explizit protokolliert.
- Manche Datenlecks sind als sensibel markiert. Sie werden nur dem verifizierten Inhaber der Adresse angezeigt, der sich dafür im HIBP-Dashboard anmelden muss. Ein sauberes öffentliches Ergebnis schließt sie also nicht aus.
- HIBP indexiert außerdem Stealer-Logs: Zugangsdaten, die Schadsoftware auf infizierten Computern abgegriffen hat. Diese lassen sich über den Benachrichtigungsdienst und eine eigene API durchsuchen.
Für vergessene alte Konten hilft dir unser Ratgeber, alle Konten mit deinem Benutzernamen zu finden, beim Erstellen der Liste der Konten, die du prüfen solltest.
Schon gewusst?
Manche Datenlecks bei Have I Been Pwned sind als sensibel markiert und erscheinen nur für den verifizierten Inhaber der E-Mail-Adresse nach der Anmeldung. Eine saubere öffentliche Suche schließt sie also nicht aus.
Schritt 2: Ein Passwort prüfen, ohne es preiszugeben
Der Dienst Pwned Passwords von HIBP verrät dir, ob ein Passwort schon in einem Datenleck aufgetaucht ist. Die Nutzung ist sicher dank eines Verfahrens namens k-Anonymität: Dein Gerät bildet mit SHA-1 einen Hash des Passworts und sendet nur die ersten 5 Zeichen dieses Hashes. Der Dienst schickt alle Hash-Endungen zurück, die mit diesen Zeichen beginnen, und dein Gerät führt den finalen Abgleich lokal durch. HIBP sieht nie den vollständigen Hash, geschweige denn das Passwort.
Laut API-Dokumentation ist der Range-Endpunkt kostenlos und braucht weder API-Schlüssel noch Abo. Im Terminal auf dem Mac oder unter Linux kannst du die Prüfung selbst durchführen. Wenn du das Passwort an einer verdeckten Eingabeaufforderung eintippst, landet es nicht in deinem Shell-Verlauf:
read -s PW
H=$(printf '%s' "$PW" | shasum -a 1 | awk '{print toupper($1)}'); unset PW
curl -s "https://api.pwnedpasswords.com/range/${H:0:5}" | grep "${H:5}"
Unter Linux nimmst du sha1sum statt shasum -a 1. Gibt der Befehl nichts aus, ist das Passwort nicht im Datensatz. Gibt er eine Zeile aus, steht die Zahl nach dem Doppelpunkt dafür, wie oft es vorkommt. Wir haben das am 19. November 2026 mit dem Wegwerf-Testpasswort password ausprobiert, und die API lieferte:
1E4C9B93F3F0682250B6CF8331B7EE68FD8:52373976Das sind 52.373.976 Funde. Der Rat von HIBP ist deutlich: Ein Passwort aus dem Datensatz sollte nie verwendet werden, und wenn es eines von deinen ist, ändere es sofort. Ein „nicht gefunden“ bedeutet nur, dass genau dieses Passwort nicht in den Daten steckt, nicht aber, dass es stark ist.
In Zahlen
5 Zeichendes Hashes werden an HIBP gesendet
52.373.976Funde von „password“
Schritt 3: Den eingebauten Check deines Passwortmanagers starten
Dein Passwortmanager kann alle gespeicherten Logins auf einmal prüfen.
Google Passwortmanager (Password Checkup). Laut Googles Hilfeseite markiert Password Checkup Passwörter, die offengelegt, schwach oder für mehr als ein Konto verwendet sind.
- Wähle in Chrome am Computer More (Mehr), dann Passwords and autofill (Passwörter und Autofill) und dann Google Password Manager.
- Wähle links Checkup.
In jedem anderen Browser oder auf dem Handy öffnest du passwords.google.com und wählst Go to Password Checkup (Zum Passwortcheck), dann Check passwords (Passwörter prüfen).
Apple Passwörter-App (iCloud-Schlüsselbund). Das iPhone-Benutzerhandbuch von Apple beschreibt das für aktuelle iOS-Versionen.
- Öffne die App Passwords (Passwörter) und tippe auf Security (Sicherheit). Bei jedem markierten Konto erklärt ein Hinweis das Problem.
- Tippe auf ein Konto und dann auf Change Password (Passwort ändern), um es auf der Website oder in der App zu aktualisieren. Bietet die Seite einen Passkey oder „Mit Apple anmelden“ an, empfiehlt Apple, darauf umzusteigen.
- Damit die Leak-Überwachung aktiv ist, gehe zu Settings (Einstellungen), dann Apps, dann Passwords (Passwörter) und aktiviere Detect Compromised Passwords (Kompromittierte Passwörter erkennen).
Unter iOS 17 und älter gibt es keine Passwörter-App. Apples Leitfaden zur persönlichen Sicherheit nennt den älteren Weg: Settings (Einstellungen), dann Passwords (Passwörter), dann Security Recommendations (Sicherheitsempfehlungen).
1Password Watchtower. Laut der Supportseite von 1Password listet Watchtower kompromittierte Websites auf (Seiten mit gemeldetem Datenleck, bei denen du das Passwort seitdem nicht geändert hast), gefährdete Passwörter, die in einem Datenleck aufgetaucht sind, mehrfach genutzte und schwache Passwörter sowie Logins, die 2FA oder Passkeys unterstützen, die du noch nicht nutzt. Wähle Watchtower in der Seitenleiste der App oder öffne watchtower.1password.com.
Bitwarden. Die Tresor-Gesundheitsberichte von Bitwarden umfassen Exposed Passwords (offengelegte Passwörter), Reused Passwords (mehrfach genutzte Passwörter), Weak Passwords (schwache Passwörter), Inactive 2FA (inaktive 2FA) und einen Data-Breach-Bericht. Der Data-Breach-Bericht, der HIBP nutzt, ist für alle Nutzer kostenlos. Die meisten anderen Berichte erfordern Premium oder eine kostenpflichtige Organisation. Laut Bitwarden sendet die Prüfung auf offengelegte Passwörter nur die ersten fünf Zeichen des Hashes und führt den Abgleich lokal durch.
Schritt 4: Warnungen für künftige Datenlecks aktivieren
So erfährst du vom nächsten Datenleck:
- HIBP-Benachrichtigungen. Abonniere sie auf haveibeenpwned.com. Warnungen gehen nur an die überwachte Adresse, niemand kann also eine Adresse beobachten, die er nicht selbst kontrolliert.
- Mozilla Monitor. Laut Mozillas Supportartikel (zuletzt aktualisiert im März 2026) wurde der kostenpflichtige Dienst Monitor Plus zum Entfernen von Daten bei Datenhändlern am 17. Dezember eingestellt. Die kostenlosen Warnungen zu Datenlecks laufen weiter und decken jetzt bis zu 20 E-Mail-Adressen pro Nutzer ab. Scans bei Datenhändlern gibt es nicht mehr, auch die kostenlosen nicht.
Schon gewusst?
Mozilla hat den kostenpflichtigen Dienst Monitor Plus am 17. Dezember eingestellt, die kostenlosen Datenleck-Warnungen von Mozilla Monitor laufen aber weiter und decken jetzt bis zu 20 E-Mail-Adressen pro Nutzer ab.
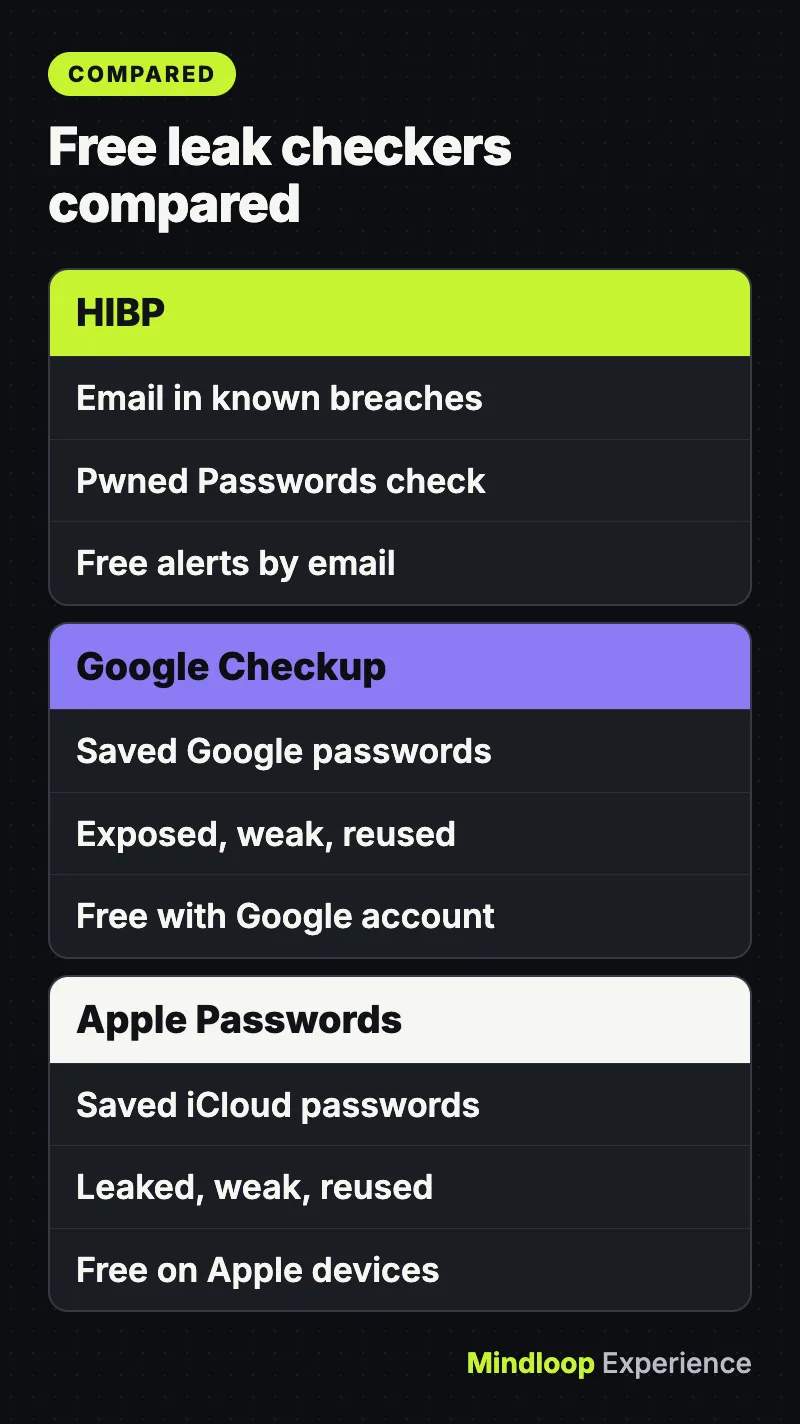
Welchen Leak-Checker solltest du nutzen?
| Tool | Was es prüft | Kosten | Konto nötig |
|---|---|---|---|
| Have I Been Pwned (E-Mail-Suche) | Deine E-Mail-Adresse in bekannten Datenlecks | Kostenlos | Nein, sensible Datenlecks erfordern aber eine Anmeldung |
| HIBP Pwned Passwords | Jeweils ein Passwort | Kostenlos, API ohne Schlüssel | Nein |
| Google Password Checkup | Gespeicherte Passwörter: offengelegt, schwach, mehrfach genutzt | Kostenlos | Google-Konto |
| Apple Passwörter-App | Gespeicherte Passwörter: geleakt, schwach, mehrfach genutzt | Kostenlos auf Apple-Geräten | Apple-Gerät |
| Mozilla Monitor | Bis zu 20 E-Mail-Adressen, laufende Warnungen | Kostenlos | Ja, für Warnungen |
| 1Password Watchtower | Tresor: betroffene Websites, schwach, mehrfach genutzt, 2FA | Teil eines 1Password-Abos | 1Password-Konto |
| Bitwarden-Berichte | Data Breach (HIBP), offengelegt, mehrfach genutzt | Data Breach kostenlos, andere Premium | Bitwarden-Konto |
| Google Dark-Web-Bericht | Eingestellt am 16. Februar 2026 | n/a | n/a |
Für die meisten Menschen reichen eine HIBP-Suche und dein Passwortmanager völlig aus.
Leak gefunden? Deine Checkliste für danach
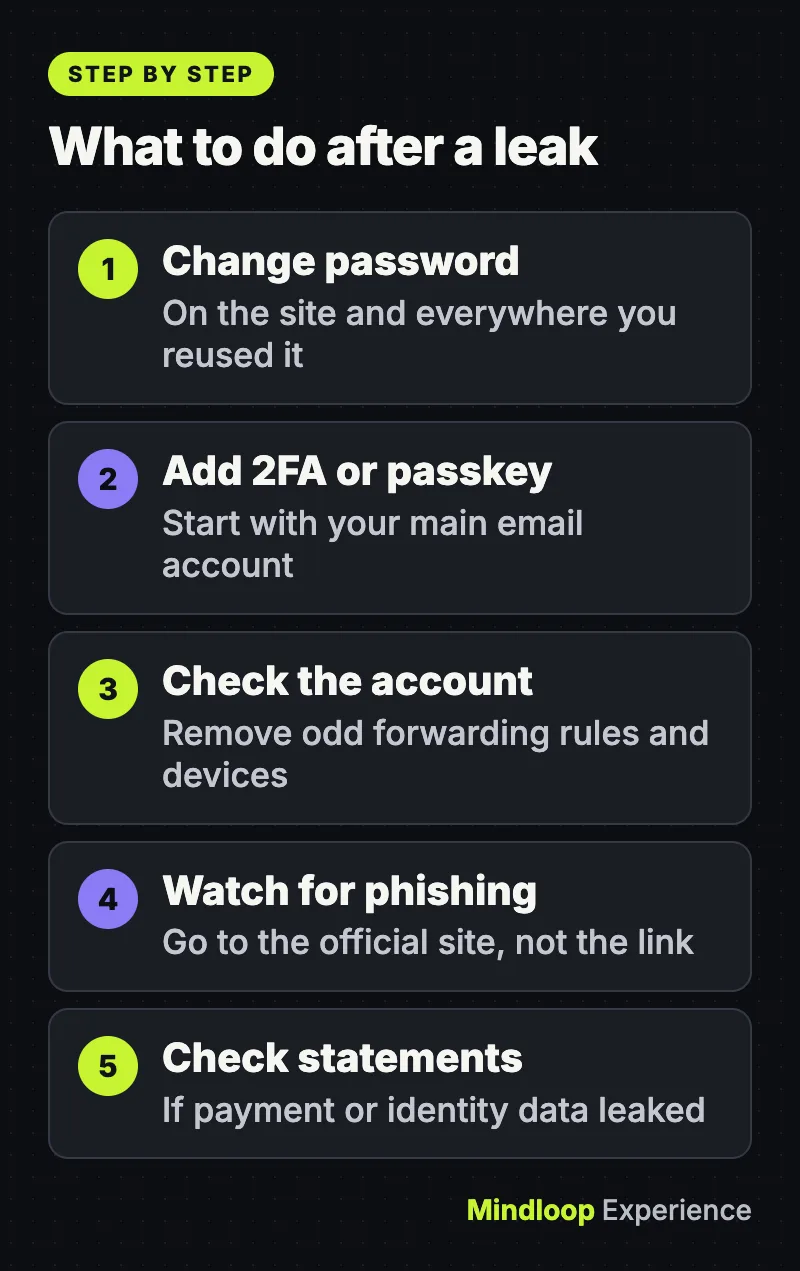
Fang mit deinem wichtigsten E-Mail-Konto an, denn darüber lässt sich jedes andere Passwort zurücksetzen. Hat dir ein Unternehmen eine E-Mail zu einem Datenleck geschickt, behandelt unser Ratgeber zu den ersten 24 Stunden nach einer Datenleck-Benachrichtigung diese Situation ausführlicher.
- Ändere das geleakte Passwort, und zwar überall, wo du es wiederverwendet hast. Angreifer probieren geleakte Kombinationen aus E-Mail und Passwort auch auf anderen Websites aus. Gib jeder Website ein eigenes Passwort und lass es von deinem Passwortmanager erzeugen.
- Aktiviere die Bestätigung in zwei Schritten oder einen Passkey. Das britische NCSC nennt 2SV eine der wirksamsten Methoden, deine Konten zu schützen, selbst wenn Kriminelle dein Passwort kennen. Sein Leitfaden zu Datenlecks empfiehlt zudem einen Passkey, wo einer verfügbar ist.
- Prüfe Weiterleitungsregeln, Filter und unbekannte Geräte. Laut Googles Ratgeber für gehackte Konten solltest du unbekannte Geräte entfernen sowie alle Labels, Filter oder Weiterleitungsregeln, die du nicht selbst eingerichtet hast, und die automatische Mail-Weiterleitung und die E-Mail-Delegierung prüfen. Entwickler sollten außerdem ihre GitHub-Sitzungen, Tokens und Schlüssel kontrollieren.
- Achte auf Phishing. Das NCSC warnt, dass Kriminelle Daten aus Leaks und Nachrichten über neue Datenlecks nutzen, um Betrugsnachrichten echt wirken zu lassen, etwa gefälschte E-Mails nach dem Muster „Bestätige dein Konto“. Kontaktiere das Unternehmen über seine offizielle Website, nie über einen Link in der Nachricht. Unser Ratgeber, wie du Phishing-Mails, -SMS und Betrugsanrufe erkennst, zeigt dir die Warnsignale.
- Prüfe deine Bank- und Kreditkartenabrechnungen, wenn Zahlungs- oder Identitätsdaten von dem Datenleck betroffen waren.
USA: Credit Freeze und IdentityTheft.gov
Wenn das Leak deine Social Security Number oder andere Identitätsdaten enthielt, schütze auch deine Kreditakte. Die Seite der FTC zum Credit Freeze sagt:
- Ein Credit Freeze (Sperre der Kreditauskunft) ist kostenlos einzurichten und aufzuheben. Er wirkt sich nicht auf deinen Credit Score aus und gilt, bis du ihn aufhebst.
- Du musst dich selbst an alle drei Auskunfteien wenden: Equifax, Experian und TransUnion.
- Ein erster Betrugshinweis (Fraud Alert) gilt ein Jahr. Du kontaktierst eine Auskunftei, und sie informiert die anderen beiden. Ein erweiterter Fraud Alert für Opfer von Identitätsdiebstahl mit einer Anzeige bei der FTC oder der Polizei gilt sieben Jahre.
IdentityTheft.gov bietet eine Checkliste für Datenlecks. Du wählst jede Art offengelegter Daten aus, etwa einen Login, die Social Security Number oder eine Karte, und bekommst Schritte für jede davon. Hat bereits jemand deine Daten missbraucht, melde es dort, um einen persönlichen Wiederherstellungsplan zu erhalten.
Großbritannien: Report Fraud und Schritte des NCSC
In Großbritannien kommen die wichtigsten Schritte aus dem Leitfaden des NCSC zu Datenlecks:
- Kläre, ob du betroffen bist, indem du die Organisation über ihre offizielle Website oder ihre Social-Media-Kanäle kontaktierst.
- Ändere das Passwort, wenn du es noch nutzt, und ebenso bei jedem Konto, bei dem du es wiederverwendet hast.
- Prüfe deine Konten auf unbefugte Aktivitäten, geänderte Sicherheitseinstellungen oder Anmeldungen von ungewöhnlichen Orten oder zu ungewöhnlichen Zeiten.
- Leite verdächtige E-Mails an den Suspicious Email Reporting Service des NCSC weiter (die Adresse steht auf der NCSC-Seite) und verdächtige SMS an die kostenlose 7726.
- Wenn du Geld verloren hast, informiere deine Bank und melde es bei Report Fraud, der nationalen Meldestelle für Cyberkriminalität und Betrug für England, Wales und Nordirland (0300 123 2040). In Schottland rufst du Police Scotland unter 101 an.
Häufige Fehler
- „Keine Datenlecks gefunden“ als Entwarnung verstehen. HIBP kennt nur die Datenlecks, die es geladen hat, und sensible sind in der öffentlichen Suche verborgen.
- Nur das Passwort der betroffenen Website ändern. Wenn du es wiederverwendet hast, ist jedes Konto mit diesem Passwort gefährdet.
- Auf den Link in einer Datenleck-Warnung klicken. Gefälschte Datenleck-Benachrichtigungen sind ein klassischer Phishing-Köder. Öffne die Website oder App selbst.
Unterm Strich
Die Prüfung dauert nur Minuten. Der echte Schutz ist das, was danach kommt: ein eigenes Passwort pro Konto, 2FA oder Passkeys für dein E-Mail-Konto und ein Blick auf Weiterleitungsregeln und Geräte. Weitere Ratgeber dieser Art findest du in unserer Rubrik Sicherheit.
Häufig gestellte Fragen
Ist es sicher, mein Passwort bei Have I Been Pwned einzugeben?
Pwned Passwords nutzt k-Anonymität: Dein Gerät bildet mit SHA-1 einen Hash des Passworts und sendet nur die ersten 5 Zeichen des Hashes. Der Dienst liefert passende Endungen zurück, und der finale Abgleich passiert auf deinem Gerät, sodass HIBP dein Passwort nie sieht.
Was ist mit Googles Dark-Web-Bericht passiert?
Google hat am 15. Januar 2026 aufgehört, nach neuen Datenlecks im Dark Web zu suchen, und den Bericht am 16. Februar 2026 entfernt. Jetzt verweist Google auf Password Checkup, Security Checkup, den Google Passwortmanager und Passkeys.
Schadet ein Credit Freeze meinem Credit Score?
Nein. Laut FTC ist ein Credit Freeze kostenlos einzurichten und aufzuheben, wirkt sich nicht auf deinen Credit Score aus und gilt, bis du ihn aufhebst. Du musst Equifax, Experian und TransUnion einzeln kontaktieren.
Wo melde ich in Großbritannien Betrug nach einem Datenleck?
Wenn du Geld verloren hast, informiere deine Bank und melde es bei Report Fraud, dem Dienst für England, Wales und Nordirland, online oder unter 0300 123 2040. In Schottland rufst du Police Scotland unter 101 an. Betrugs-SMS leitest du an die 7726 weiter.
Kurzes Quiz
Wie viel vom Hash deines Passworts sendet Pwned Passwords?
- Den ganzen Hash
- Die ersten 5 Zeichen
- Nichts, es sendet das Passwort
Die Range-API erhält nur die ersten 5 Zeichen des SHA-1-Hashes, den Rest gleicht dein Gerät lokal ab.
Wie viele Auskunfteien musst du in den USA kontaktieren, um deine Kreditauskunft zu sperren?
- Alle drei
- Eine, sie informiert die anderen
- Keine, das übernimmt die FTC
Laut FTC kontaktierst du Equifax, Experian und TransUnion selbst; nur Fraud Alerts werden von einer Auskunftei weitergegeben.
Welches Tool wurde im Februar 2026 eingestellt?
- Die Datenleck-Warnungen von Mozilla Monitor
- Have I Been Pwned
- Googles Dark-Web-Bericht
Google hat den Dark-Web-Bericht am 16. Februar 2026 entfernt; die kostenlosen Warnungen von Mozilla und HIBP laufen weiter.
Quellen
Links zuletzt geprüft am 19. November 2026.
- Have I Been Pwned: FAQs
- Have I Been Pwned: API v3 documentation (Pwned Passwords range API)
- Google Account Help: Change compromised passwords (Password Checkup)
- Google Search Help: Learn about updates to dark web report
- Apple iPhone User Guide: Change weak or compromised passwords
- Mozilla Support: Monitor Plus has shut down
- FTC: Credit Freezes and Fraud Alerts
- NCSC: Data breaches, guidance for individuals and families



Kommentar schreiben